NIS2_D0046_NIS2 Endpoint Security & Hardening Richtlinie
Price199.00 €
Price199.00 € Net
NIS2_D0046_NIS2 Endpoint Security & Hardening Richtlinie
NIS2 Endpoint Security & Hardening Richtlinie
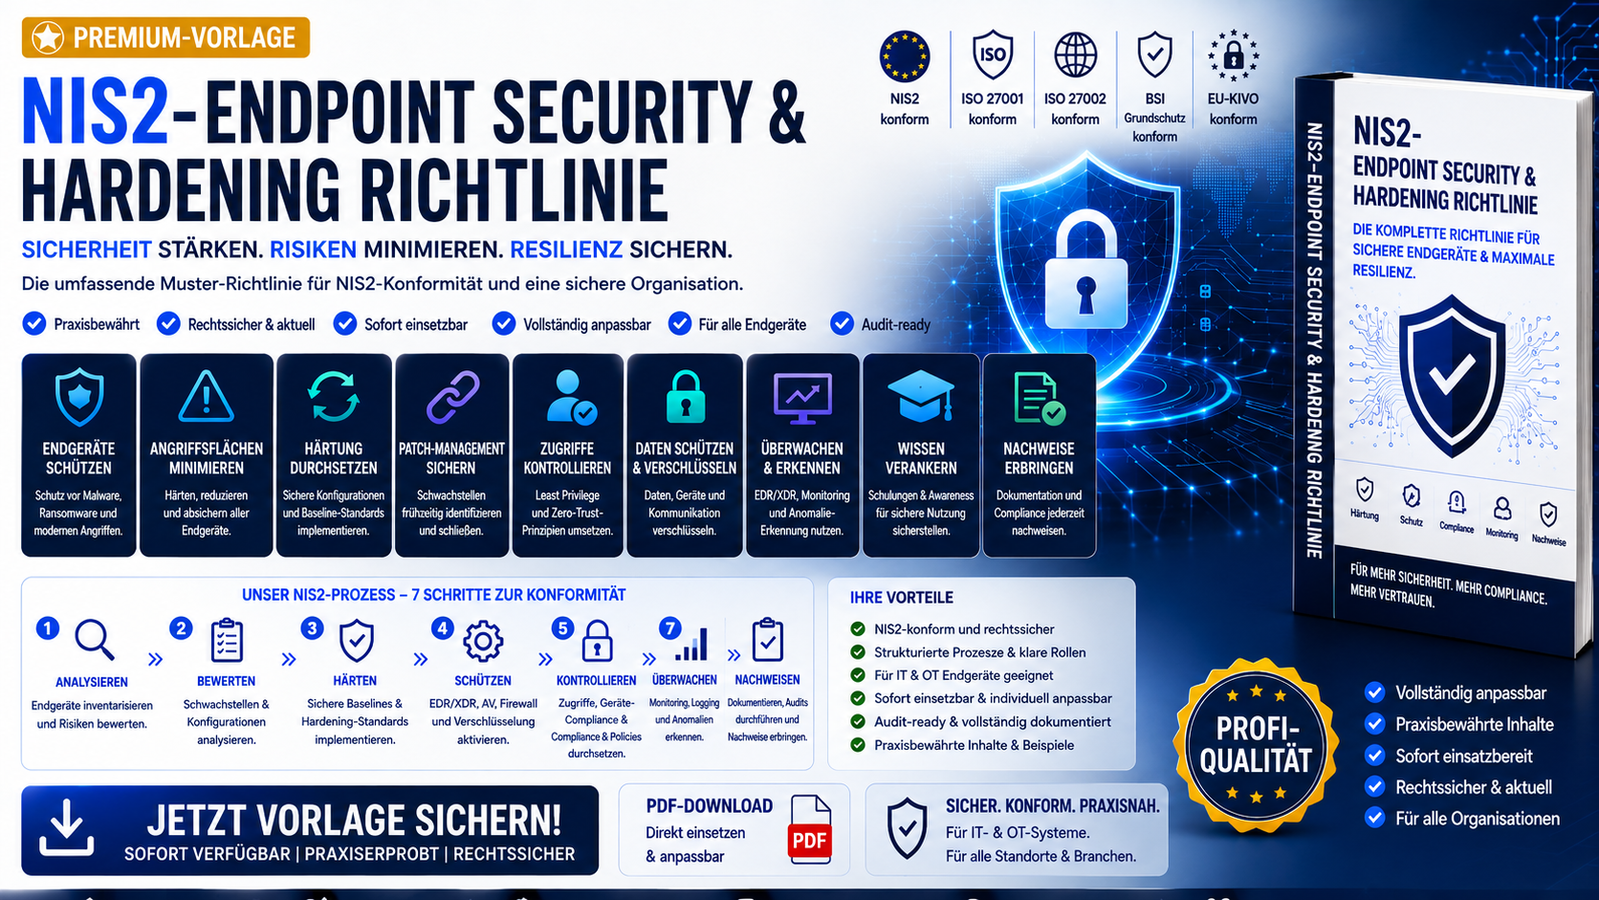
Die NIS2 Endpoint Security & Hardening Richtlinie bildet die Vorlage für ein ausgearbeitetes Premium‑Governance‑Dokument, das Unternehmen eine auditfähige, NIS2‑konforme und technisch hochpräzise Grundlage für die Absicherung und Härtung sämtlicher Endgeräte bietet.
Das Dokument definiert:
- Endpoint‑Governance nach NIS2, ISO‑27001, ISO‑27002 und BSI‑Grundschutz
- Endgeräteklassifizierung nach Kritikalität (kritisch, hoch, mittel, niedrig)
- Hardening‑Anforderungen für Betriebssysteme, Server, Clients, Mobile Devices, OT‑Endgeräte und KI‑Workstations
- Zero‑Trust‑Endpoint‑Modell und Device‑Compliance‑Enforcement
- Rollen & Verantwortlichkeiten (Leitungsebene, CISO, ISB, IT‑Security, SysAdmin, CloudSecurity, OTSecurity)
- Endpoint‑Security‑Kontrollen (Anti‑Malware, EDR/XDR, Application Control, USB‑Kontrollen, Device‑Compliance)
- Patch‑Management‑Zyklen (kritisch 24h, hoch 72h, mittel 14 Tage, niedrig 30 Tage)
- Monitoring & Logging für Endgeräte, EDR‑Events, Patch‑Status, Compliance‑Status und OT‑Endgeräte
- Incident‑Response‑Prozesse für Endgeräte‑Kompromittierung, Malware, Zero‑Day‑Angriffe, Cloud‑Fehlkonfigurationen und OT‑Manipulation
- Dokumentations‑ und Auditpflichten
- UltraVersion‑2026‑Standard mit umfangreichen Beispieldaten
Highlights des Dokuments
- NIS2‑konforme Endpoint‑Governance
- Hardening für IT, Mobile, Cloud, OT und KI‑Workstations
- Zero‑Trust‑Endpoint‑Access vollständig integriert
- starke technische Kontrollen (EDR/XDR, Anti‑Malware, USB‑Kontrollen, Application Control)
- Incident‑Response‑Prozesse für Endgerätevorfälle
- ideal für KRITIS‑Organisationen, ISO‑27001‑Zertifizierung und NIS2‑Audits
- direkt einsatzbereit in ISMS‑Strukturen
Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- IT‑Security‑Teams, SysAdmins, Cloud‑Teams, OT‑Teams
- Beratungen, die Endpoint‑Security‑Frameworks implementieren