BCM_D078_Notfallplan Ransomware
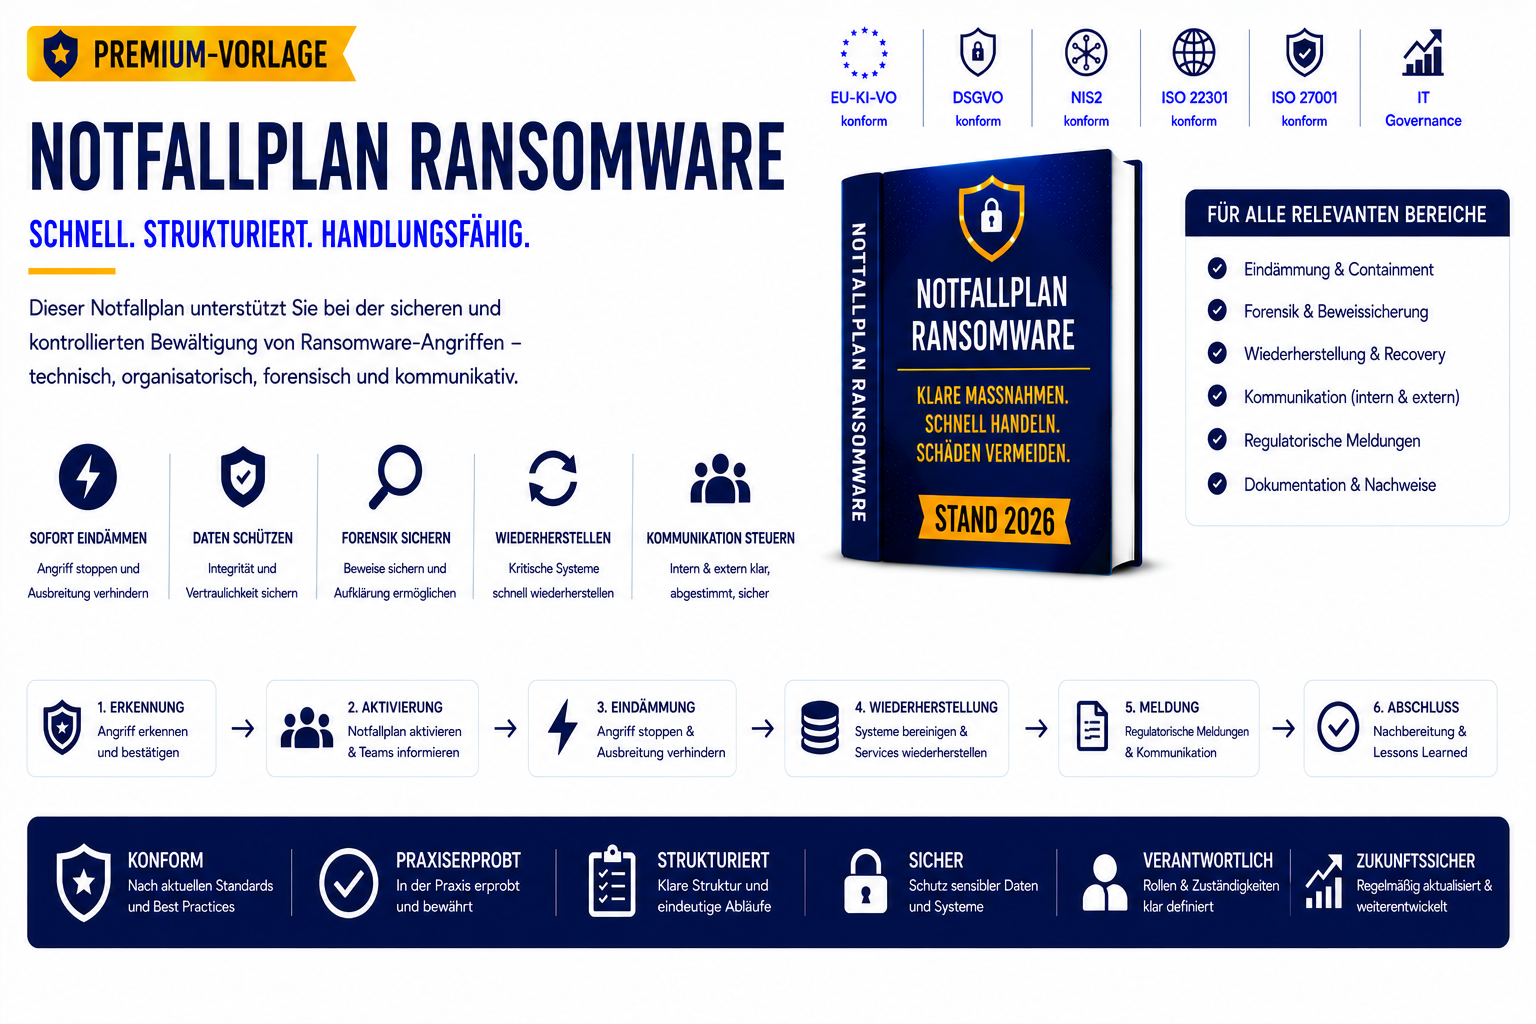
BCM_D078_Notfallplan Ransomware
Auditfähiger, hochkritischer Notfallplan für Ransomware‑Angriffe, Verschlüsselung, Exfiltration und Domain‑Kompromittierung
Der Notfallplan Ransomware definiert die technischen, organisatorischen, forensischen und regulatorischen Maßnahmen, die notwendig sind, um einen Ransomware‑Angriff schnell, sicher und kontrolliert zu bewältigen.
Er deckt die modernen Angriffsszenarien ab – Verschlüsselung, Exfiltration, Domain‑Kompromittierung, Cloud‑Ransomware – und erfüllt sämtliche Anforderungen aus NIS2, DSGVO, ISO 27001, ISO 22301, KRITIS‑V, IT‑SiG 3.0.
Kerninhalte:
- Aktivierungskriterien: Verschlüsselungsindikatoren, Erpressungsnachrichten, Exfiltration, Domain‑Kompromittierung, Cloud‑Ransomware
- Szenarien A–E: lokale Verschlüsselung, Serververschlüsselung, Domain‑Kompromittierung, Exfiltration, Cloud‑Ransomware
- RACI‑Matrix für Security, IT, Backup/Restore, Forensik, Stab, Datenschutz, Compliance, Kommunikation
- Phasenmodell: Erkennung → Eindämmung → Forensik → Wiederherstellung → Validierung → Lessons Learned
- Sofortmaßnahmen: Segmentierung, Isolation, Kontensperrung, Prozessstopp, IOC‑Analyse, Snapshot‑Sicherung
- Forensik‑Pfad A–D: Endpoint, Server, Exfiltration, Domain‑Kompromittierung
- Wiederherstellung: Restore nur aus verifizierten Backups, Neuinstallation kompromittierter Systeme, vollständige Integritätsprüfung
- Kommunikationsmatrix für Mitarbeitende, Führungskräfte, Kunden, Partner, Behörden, Medien
- Umgang mit Lösegeldforderungen (rechtlich, organisatorisch, behördlich)
- Ultra‑Detail‑Checklisten für Security, IT, Datenschutz, Kommunikation
- KPIs: Erstmeldung < 10 Min, Eindämmung < 60 Min, DSGVO‑Meldung < 72 h, NIS2‑Meldung < 24 h
- Dokumentations‑ & Auditanforderungen
Dieses Dokument ermöglicht Unternehmen, innerhalb von 15 Minuten eine vollständige Ransomware‑Notfallreaktion zu starten, Schäden zu begrenzen, Beweise zu sichern und den Betrieb kontrolliert wiederherzustellen.