NIS2_D0040_NIS2 Secure Software Supply Chain Richtlinie
Price299.00 €
Price299.00 € Net
NIS2_D0040_NIS2 Secure Software Supply Chain Richtlinie
NIS2 Secure Software Supply Chain Richtlinie
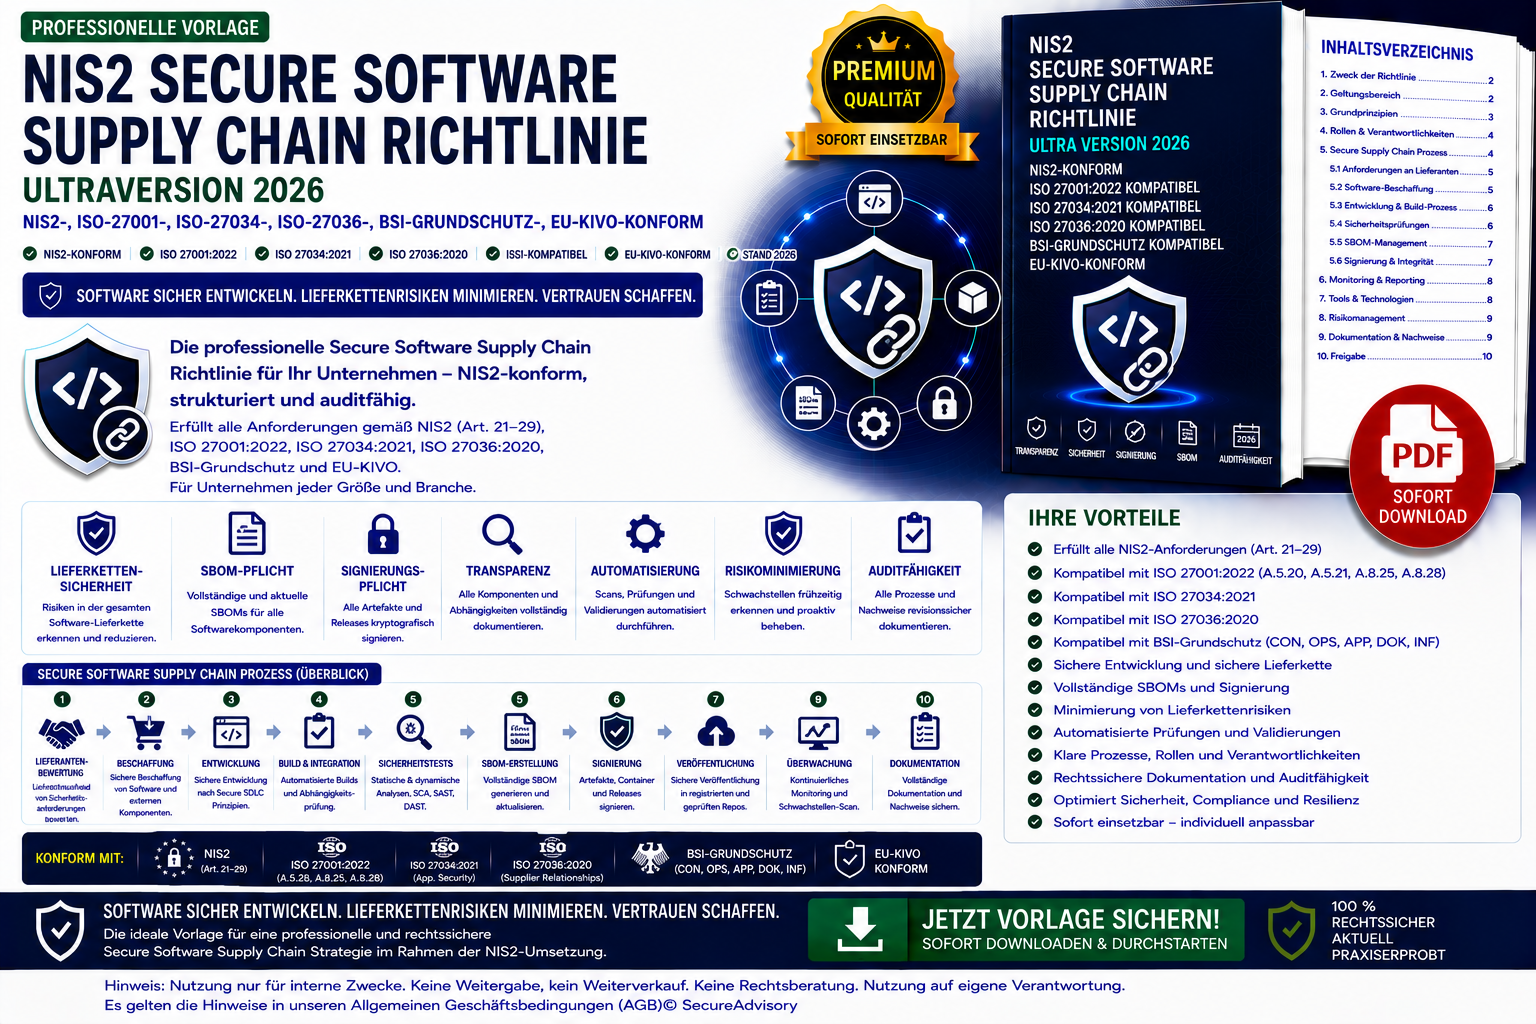
Die NIS2 Secure Software Supply Chain Richtlinie bildet die Vorlage für ein ausgearbeitetes Premium‑Governance‑Dokument, das Unternehmen eine auditfähige, NIS2‑konforme und technisch präzise Grundlage für die Absicherung ihrer gesamten Software‑Lieferkette bietet.
Das Dokument definiert:
- Supply‑Chain‑Governance nach NIS2, ISO‑27001, ISO‑27034, ISO‑27036 und BSI‑Grundschutz
- Zero‑Trust‑Supply‑Chain‑Modell und Minimierung externer Abhängigkeiten
- SBOM‑Pflichten (Erstellung, Aktualisierung, Speicherung, Hashwerte, Herkunft, Abhängigkeiten, Sicherheitsstatus)
- sichere Integration externer Komponenten, Bibliotheken, Container‑Images, Cloud‑Funktionen und OT‑Software
- Rollen & Verantwortlichkeiten (Leitungsebene, CISO, ISB, SecureDevelopmentLead, Entwicklerteam, DevOps, IT‑Security, Third‑Party‑Security)
- Risikoanalyse für Software‑Lieferketten (CVSS, Exploit‑Verfügbarkeit, Herkunft, Wartungsstatus, Lizenzrisiken, Lieferantenrisiken)
- Secure Dependency Management (vertrauenswürdige Quellen, signierte Pakete, interne Artefaktserver, automatisierte Scans)
- Artefakt‑Signierung (HSM‑basierte Schlüssel, SHA‑256+, Zero‑Trust‑Signierung, automatisierte Prüfungen)
- CI/CD‑Sicherheitsanforderungen (MFA, Secrets‑Management, Signierung, SBOM‑Erstellung, automatisierte Scans, Zero‑Trust‑Deployment)
- Incident‑Response‑Prozesse für Supply‑Chain‑Angriffe, manipulierte Bibliotheken, Zero‑Day‑Exploits und Cloud/OT‑Manipulationen
- Dokumentations‑ und Auditpflichten
- UltraVersion‑2026‑Standard mit umfangreichen Beispieldaten
Highlights des Dokuments
- NIS2‑konforme Software‑Supply‑Chain‑Governance
- SBOM‑Pflicht für jede Softwarekomponente
- sichere CI/CD‑Pipelines mit Signierung und automatisierten Scans
- Zero‑Trust‑Supply‑Chain‑Modell
- Risikoanalyse für externe Komponenten
- ideal für KRITIS‑Organisationen, ISO‑27001‑Zertifizierung und NIS2‑Audits
- direkt einsatzbereit in ISMS‑ und DevSecOps‑Strukturen
Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- Software‑Entwicklung, DevOps‑Teams, IT‑Security‑Teams
- Beratungen, die sichere Software‑Lieferketten implementieren