KI_D0075_KI Secure Software Development Lifecycle
KI_D0075_KI Secure Software Development Lifecycle
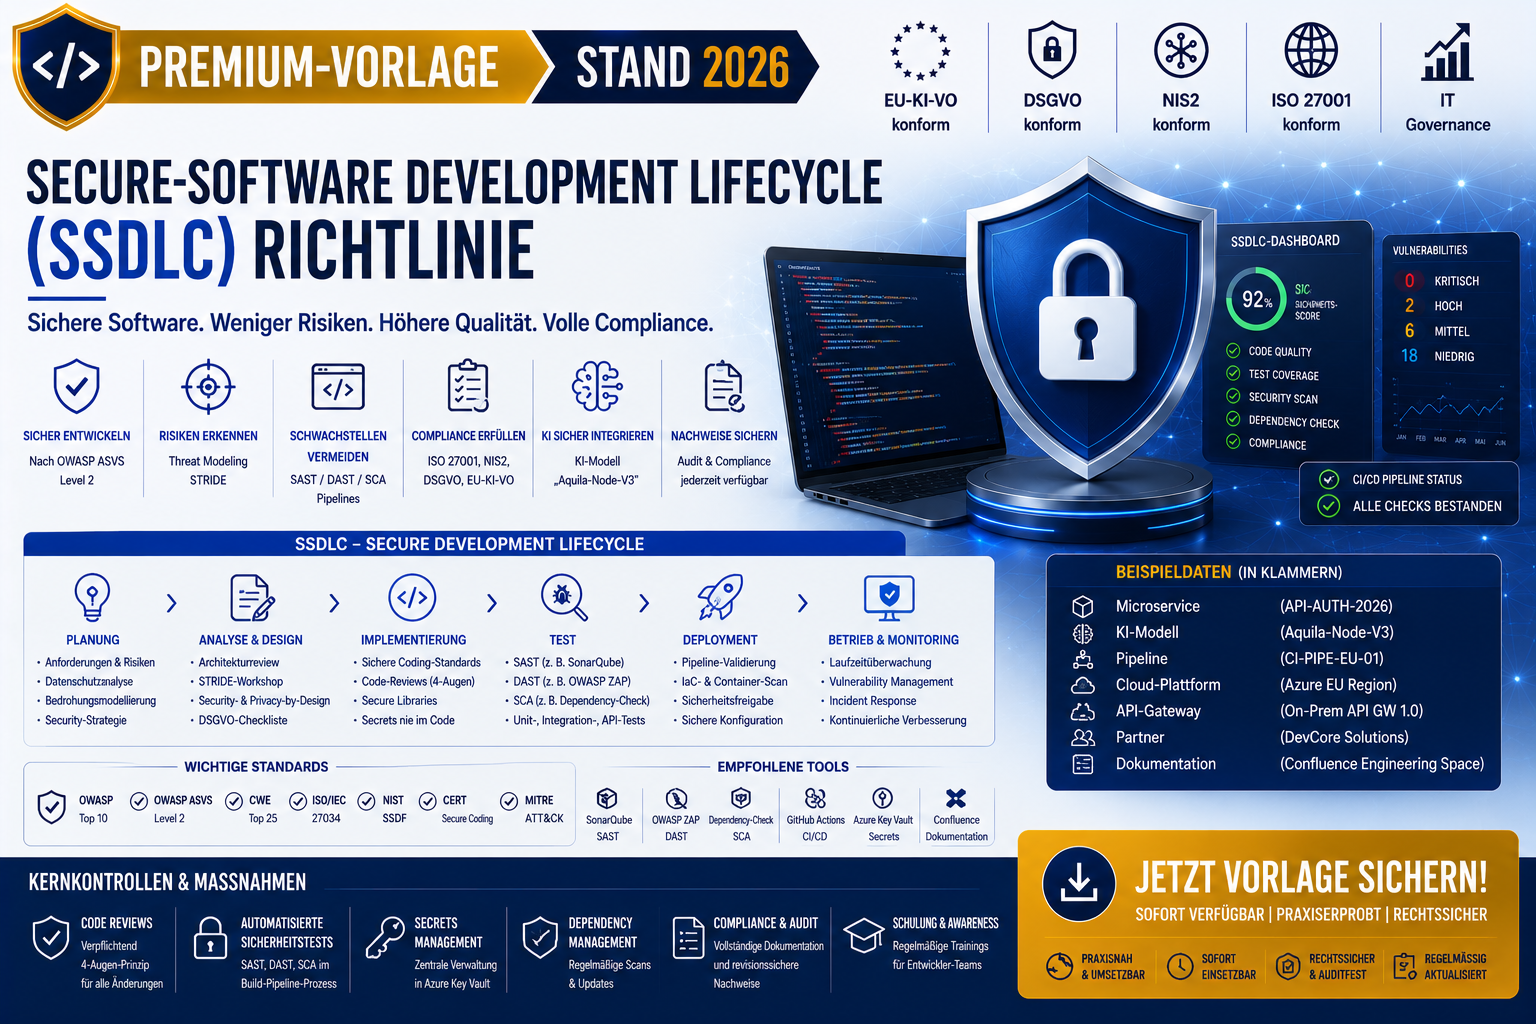
Erfüllen Sie alle NIS2‑, DSGVO‑, OWASP‑ und EU‑KI-VO‑Pflichten und entwickeln Sie Software sicher, robust und auditfähig – mit der professionellen Secure Software Development Lifecycle (SSDLC) Richtlinie
Secure Software Development Lifecycle (SSDLC) Richtlinie – OWASP / NIS2 / DSGVO / ISO 27001 / EU‑KI-VO konform
Die Secure Software Development Lifecycle (SSDLC) Richtlinie 2026 definiert die sicherheitsrelevanten Anforderungen für den gesamten Softwareentwicklungsprozess – von der Planung über Architektur, Entwicklung, Testing, Deployment bis zum Betrieb und der kontinuierlichen Verbesserung.
Sie erfüllt die Anforderungen aus OWASP ASVS, NIS2, DSGVO, ISO 27001, ISO 42001, EU-KI-VO und modernen Secure‑SDLC‑Frameworks.
Warum diese Richtlinie?
Cyberangriffe, Supply‑Chain‑Risiken, Zero‑Day‑Exploits und KI‑Manipulationen nehmen 2026 massiv zu.
Diese Richtlinie stellt sicher, dass Software sicher, robust, auditfähig und regulatorisch konform entwickelt wird – unabhängig davon, ob es sich um klassische Anwendungen, APIs, Microservices, Cloud‑Systeme oder KI‑gestützte Module handelt.
Vorteile für Ihr Unternehmen
- sofort einsatzbereit
- vollständig auditfähig
- ideal für NIS2‑Compliance
- perfekt für DSGVO‑ und EU‑KI-VO‑Konformität
- spart 100–160 Stunden interne Dokumentationsarbeit
- geeignet für Software‑Teams, DevOps, KI‑Teams, Cloud‑Teams und kritische Infrastrukturen