NIS2_D0069_NIS2 Secure Network Operations Erweiterung
NIS2_D0069_NIS2 Secure Network Operations Erweiterung
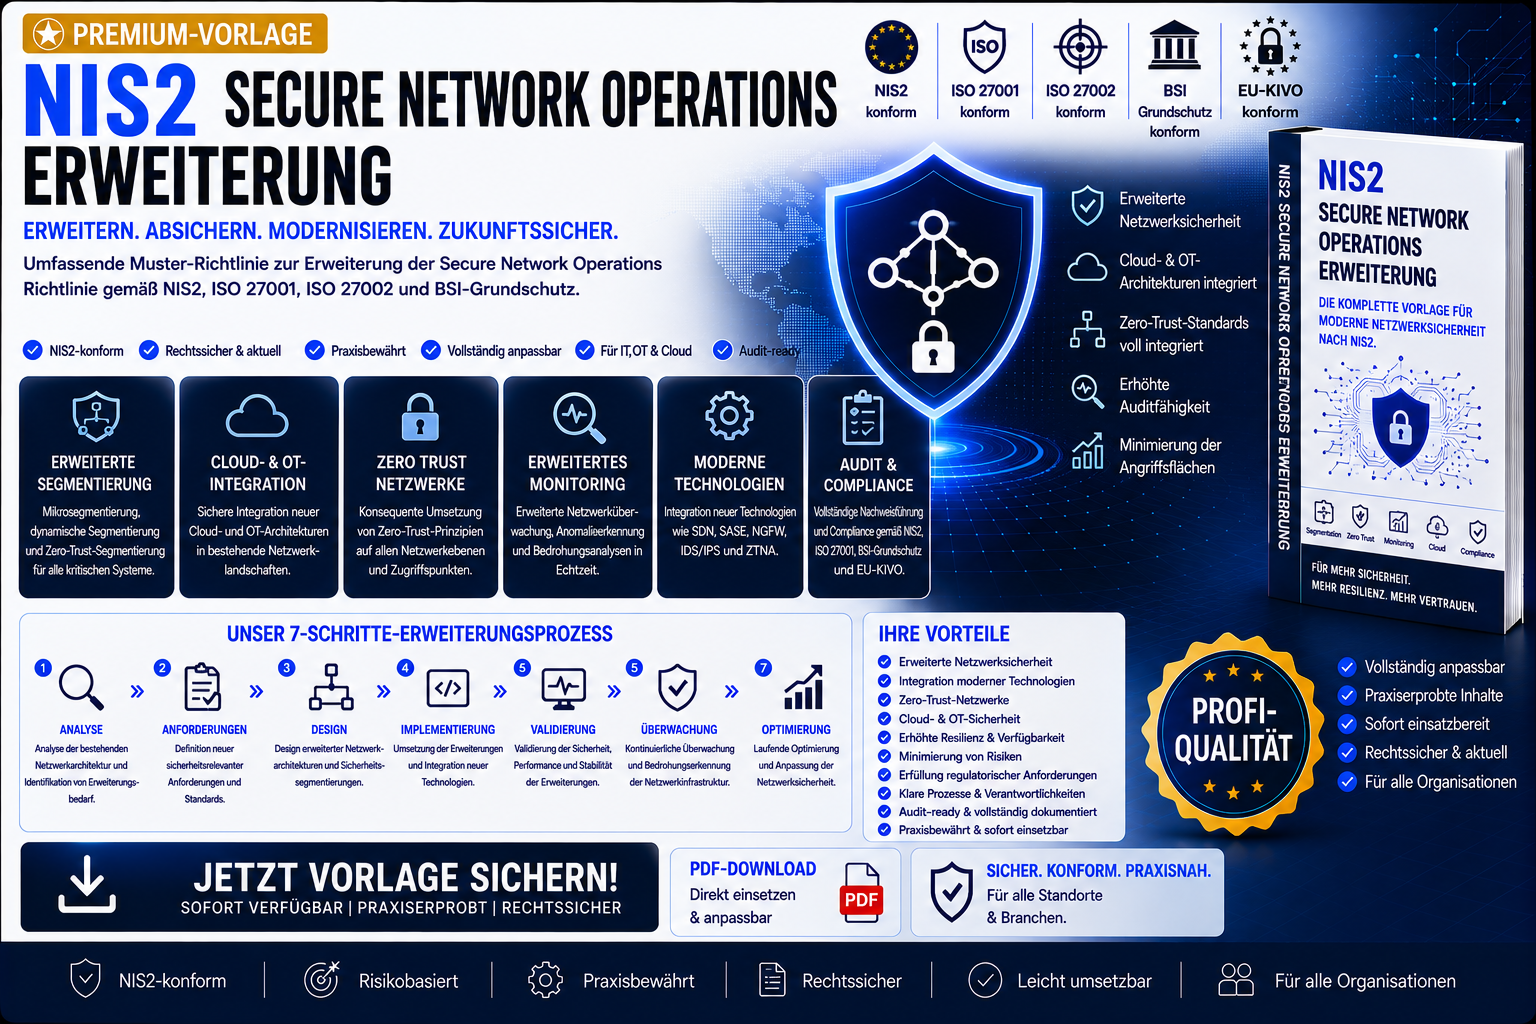
NIS2 Secure Network Operations Erweiterung - Vorlage zur Erstellung einer erweiterten NIS2‑konformen Network‑Operations‑Governance
Diese hochwertige Erweiterung ergänzt bestehende Network‑Operations‑Richtlinien um zusätzliche Sicherheits‑, Zero‑Trust‑ und Audit‑Anforderungen, die durch neue regulatorische Vorgaben, moderne Cloud‑ und OT‑Architekturen sowie aktuelle Angriffsmethoden notwendig geworden sind.
Die Vorlage dient als strukturierte Grundlage zur Erstellung einer erweiterten, auditfähigen und NIS2‑konformen Netzwerksicherheits‑Governance.
Abgedeckt werden alle kritischen Bereiche moderner Netzwerk‑Security: erweiterte Segmentierung (IT, OT, Cloud, Container), Zero‑Trust‑Zugriffskontrollen, TLS‑Inspection, API‑Security‑Gateways, ML‑basierte Anomalieerkennung, Threat‑Intelligence‑Integration, Netzwerk‑Härtung, Resilienz‑Mechanismen, Failover‑Architekturen sowie vollständige Audit‑Nachweise.
Zusätzlich enthält die Vorlage Rollenmodelle, Rechtsgrundlagen, Monitoring‑Anforderungen, Redundanzvorgaben und jährliche Überprüfungsprozesse gemäß NIS2, ISO 27001/27002, BSI‑Grundschutz und EU‑KI‑VO.
Die Erweiterung ist vollständig auditfähig und eignet sich für Unternehmen mit hohen Anforderungen an Netzwerksicherheit, Zero‑Trust‑Architekturen, OT‑Security, Cloud‑Resilienz und regulatorische Compliance.