KI_DSD0008_Shadow Deployment Policy Erweiterung_Incident Response
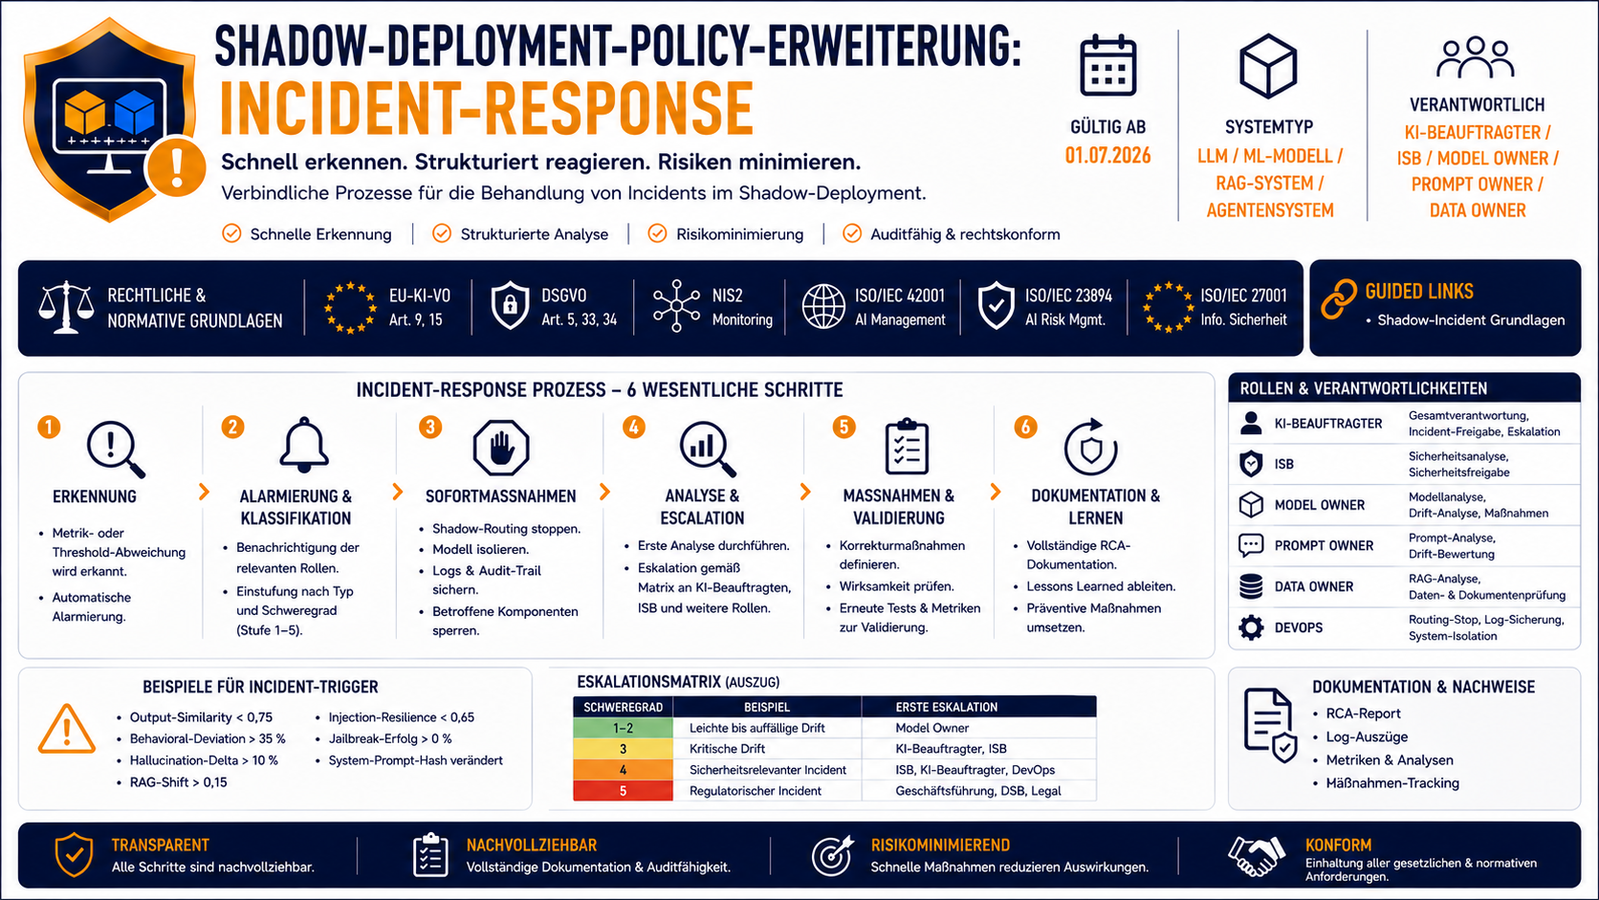
KI_DSD0008_Shadow Deployment Policy Erweiterung_Incident Response
Mit KI_DSD0008 – Shadow Deployment Policy Erweiterung: Incident Response erhalten Organisationen ein einsatzbereites, auditfähiges und belastbares Incident‑Response‑Framework, das Shadow‑Deployment‑Incidents sicher und nachvollziehbar steuert
Erweiterte Incident‑Response‑Policy für Shadow Deployments in LLM‑, ML‑, RAG‑ und Agentensystemen
Die Shadow Deployment Policy Erweiterung: Incident Response ist eine ausgearbeitete, rechtskonforme und auditfähige Erweiterung der Shadow‑Deployment‑Governance.
Sie definiert die Prozesse, Rollen, Eskalationswege, Sicherheitsprüfungen und Dokumentationspflichten, die Organisationen benötigen, um sicherheitsrelevante, driftbezogene, datenschutzrelevante oder regulatorische Vorfälle während eines Shadow Deployments schnell, präzise und kontrolliert zu behandeln.
Diese Policy erfüllt die Anforderungen der EU‑KI‑VO, DSGVO, NIS2, ISO 27001, ISO 42001 und ist damit ein unverzichtbarer Bestandteil moderner KI‑Governance.
Inhaltliche Highlights:
- Definition aller Incident‑Typen (Sicherheit, Modell-Drift, Prompt-Drift, RAG-Drift, Compliance)
- Erweiterte Schweregradmatrix (Minor → Moderate → Major → Critical → Regulatory)
- 12‑Schritte‑Incident‑Response‑Prozess
- Trigger für Incident‑Erkennung (Injection-Resilience < 0,65, Jailbreak-Erfolg > 0 %, Output-Similarity < 0,75, RAG-Security-Shift > 0,15, personenbezogene Daten im Shadow-Output)
- Sofortmaßnahmen: Routing‑Stop, Modell‑Isolation, Audit Trail‑Freeze, Log‑Sicherung
- RCA‑Analyse für Modell, Prompt, RAG, Sicherheit und Datenschutz
- Sicherheitsanalyse (Injection Tests, Jailbreak Tests, adversarial Tests, Kontext Manipulation, System-Prompt-Hash)
- Datenschutzanalyse gemäß DSGVO Art. 5 & 22
- Maßnahmenplanung für Modell-Rollback, Prompt-Fix, RAG‑Bereinigung, Sicherheits‑Patch, System-rompt-Rollback
- Validierungsprozess für Drift, Sicherheit, RAG und Prompt
- Abschlussbericht mit Ursachen, Maßnahmen, Validierung und Freigabeempfehlung
- Dokumentationspflichten (Incident Report, RCA, Sicherheitsanalyse, Datenschutzanalyse, Maßnahmenplan, Validierungsbericht, Audit Trail)
- Eskalationslogik für Drift, Sicherheit und regulatorische Vorfälle
Vorteil
- Erweiterte Incident‑Response‑Policy mit vollständigem 12‑Schritte‑Prozess
- Enthält Trigger, Sofortmaßnahmen, RCA, Sicherheits‑ und Datenschutzanalyse, Validierung, Dokumentation
- Konform nach EU‑KI‑VO, DSGVO, NIS2, ISO‑Normen
- Enterprise‑Level‑Governance‑Dokument
- Ergänzt perfekt KI_DSD0001–0007, KI_DDM0001–0009 und KI_PDCL0001–0002
Dieses Dokument ist ideal für:
- KI‑Beauftragte
- Informationssicherheitsbeauftragte
- Datenschutzbeauftragte
- Model Owner & Prompt Owner
- Data Owner
- DevOps‑Teams
- interne & externe Auditoren
- Organisationen mit Hochrisiko‑KI‑Systemen
- Unternehmen, die LLMs, RAG‑Systeme oder Agenten produktiv einsetzen