KI_DSD0003_Shadow Deployment Crisis Communication Policy
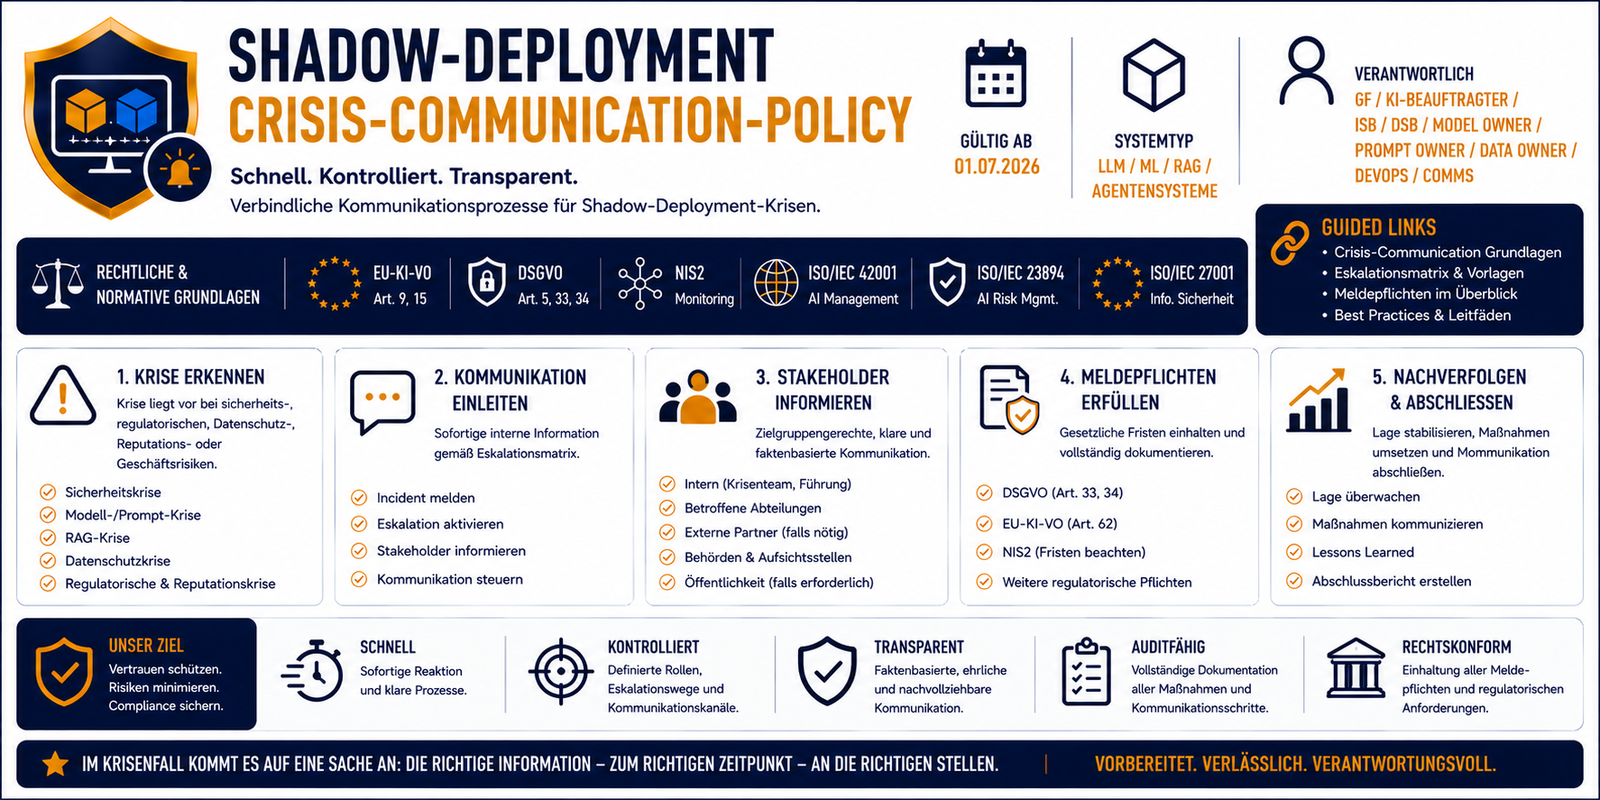
KI_DSD0003_Shadow Deployment Crisis Communication Policy
Mit KI_DSD0003 – Shadow Deployment Crisis Communication Policy erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Krisenkommunikations‑Framework, das Shadow‑Deployment‑Incidents kontrollierbar und nachvollziehbar macht.
Verbindliche Krisenkommunikations‑Policy für Shadow Deployments in LLM‑, ML‑, RAG‑ und Agentensystemen
Die Shadow Deployment Crisis Communication Policy ist die ausgearbeitete und auditfähige Richtlinie für alle Kommunikations‑, Eskalations‑ und Meldeprozesse im Falle einer Shadow‑Deployment‑Krise.
Sie definiert präzise, wie Organisationen bei sicherheitsrelevanten, datenschutzrelevanten, regulatorischen oder reputationskritischen Vorfällen reagieren müssen – inklusive Rollen, Fristen, Meldepflichten, Kommunikationsmatrix und standardisierten Vorlagen.
Diese Policy erfüllt Anforderungen der EU‑KI‑VO, DSGVO, NIS2, ISO/IEC 42001, ISO/IEC 23894 und ISO/IEC 27001 und ist damit ein unverzichtbarer Bestandteil moderner KI‑Governance.
Inhaltliche Highlights:
- Definition aller Shadow‑Deployment‑Krisentypen (Sicherheit, Modell, Prompt, RAG, Datenschutz, Regulierung)
- Kommunikationsprinzipien (Vertraulichkeit, Schnelligkeit, Konsistenz, Kontrolle)
- Rollenmodell (Geschäftsführung, KI‑Beauftragter, ISB, DSB, Model Owner, Prompt Owner, Data Owner, DevOps, Corporate Communications)
- Interne Kommunikationsmatrix für Sicherheits‑, Datenschutz‑ und regulatorische Krisen
- Externe Meldepflichten gemäß EU‑KI‑VO, DSGVO (72h), NIS2 (24h/72h/30 Tage)
- 12‑Schritte‑Krisenkommunikationsablauf (Erkennung → Crisis-Bridge → Sperre → Erstmeldung → Sicherheitsmeldung → Datenschutzmeldung → Management Update → regulatorische Meldungen → Freigabe → externe Kommunikation → Abschluss → Dokumentation)
- Standardvorlagen für Erstmeldung, Sicherheitsmeldung, Datenschutzmeldung, Management Update, regulatorische Meldungen und Abschlusskommunikation
- Integration in Shadow-Deployment‑Governance, Incident‑Response, Crisis‑Management und KER‑Prozesse
Vorteiele des Dokuments
- ausgearbeitete Krisenkommunikations‑Policy
- Enthält Rollenmodell, Kommunikationsmatrix, Meldepflichten, 12‑Schritte‑Prozess, Vorlagen
- Konform nach EU‑KI‑VO, DSGVO, NIS2, ISO‑Normen
- Enterprise‑Level‑Governance‑Dokument
- Ergänzt perfekt KI_DSD0001–0002, KI_DDM0001–0009 und KI_PDCL0001–0002
Dieses Dokument ist ideal für:
- KI‑Beauftragte
- Geschäftsführung
- Informationssicherheitsbeauftragte
- Datenschutzbeauftragte
- Model Owner & Prompt Owner
- DevOps‑Teams
- Corporate Communications
- interne & externe Auditoren
- Organisationen mit Hochrisiko‑KI‑Systemen