BCM_PB0003_COPILOT INCIDENT RESPONSE PLAYBOOK
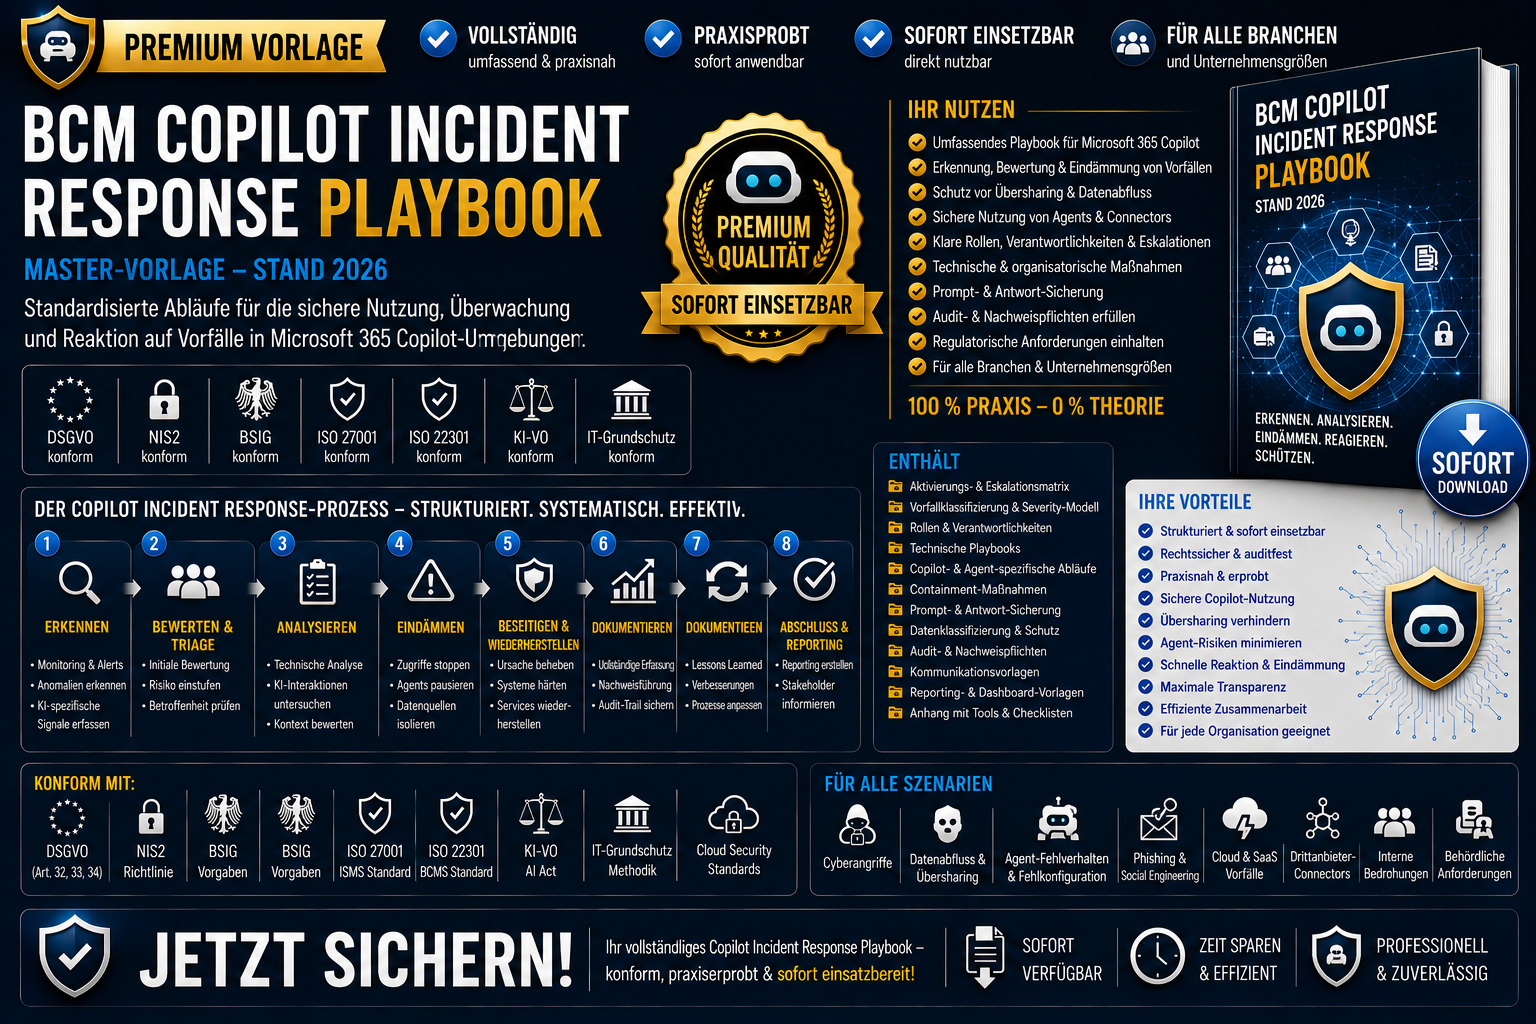
BCM_PB0003_COPILOT INCIDENT RESPONSE PLAYBOOK
Sicherheits-, Datenschutz- und Compliance-Vorfälle im KI-Zeitalter professionell beherrschen.
Das BCM_PB0003_BCM_COPILOT INCIDENT RESPONSE PLAYBOOK bietet einen umfassenden Leitfaden für die Erkennung, Bewertung, Eindämmung, Untersuchung und Nachbereitung von Vorfällen im Zusammenhang mit Microsoft Copilot, Copilot Studio Agents, Microsoft 365, Microsoft Graph und generativer KI.
Das Playbook unterstützt Organisationen dabei, Risiken durch Oversharing, Datenschutzverletzungen, kompromittierte KI-Agents, Prompt-Injection-Angriffe und fehlerhafte KI-Ausgaben strukturiert zu behandeln.
Besondere Stärken
Das Playbook betrachtet nicht nur klassische Sicherheitsvorfälle, sondern adressiert gezielt die besonderen Risiken moderner KI-Plattformen.
Es umfasst Szenarien wie Datenabfluss durch Copilot, kompromittierte Agents, übermäßige Microsoft-Graph-Berechtigungen, Prompt Injection, fehlerhafte KI-Entscheidungen, Drittanbieter-Connectoren sowie Governance- und Datenschutzanforderungen im Microsoft-365-Ökosystem
Inhalte
- Incident-Response-Prozesse für Microsoft Copilot und Copilot Studio
- Klassifizierung von KI-Vorfällen (CP-0 bis CP-4)
- Rollen- und Verantwortlichkeitsmodell für AI Governance
- Sofortmaßnahmen für die ersten 15 und 60 Minuten
- Beweissicherung von Prompts, Antworten und Auditdaten
- Oversharing- und SharePoint-Berechtigungsanalysen
- Untersuchung kompromittierter Benutzerkonten und Agents
- Connector- und Microsoft-Graph-Risikobewertungen
- Prompt-Injection- und KI-Manipulationsszenarien
- Datenschutz-, DSGVO- und EU-AI-Act-Prüfungen
- Purview Audit-, DLP- und Informationsschutzkontrollen
- Wiederfreigabe-, Test- und Monitoringverfahren
Zielgruppe
- CISO und Informationssicherheit
- AI Governance Verantwortliche
- Datenschutzbeauftragte
- Microsoft-365-Administratoren
- Copilot- und Agent-Administratoren
- Compliance- und Risikomanagement
- Incident-Response-Teams
- SOC- und Cyber-Defense-Teams
- Interne Revision
- Geschäftsführung
Nutzen
Strukturierte Reaktion auf Copilot- und KI-bezogene Sicherheitsvorfälle
- Reduzierung von Datenschutz- und Compliance-Risiken
- Unterstützung bei DSGVO-, NIS2- und EU-AI-Act-Anforderungen
- Verbesserung der AI-Governance und NachweisfähigkeitSchnellere Identifikation von Oversharing und Berechtigungsfehlern
- Standardisierte Untersuchungs- und Wiederfreigabeprozesse