NIS2_D0026_NIS2 Sicherheitsorganisation (SecOrg)
Price199.00 €
Price199.00 € Net
NIS2_D0026_NIS2 Sicherheitsorganisation (SecOrg)
NIS2 Sicherheitsorganisation (SecOrg)
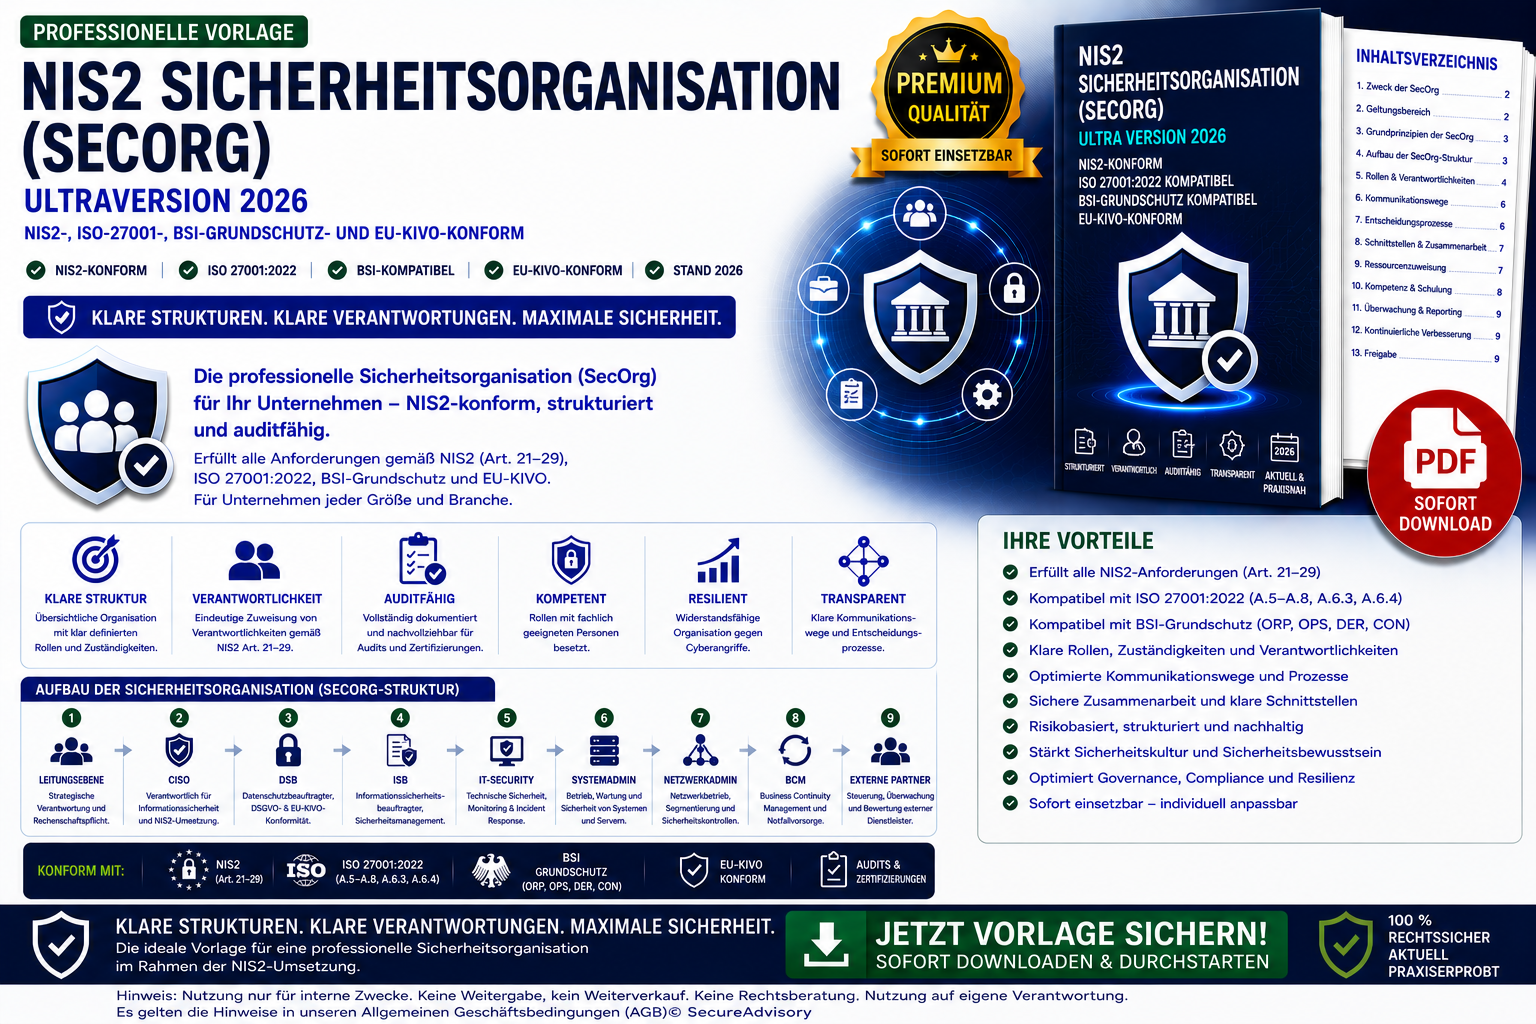
Die NIS2 Sicherheitsorganisation (SecOrg) bildet die Vorlage für ein ausgearbeitetes Governance‑Dokument, das die gesamte Sicherheitsstruktur eines Unternehmens nach NIS2 definiert.
Es bildet das zentrale Organisations‑Framework, das für Audits, Behördenprüfungen und die interne Sicherheitssteuerung unverzichtbar ist.
Das Dokument enthält:
- Sicherheitsorganisationsstruktur (Leitungsebene, CISO, DSB, ISB, IT‑Security, SysAdmin, NetAdmin, BCM, IRT, Third‑Party‑Security, Compliance, Revision, OT‑Security, Cloud‑Security)
- klare Rollenbeschreibungen mit Verantwortlichkeiten, Befugnissen und Aufgaben
- Kommunikationswege (intern & extern)
- Entscheidungsprozesse für technische, organisatorische und strategische Sicherheitsentscheidungen
- Eskalationswege nach Severity‑Modell
- Dokumentations‑ und Nachweispflichten
- jährliche Überprüfungs‑ und Aktualisierungsprozesse
- Ultra Version‑2026‑Standard mit Beispieldaten
Highlights des Dokuments
- Vollständige SecOrg‑Struktur nach NIS2 Art. 21–29
- Segregation‑of‑Duties‑Modell
- Zero‑Trust‑orientierte Rollenverteilung
- Integration von BCM, DR, Incident‑Response und Lieferkettensicherheit
- Behörden‑ und Dienstleister‑Kommunikationswege
- Audit‑ und Dokumentationspflichten
- Ideal für KRITIS‑Organisationen, ISO‑27001‑Zertifizierung und NIS2‑Audits
Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- Sicherheits‑, Compliance‑ und Governance‑Abteilungen
- Beratungen, die NIS2‑Frameworks implementieren