NIS2_D0031_NIS2 Mobile Device Security Policy
Price199.00 €
Price199.00 € Net
NIS2_D0031_NIS2 Mobile Device Security Policy
NIS2 Mobile Device Security Policy
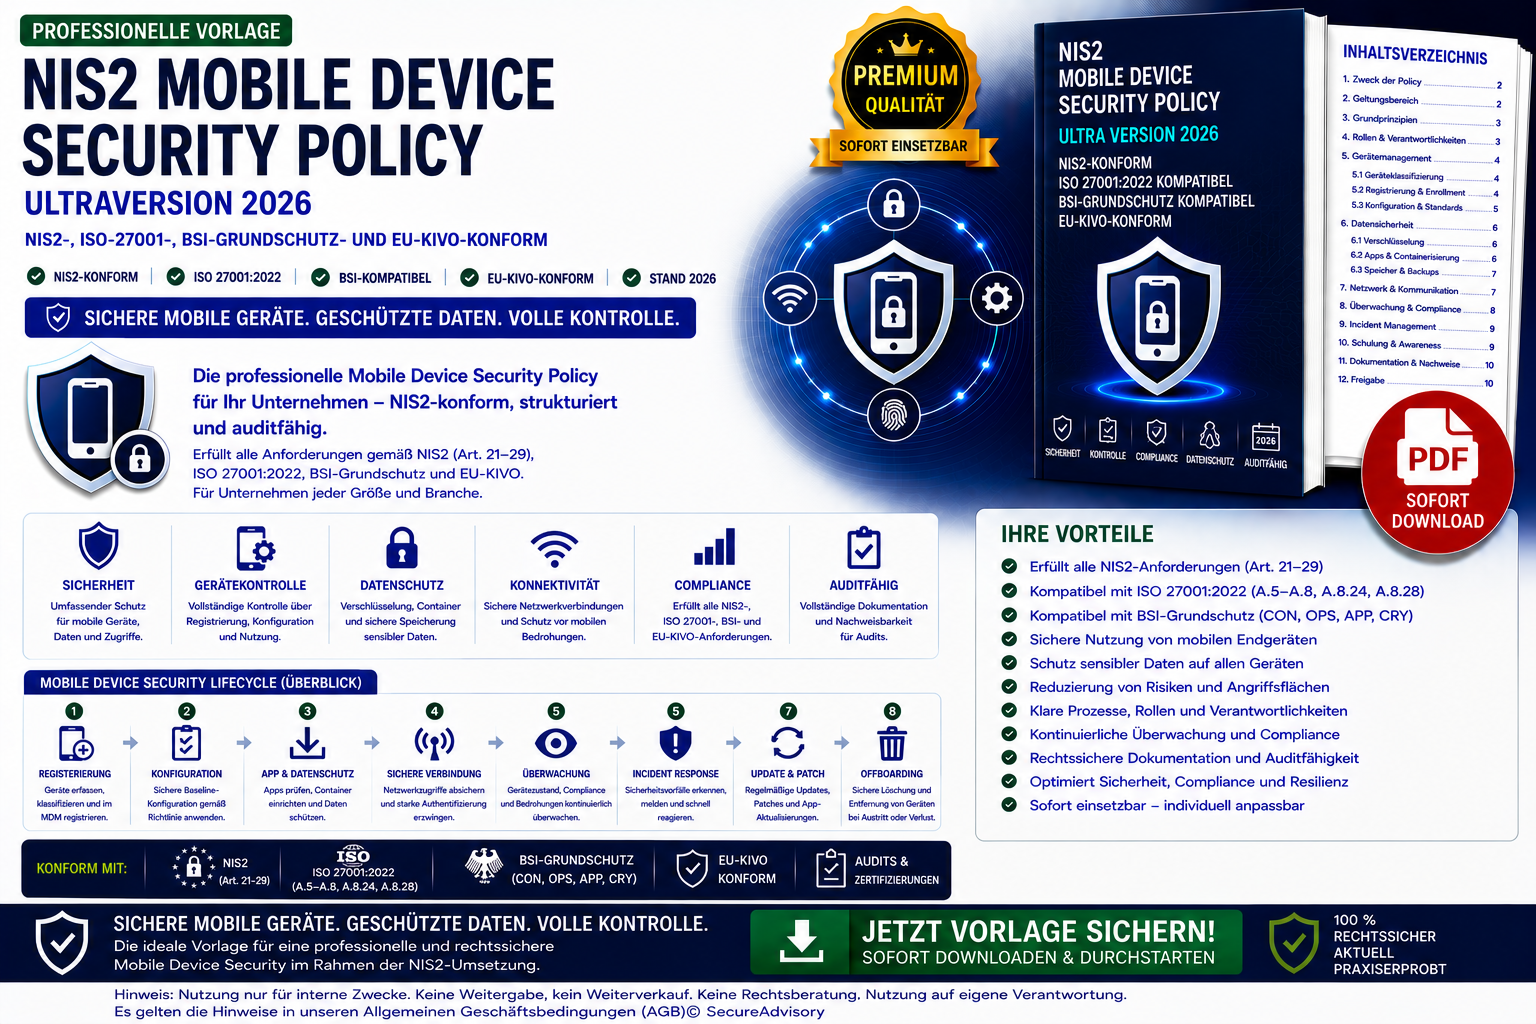
Die NIS2 Mobile Device Security Policy bildet die Vorlage für ein ausgearbeitetes Premium‑Sicherheitsdokument, das Unternehmen eine auditfähige, NIS2‑konforme und technisch präzise Grundlage für den sicheren Einsatz mobiler Endgeräte bietet.
Das Dokument definiert:
- Sicherheitsanforderungen für mobile Geräte (Smartphones, Tablets, Rugged Devices)
- klare Vorgaben für COBO, COPE und BYOD‑Geräte
- Zero‑Trust‑Mobile‑Architektur und Defense‑in‑Depth‑Modell
- Mobile Threat Defense (MTD) und Mobile Device Management (MDM)
- sichere Authentifizierung (MFA, biometrisch, PIN‑Standards)
- Verschlüsselungsvorgaben (Gerät, SD‑Karte, App‑Daten, TLS 1.3)
- Netzwerk‑ und VPN‑Sicherheitsanforderungen
- Cloud‑ und OT‑Sicherheitsvorgaben für mobile Geräte
- Mobile Device Lifecycle (Registrierung → Konfiguration → Betrieb → Stilllegung)
- Mobile Incident‑Response‑Prozesse inkl. Remote‑Wipe, Remote‑Lock, Netzwerkisolierung
- Dokumentations‑ und Auditpflichten
- mit umfangreichen Beispieldaten
Highlights des Dokuments
- NIS2‑konforme Mobile‑Security‑Governance
- Integration von MDM, MTD, Zero‑Trust und Cloud‑Security
- klare Vorgaben für BYOD‑Sicherheit
- Incident‑Response‑Prozesse für mobile Geräte
- ideal für KRITIS‑Organisationen, ISO‑27001‑Zertifizierung und NIS2‑Audits
- direkt einsatzbereit in ISMS‑Strukturen
Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- IT‑Security‑Teams, Compliance‑Abteilungen, Geschäftsführung
- Beratungen, die Mobile‑Security‑Frameworks implementieren