KI_DSD0002_Shadow Deployment Baseline Dokumentation
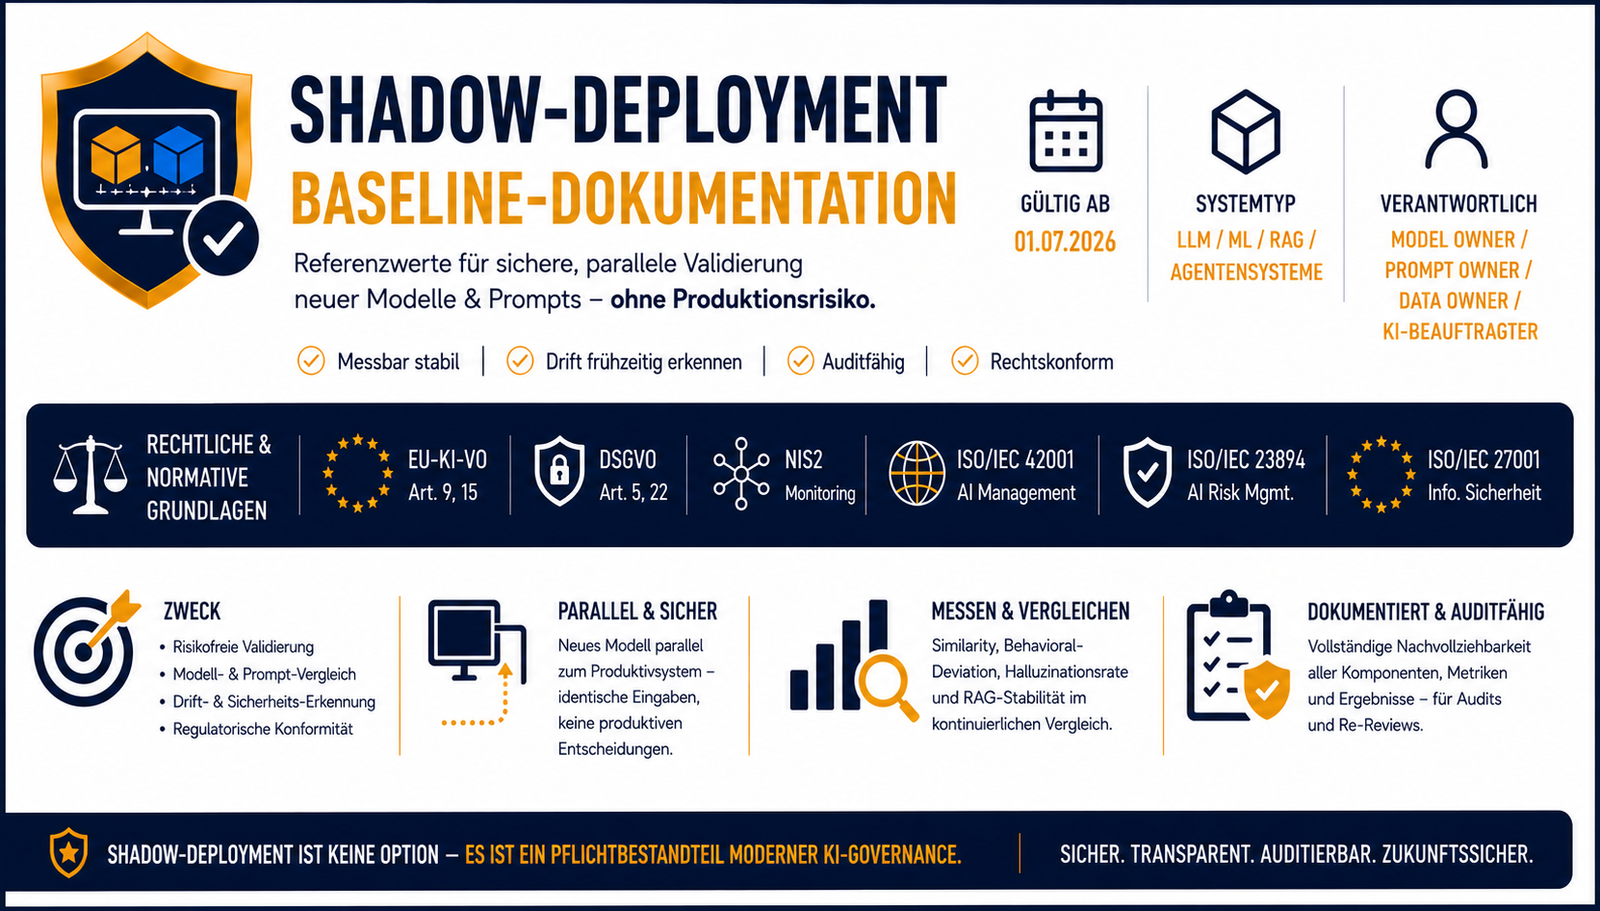
KI_DSD0002_Shadow Deployment Baseline Dokumentation
Mit KI_DSD0002 – Shadow Deployment Baseline Dokumentation erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Baseline‑Framework, das Shadow Deployments sicher und nachvollziehbar macht.
Auditfähige Baseline‑Dokumentation für Shadow Deployments in LLM‑, ML‑, RAG‑ und Agentensystemen
Die Shadow Deployment Baseline Dokumentation ist die ausgearbeitete und revisionssichere Grundlage für jedes Shadow Deployment in produktiven KI‑Systemen.
Sie definiert die Referenzwerte, Vergleichsmetriken, Stabilitätsindikatoren und Sicherheitsparameter, die notwendig sind, um neue Modell‑, Prompt‑, RAG‑ oder Sicherheitsversionen risikofrei, parallel und ohne produktive Wirkung zu testen.
Dieses Dokument bildet die Ausgangsbasis für die zukünftigen Shadow‑Vergleiche und ist damit ein zentraler Bestandteil moderner KI‑Governance nach EU‑KI‑VO, DSGVO, NIS2, ISO/IEC 42001, ISO/IEC 23894 und ISO/IEC 27001.
Inhaltliche Highlights:
- Baseline für Modellverhalten, Promptverhalten, RAG‑Kontext und Sicherheitslayer
- Output-Similarity‑Baseline (Primary vs. Shadow)
- Behavioral-Deviation‑Baseline (Antwortlänge, Struktur, Tonalität, Präzision)
- Risk-Score-Delta‑Baseline für alle Risikosegmente
- Prompt‑Konsistenz‑Baseline & Halluzinations Baseline
- RAG‑Embedding-Baseline, Dokumentenindex‑Baseline & Retrieval‑Stabilität
- Sicherheitsbaseline (Injection-Resilience, Security-Deviation, Policy-Compliance)
- Risikoanalyse (Modell-Drift, Prompt-Drift, RAG-Drift, Sicherheitsrisiken, Halluzinationsrisiken, Compliance‑Risiken)
- Pflicht‑Evidenzen für Auditoren (Baseline Antworten, Embeddings, Halluzinationen, Sicherheitsmetriken, Audit Trail)
- Versionierung & Integration in KI‑Lifecycle, Prompt Governance, Shadow Monitoring und KER‑Prozesse
Warum dieses Dokument
- Ausgearbeitete Baseline‑Dokumentation
- Enthält die relevanten Metriken, Tabellen, Sicherheits‑ und RAG‑Baselines
- Konform nach EU‑KI‑VO, DSGVO, NIS2, ISO‑Normen
- Enterprise‑Level‑Governance‑Dokument
- Ergänzt perfekt KI_DSD0001, KI_DDM0001–0009 und KI_PDCL0001–0002
- Dieses Dokument ist ideal für:
- KI‑Beauftragte
- Model Owner
- Prompt Owner
- Data Owner
- Informationssicherheitsbeauftragte
- Auditoren (intern/extern)
- Organisationen mit Hochrisiko‑KI‑Systemen
- Unternehmen, die LLMs, RAG‑Systeme oder Agenten produktiv einsetzen