ISMS_D82_Encryption Policy
ISMS_D82_Encryption Policy
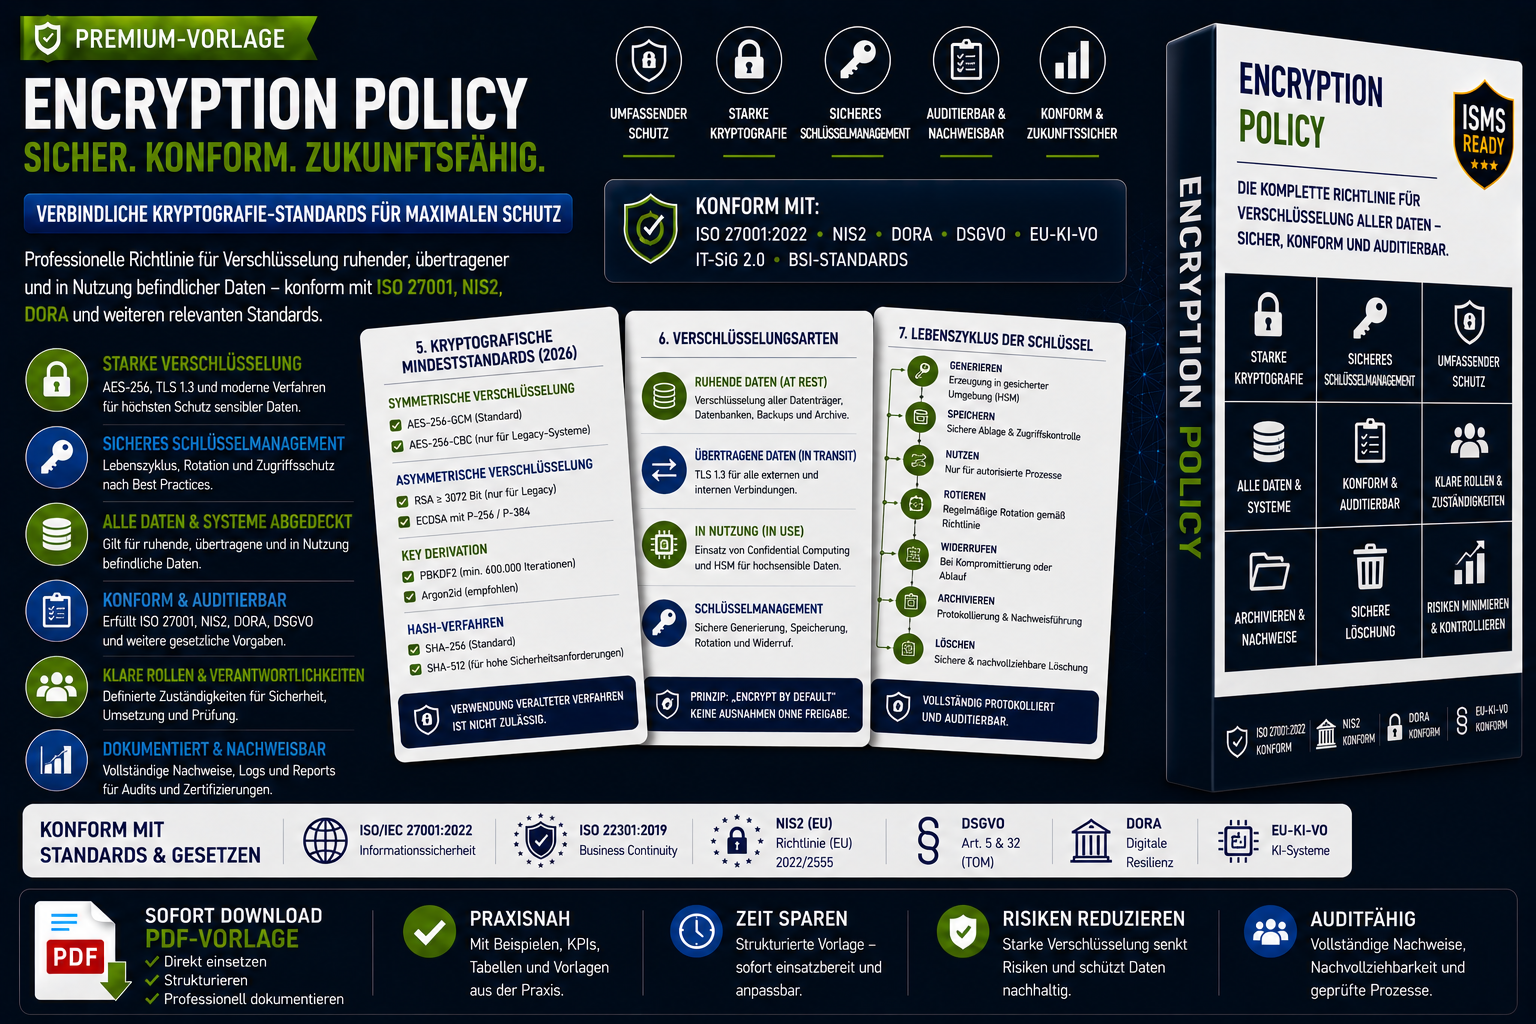
Die Encryption Policy (ISMS_D82) ist eine umfassende, audit‑fähige Sicherheitsrichtlinie, die Unternehmen dabei unterstützt, Verschlüsselung nachweisbar, strukturiert und normkonform umzusetzen.
Sie deckt die relevanten Bereiche moderner Informationssicherheit ab – von der Verschlüsselung ruhender und übertragener Daten bis hin zu Confidential Computing und vollständigem Schlüsselmanagement.
Diese Vorlage ist ideal für Organisationen, die Anforderungen aus ISO 27001:2022, NIS2, DORA, DSGVO Art. 32 und EU-KI-VO erfüllen müssen.
Sie bietet sofort nutzbare Inhalte, klare Rollenmodelle, technische Mindeststandards und integrierte Checklisten, die die Umsetzung erheblich vereinfachen.
Die Policy definiert alle relevanten Verschlüsselungsarten:
- Verschlüsselung ruhender Daten (Data at Rest)
- Verschlüsselung übertragener Daten (Data in Transit)
- Verschlüsselung in Nutzung (Data in Use)
- Confidential Computing (TEE, SGX, SEV‑SNP)
- Memory Encryption & Workload Isolation
Beispiel aus dem Dokument:
„TLS 1.3 verpflichtend“
„AES256‑Verschlüsselung“
„Confidential Computing (TEE, SGX, SEV‑SNP)“
Diese Inhalte sind sofort einsetzbar und entsprechen dem aktuellen Stand der Technik.
Ideal für
- ISMS‑Verantwortliche
- IT‑Security & CISO
- Compliance & Datenschutz
- KI‑Teams & MLOps
- Cloud‑Architekten
- Auditoren & Berater
- Unternehmen mit Cloud‑ oder Hybrid‑Infrastruktur