DS_MCL0085_SHADOW IT & SaaS GOVERNANCE_200 Fragen
Price149.00 €
Price149.00 € Net
DS_MCL0085_SHADOW IT & SaaS GOVERNANCE_200 Fragen
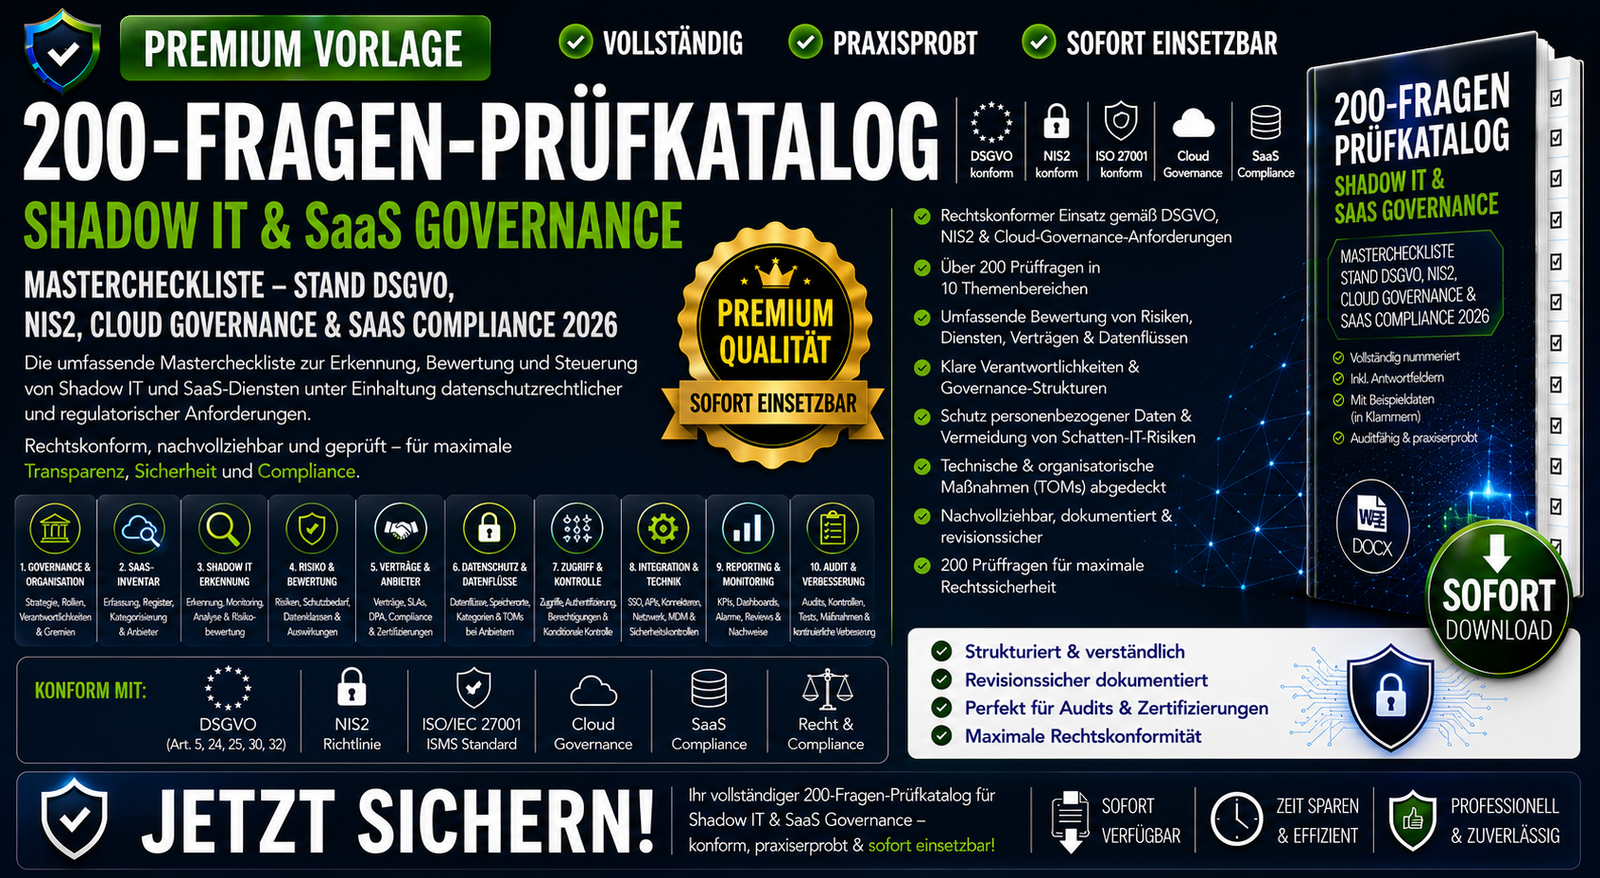
Professionelle Mastercheckliste zur datenschutzkonformen Steuerung, Überwachung und Auditierung von Shadow IT und SaaS-Governance-Prozessen.
Die Vorlage unterstützt Unternehmen, Datenschutzbeauftragte, Informationssicherheitsverantwortliche, Cloud-Governance-Teams, Compliance-Verantwortliche und Auditoren bei der systematischen Kontrolle nicht autorisierter Anwendungen und Cloud-Dienste.
Die Checkliste umfasst 200 strukturierte Prüfungsfragen und deckt die organisatorischen, technischen und regulatorischen Anforderungen rund um SaaS-Governance, Shadow IT, Cloud Compliance, Datenschutz, Sicherheitsbewertungen, Kostenkontrolle und Risikomanagement ab.
Inhalte
- 200 Audit- und Prüfungsfragen zu Shadow IT und SaaS Governance.
- Governance-Strukturen, Richtlinien, Rollenmodelle, Freigabeverfahren und Governance-Gremien.
- Inventarisierung von SaaS-Diensten, Cloud-Anwendungen, KI-Diensten, Browser-Erweiterungen, Mobile Apps und Fachbereichslösungen.
- Erkennung und Bewertung von Shadow-IT-Risiken durch Analyse von Cloud-Nutzungen, Integrationen, Dateidiensten und Collaboration-Tools.
- Datenschutzbewertungen für SaaS-Anbieter einschließlich AV-Verträgen, SCC, TIA, Speicherorten und Drittlandtransfers.
- Sicherheitsbewertungen von Cloud-Diensten hinsichtlich MFA, Rollenmodellen, Logging, APIs, Verschlüsselung und Zertifizierungen.
- Dokumentation und Kontrolle von Datenflüssen, Schnittstellen, Cloud-zu-Cloud-Transfers und Integrationen.
- Lizenz-, Vertrags- und Kostenmanagement mit Identifikation ungenutzter Lizenzen und Schattenkosten.
- Incident Management für SaaS-Vorfälle, Datenschutzverletzungen, Sicherheitsvorfälle und Cloud-Ausfälle.
- KPI-Management, Reporting, Audits, Reifegradbewertungen und kontinuierliche Verbesserung.
Zielgruppe
- Cloud-Governance-Verantwortliche
- Datenschutzbeauftragte
- Informationssicherheitsbeauftragte
- Compliance Officer
- SaaS-Manager
- IT-Leiter
- Cloud-Architekten
- Auditoren
- Unternehmensberatungen
- KMU, Konzerne und öffentliche Einrichtungen
Nutzen
- Transparenz über eingesetzte Cloud- und SaaS-Dienste
- Reduzierung von Shadow-IT-, Datenschutz- und Sicherheitsrisiken
- Verbesserung der Cloud-Governance und Compliance
- Optimierung von Lizenz- und Betriebskosten
- Unterstützung bei DSGVO-, NIS2- und ISO-27001-Prüfungen
- Sofort einsetzbare Mastercheckliste mit hoher Prüftiefe