DS_MCL0069_Checkliste AUFTRAGSVERARBEITER-MANAGEMENT_200 Fragen
Price149.00 €
Price149.00 € Net
DS_MCL0069_Checkliste AUFTRAGSVERARBEITER-MANAGEMENT_200 Fragen
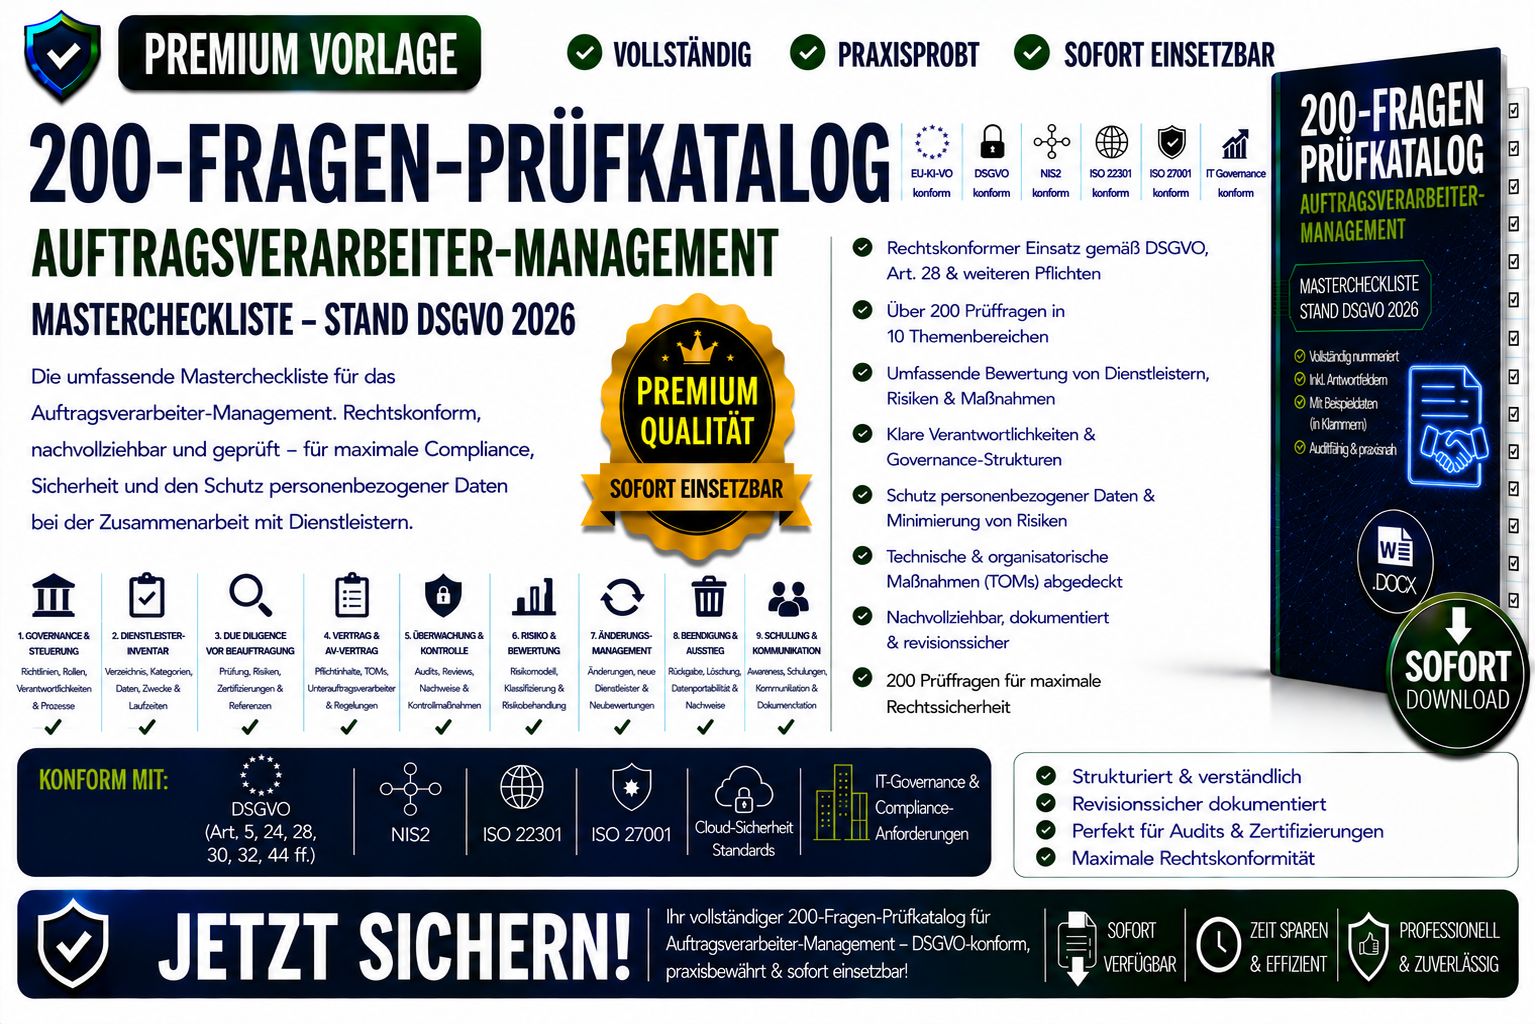
Professionelle DSGVO Mastercheckliste zur datenschutzkonformen Auswahl, Steuerung, Überwachung und Auditierung von Auftragsverarbeitern und Dienstleistern.
Die Vorlage unterstützt Unternehmen, Datenschutzbeauftragte, Compliance-Verantwortliche, Einkaufsabteilungen, Informationssicherheitsverantwortliche und Auditoren bei der rechtskonformen Umsetzung der Anforderungen aus Art. 28 DSGVO und angrenzenden Compliance-Vorgaben.
Die Checkliste umfasst 200 strukturierte Prüfungsfragen und deckt die organisatorischen, rechtlichen und technischen Anforderungen rund um Auftragsverarbeiter-Management, Due Diligence, Vertragsmanagement, Audits, Drittlandtransfers, Unterauftragsverarbeiter und Exit-Prozesse ab.
Inhalte
- 200 Audit- und Prüfungsfragen zum Auftragsverarbeiter-Management.
- Governance-Strukturen, Rollenmodelle, Freigabeprozesse und Risikosteuerung für Dienstleisterbeziehungen.
- Aufbau und Pflege eines vollständigen Auftragsverarbeiter- und Subprocessor-Verzeichnisses.
- Datenschutzrechtliche Due-Diligence-Prüfungen vor Beauftragung von Dienstleistern.
- Bewertung von Datenschutzmaßnahmen, TOMs, Sicherheitskonzepten, Zertifizierungen, SOC-Berichten und Cloud-Diensten.
- DSGVO-konformes Vertragsmanagement einschließlich AV-Verträgen, Kontrollrechten, Meldepflichten und Haftungsregelungen.
- Auditierung von Dienstleistern, Risikobewertungen, Zertifikatsprüfungen und Maßnahmenverfolgung.
- Steuerung von Unterauftragsverarbeitern, Subprocessor-Ketten und Genehmigungsverfahren.
- Bewertung von Drittlandtransfers, SCC, TIA, internationalen Datenübermittlungen und Cloud-Anbietern.
- Exit-Management, Datenrückgabe, Löschkonzepte, Audits und kontinuierliche Verbesserung.
Zielgruppe
- Datenschutzbeauftragte
- Datenschutzmanager
- Compliance Officer
- Einkaufs- und Vendor-Management-Abteilungen
- Informationssicherheitsbeauftragte
- Rechtsabteilungen
- Cloud- und Outsourcing-Verantwortliche
- Auditoren
- Unternehmensberatungen
- KMU, Konzerne und öffentliche Einrichtungen
Nutzen
- DSGVO-konforme Steuerung von Auftragsverarbeitern
- Reduzierung von Datenschutz-, Compliance- und Lieferantenrisiken
- Nachweisbare Umsetzung der Anforderungen aus Art. 28 DSGVO
- Verbesserte Kontrolle von Cloud-Diensten und Dienstleisterketten
- Unterstützung bei Audits, Behördenprüfungen und Zertifizierungen
- Sofort einsetzbare Mastercheckliste mit hoher Prüftiefe.