KI_D0131_KI_Qualitätsmanagementsystem (QMS)
KI_D0131_KI_Qualitätsmanagementsystem (QMS)
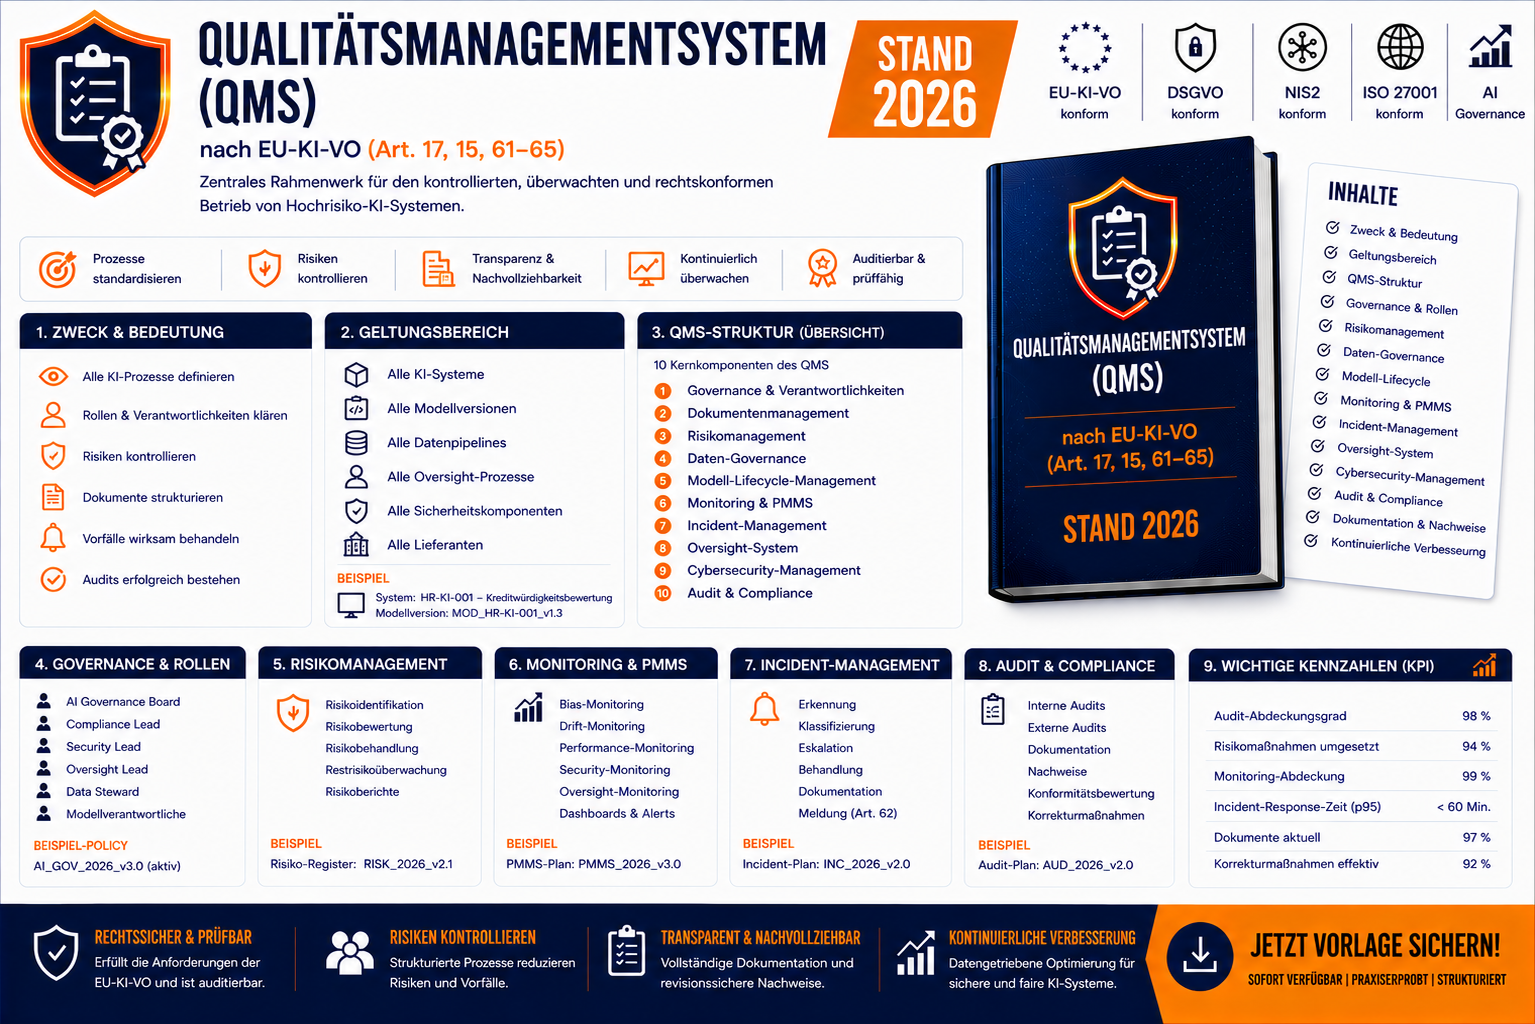
Das Qualitätsmanagementsystem (QMS) ist das zentrale organisatorische und technische Rahmenwerk zur sicheren, kontrollierten und rechtskonformen Nutzung eines Hochrisiko‑KI‑Systems gemäß Art. 17 EU-AI-Act.
Es bündelt alle Governance‑, Risiko‑, Monitoring‑, Oversight‑, Sicherheits‑ und Audit‑Prozesse in einem vollständig ausgearbeiteten, auditfähigen Dokument – und bildet die Grundlage für Konformitätserklärung, Zertifizierung und Inverkehrbringen.
Zentrale Inhalte aus dem Dokument:
„Das QMS ist das zentrale organisatorische und technische Rahmenwerk, das sicherstellt, dass ein Hochrisiko‑KI‑System kontrolliert, dokumentiert, überwacht, auditierbar, sicher, fair und rechtskonform betrieben wird.“
„Es ist ein Pflichtbestandteil der EU‑KI‑VO (Art. 17) und Grundlage für die Konformitätserklärung und das Inverkehrbringen.“
Highlights & Inhalte
- QMS‑Struktur mit 10 Kernkomponenten
- (Governance, Dokumentenmanagement, Risikomanagement, Daten‑Governance, Modell‑Lifecycle, Monitoring, Incident‑Management, Oversight, Cybersecurity, Audit & Compliance)
- Governance & Verantwortlichkeiten: AI Governance Board, Compliance Lead, Security Lead, Oversight Lead, Data Steward
- Dokumentenmanagement: Versionierung, Freigabeprozesse, Änderungsmanagement, Archivierung, Audit‑Export
- Risikomanagement: Risikoidentifikation, Bewertung, Überwachung, CAPA‑Prozesse, Eskalationspfade
- Daten‑Governance: Datenqualität, Validierung, Bias‑Kontrolle, DSGVO‑Konformität
- Modell‑Lifecycle‑Management: Training, Validierung, Test, Freigabe, Deployment, Monitoring, Retraining
- Monitoring & PMMS: Performance, Bias, Drift, Security, Oversight, PMMS‑Berichte
- Incident‑Management: Detection, Classification, Containment, RCA, CAPA, Meldung nach Art. 62
- Oversight‑System: Trigger, Overrides, Eskalationen, Schulung, Dashboard
- Cybersecurity‑Management: API‑Security, Model‑Security, Data‑Security, Infrastructure‑Security, Angriffserkennung
- Audit & Compliance: Audit‑Trails, Log‑Integrität, Behördenkommunikation, Zertifizierung
- QMS‑KPIs: Dokumenten‑Vollständigkeit, Audit‑Bereitschaft, Incident‑Reaktionszeit, Oversight‑Fehler
- Vollständige QMS‑Eventakte als Beispiel
- Pflichtbestandteil der Technischen Dokumentation nach Art. 11 EU-AI-Act
Ideal für
- Unternehmen mit Hochrisiko‑KI‑Systemen
- Compliance‑, Audit‑ und Governance‑Teams
- KI‑Monitoring‑, Security‑ und Oversight‑Teams
- Vorbereitung auf Konformitätsbewertung nach Art. 43–45 EU-AI-Act
- Organisationen, die ein vollständiges KI‑QMS nachweisen müssen