NIS2_D0044_NIS2 Network Segmentation & Isolation Richtlinie
Price199.00 €
Price199.00 € Net
NIS2_D0044_NIS2 Network Segmentation & Isolation Richtlinie
NIS2 Network Segmentation & Isolation Richtlinie
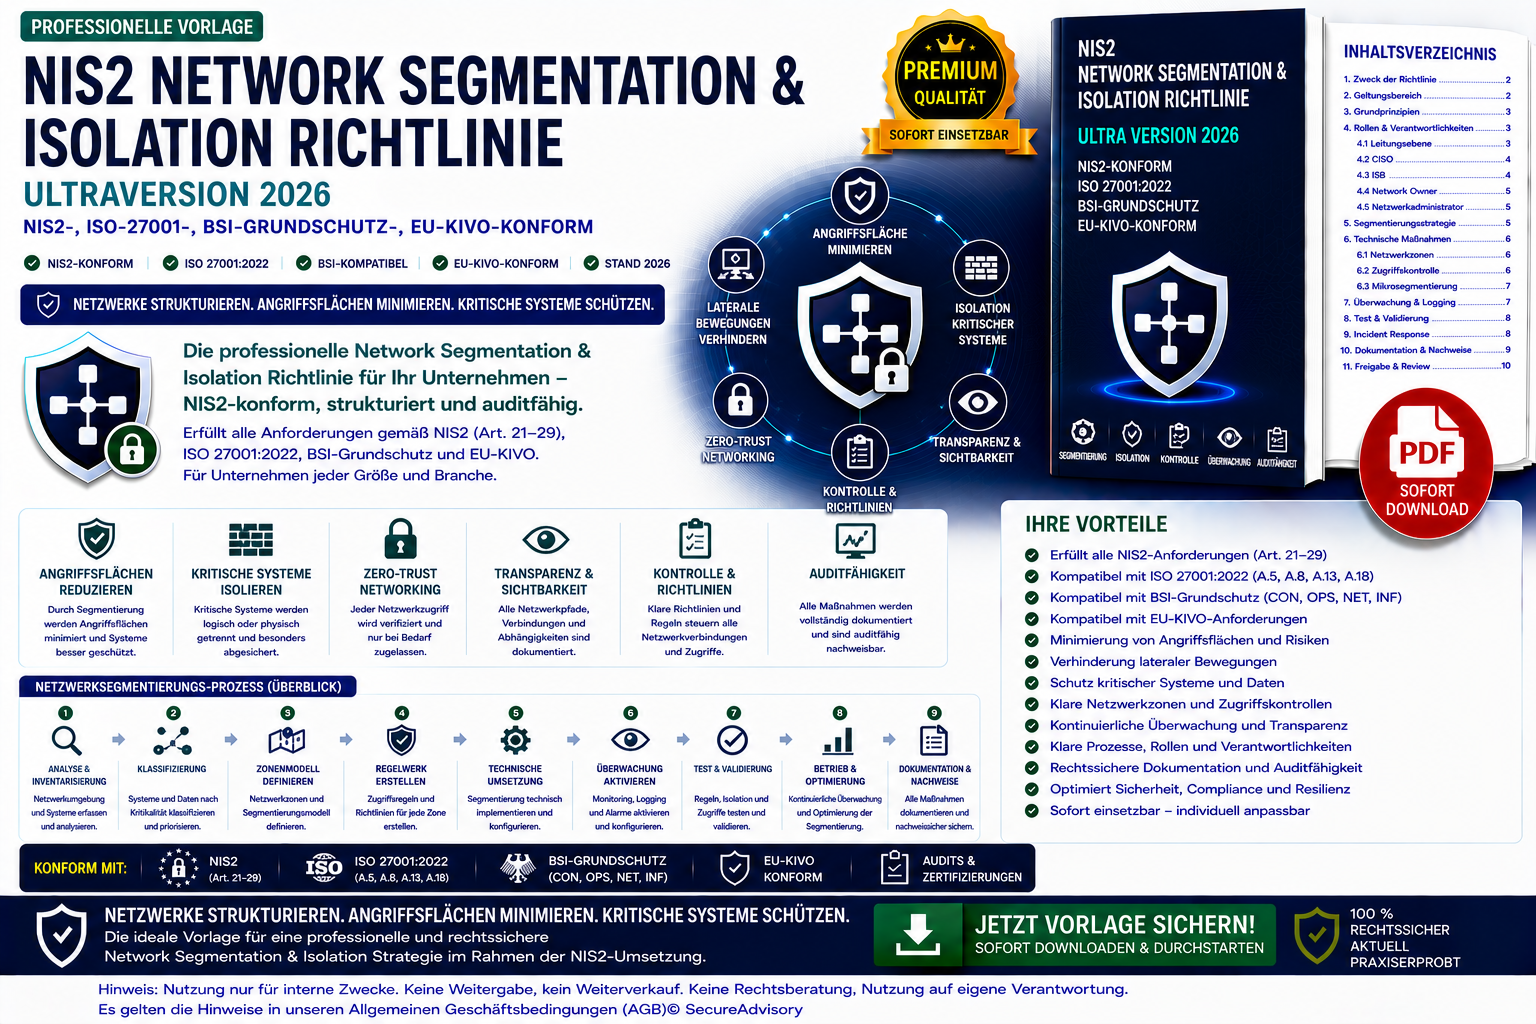
Die NIS2 Network Segmentation & Isolation Richtlinie bildet die Vorlage für ein ausgearbeitetes Premium‑Governance‑Dokument, das Unternehmen eine auditfähige, NIS2‑konforme und technisch hochpräzise Grundlage für die sichere Segmentierung und Isolation ihrer Netzwerke bietet.
Das Dokument definiert:
- Netzwerk‑Governance nach NIS2, ISO‑27001 und BSI‑Grundschutz
- Zero‑Trust‑Networking‑Modell und Least‑Privilege‑Network‑Access
- Segmentierungsarten (physisch, logisch, VLAN, Mikrosegmentierung, Cloud‑Segmentierung, OT‑Segmentierung)
- Segmentierungszonen (kritische Systeme, Produktion, Verwaltung, Cloud, OT, DMZ, Gäste‑Netz)
- Rollen & Verantwortlichkeiten (Leitungsebene, CISO, ISB, Netzwerkadmin, IT‑Security, CloudSecurity, OTSecurity)
- Segmentierungsregeln (Default‑Deny, Whitelisting, Protokoll‑Restriktion, Port‑Restriktion, Zero‑Trust‑Policies)
- Netzwerkisolation für kritische Systeme, kompromittierte Systeme und externe Zugriffe
- Firewall‑ und Routing‑Kontrollen (NextGen‑Firewall, IDS/IPS, TLS‑Inspection, segmentiertes Routing, restriktive ACLs)
- Cloud‑Netzwerksegmentierung (Security Groups, Network ACLs, IAM‑Härtung, API‑Restriktion)
- OT‑Netzwerksegmentierung (physische Trennung, sichere Protokolle, Herstellerfreigaben, Monitoring)
- Monitoring & Logging für Netzwerkzugriffe, Firewall‑Logs, Routing‑Logs, Cloud‑IAM und OT‑Netzwerke
- Incident‑Response‑Prozesse für Netzwerkkompromittierung, laterale Bewegung, Zero‑Trust‑Bypass und Cloud/OT‑Netzwerkangriffe
- Dokumentations‑ und Auditpflichten
- UltraVersion‑2026‑Standard mit umfangreichen Beispieldaten
Highlights des Dokuments
- NIS2‑konforme Netzwerksegmentierung
- Zero‑Trust‑Networking vollständig integriert
- Mikrosegmentierung für moderne IT‑ und Cloud‑Architekturen
- starke Isolation kritischer Systeme
- Incident‑Response‑Prozesse für Netzwerkangriffe
- ideal für KRITIS‑Organisationen, ISO‑27001‑Zertifizierung und NIS2‑Audits
- direkt einsatzbereit in ISMS‑Strukturen
Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- Netzwerk‑ und IT‑Security‑Teams
- Beratungen, die Zero‑Trust‑Netzwerkarchitekturen implementieren