NIS2_D0042_NIS2 Data Governance & Data Classification Richtlinie
Price199.00 €
Price199.00 € Net
NIS2_D0042_NIS2 Data Governance & Data Classification Richtlinie
NIS2 Data Governance & Data Classification Richtlinie
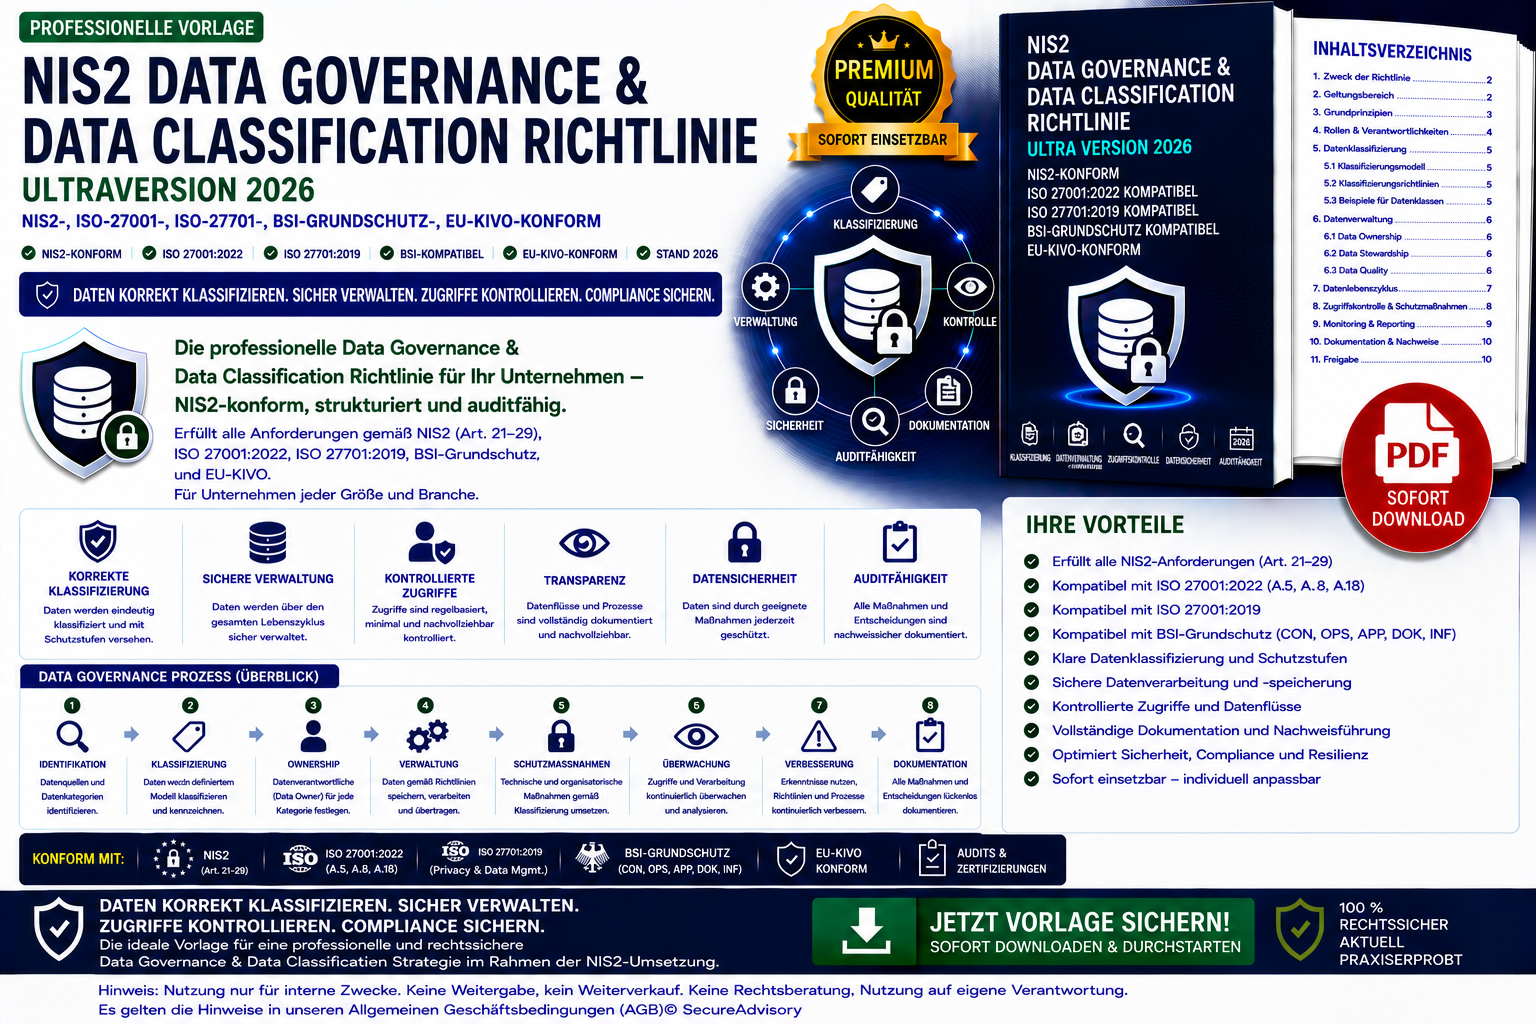
Die NIS2 Data Governance & Data Classification Richtlinie bildet die Vorlage für ein ausgearbeitetes Premium‑Governance‑Dokument, das Unternehmen eine auditfähige, NIS2‑konforme und strategisch belastbare Grundlage für Datenklassifizierung, Datenverwaltung und Datenkontrolle bietet.
Das Dokument definiert:
- Data‑Governance‑Struktur nach NIS2, ISO‑27001, ISO‑27701 und BSI‑Grundschutz
- Klassifizierungsmodell mit vier Stufen (kritisch, vertraulich, intern, öffentlich)
- Kriterien für Klassifizierung (rechtlich, geschäftlich, sicherheitsrelevant, personenbezogen, OT‑Relevanz)
- Rollen & Verantwortlichkeiten (Leitungsebene, CISO, ISB, Data Owner, Data Steward, IT‑Security, SysAdmin, CloudSecurity, OTSecurity)
- Data‑Lifecycle‑Management (Erstellung → Speicherung → Nutzung → Übertragung → Archivierung → Löschung)
- Data‑Security‑Controls (Verschlüsselung, Zugriffskontrolle, Datenmaskierung, Datenminimierung)
- Cloud‑Data‑Governance und OT‑Data‑Governance
- Monitoring & Logging für Datenzugriffe, Datenänderungen, Klassifizierungen, Cloud‑IAM und OT‑Daten
- Incident‑Response‑Prozesse für Datenverlust, Datenmanipulation, unautorisierte Zugriffe, Cloud‑Fehlkonfigurationen und OT‑Datenvorfälle
- Dokumentations‑ und Auditpflichten
- UltraVersion‑2026‑Standard mit umfangreichen Beispieldaten
Highlights des Dokuments
- NIS2‑konforme Data‑Governance
- klare Klassifizierungsstufen und Kriterien
- Data‑Lifecycle‑Management
- starke Data‑Security‑Controls (AES‑256, TLS 1.3, RBAC, ABAC, Zero‑Trust‑Access)
- Cloud‑ und OT‑Data‑Governance integriert
- ideal für KRITIS‑Organisationen, ISO‑27001‑ und ISO‑27701‑Zertifizierung
- direkt einsatzbereit in ISMS‑Strukturen
Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑ und ISO‑27701‑Zertifizierungsprojekte
- Data‑Governance‑Teams, IT‑Security‑Teams, Compliance‑Abteilungen
- Beratungen, die Data‑Governance‑Frameworks implementieren