BCM_D093_Notfallplan Sabotage
BCM_D093_Notfallplan Sabotage
Auditfähiger, sicherheitskritischer Notfallplan für physische Sabotage, IT‑Sabotage, Insider‑Threats, Manipulation kritischer Infrastruktur und behördliche Eskalationen
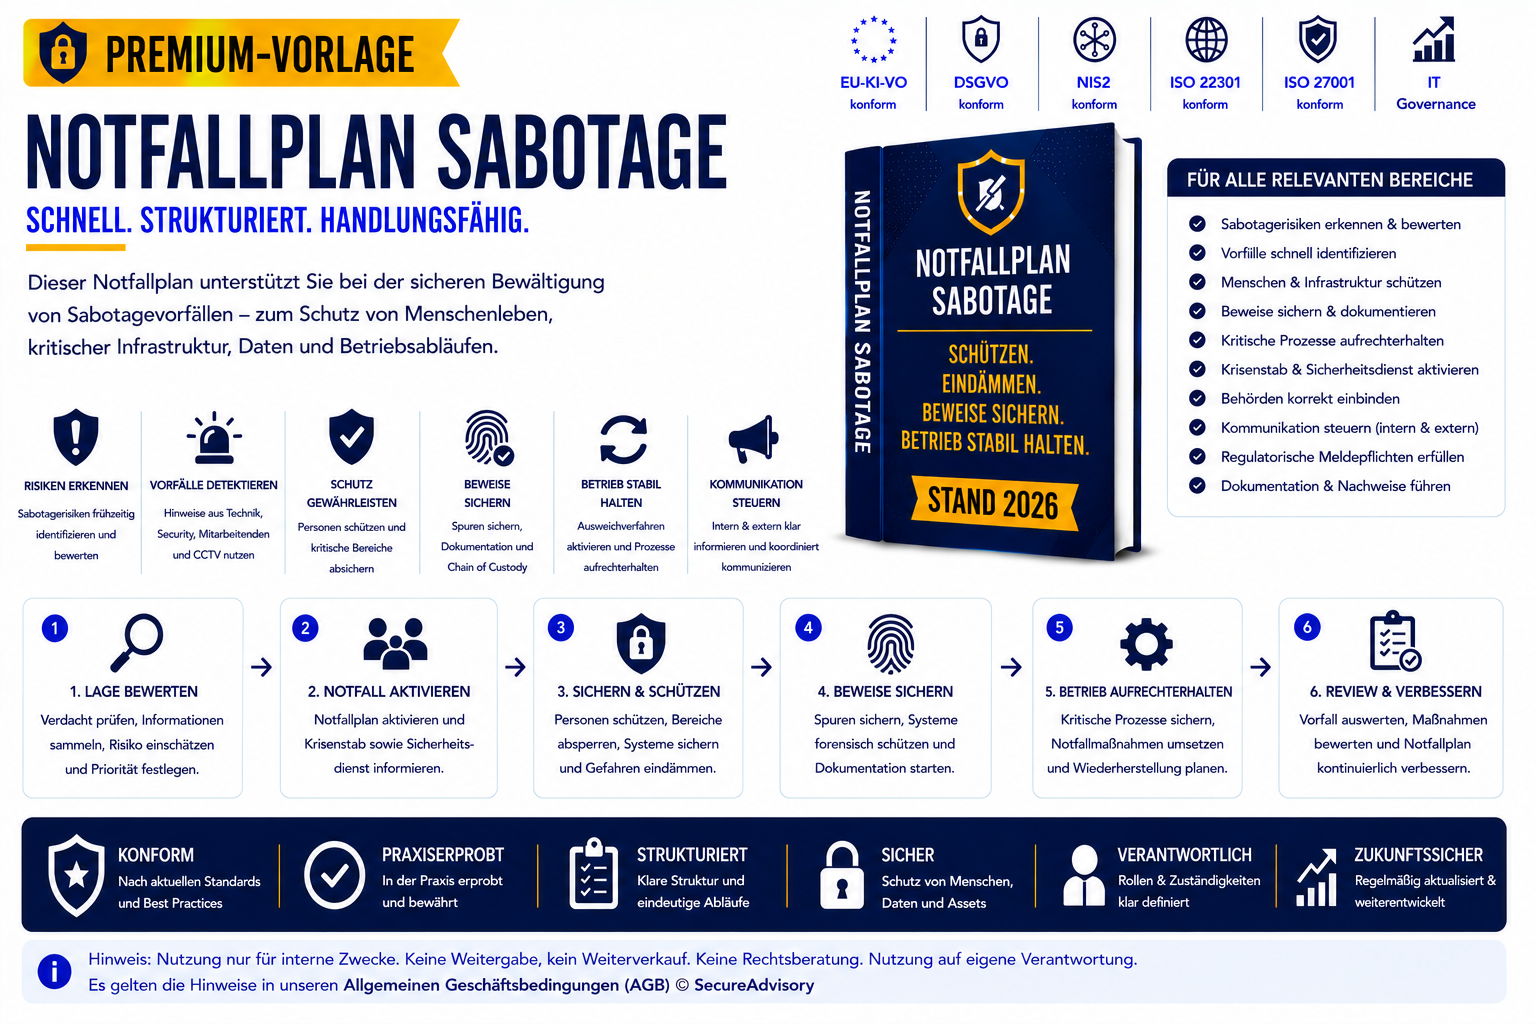
Der Notfallplan Sabotage definiert die technischen, organisatorischen, sicherheitsrelevanten und kommunikativen Maßnahmen, die notwendig sind, um Sabotagevorfälle schnell, kontrolliert und rechtssicher zu bewältigen.
Er deckt mögliche Ursachen ab – physische Sabotage, IT‑Sabotage, Manipulation von Zutrittssystemen, Energieversorgung, Serverräumen, Netzwerktechnik, Alarm‑ und Brandschutzsystemen, interne Täter, externe Täter – und erfüllt die Anforderungen aus NIS2, ISO 22301, ISO 27001, Strafrecht, DGUV, Bauordnungsrecht und internen Governance‑Standards.
Kerninhalte:
- Aktivierungskriterien: Sabotageverdacht, bestätigte Sabotage, Manipulation sicherheitsrelevanter Systeme, unbefugter Zutritt, Hinweise aus CCTV/SOC
- Szenarien A–E: physische Sabotage, IT‑Sabotage, Sabotage kritischer Räume, interne Sabotage, externe Sabotage
- RACI‑Matrix für Security, Stabsleitung, Lageführer, IT, IT‑Security, Kommunikation, Datenschutz, Compliance, HR
- Phasenmodell: Alarm → Stabilisierung → Notbetrieb → Konsolidierung & Rückkehr
- Infrastruktur‑Deep‑Dive: physische Sicherheit, IT‑Sicherheit, kritische Infrastruktur
- IT‑Forensik: Log‑Analyse, Netzwerkverkehr, Authentifizierungsversuche, Malware‑Analyse, forensische Images
- Kommunikationsmatrix für Mitarbeitende, Führungskräfte, Kunden, Partner, Behörden, Medien
- Checklisten für Security, IT‑Forensik, Stabsleitung
- KPIs: Erstmeldung < 10 Min, Tatortsicherung < 15 Min, IT‑Forensikstart < 30 Min
- Dokumentations‑ & Auditanforderungen
Dieses Dokument ermöglicht Unternehmen, innerhalb von 5 Minuten eine vollständige Sabotage‑Notfallreaktion zu starten, Beweise zu sichern, Täter zu identifizieren und kritische Infrastruktur zu schützen.