NIS2_D0024_NIS2 Sicherheitsstrategie & Security Governance Framework
Price199.00 €
Price199.00 € Net
NIS2_D0024_NIS2 Sicherheitsstrategie & Security Governance Framework
NIS2 Sicherheitsstrategie & Security Governance Framework
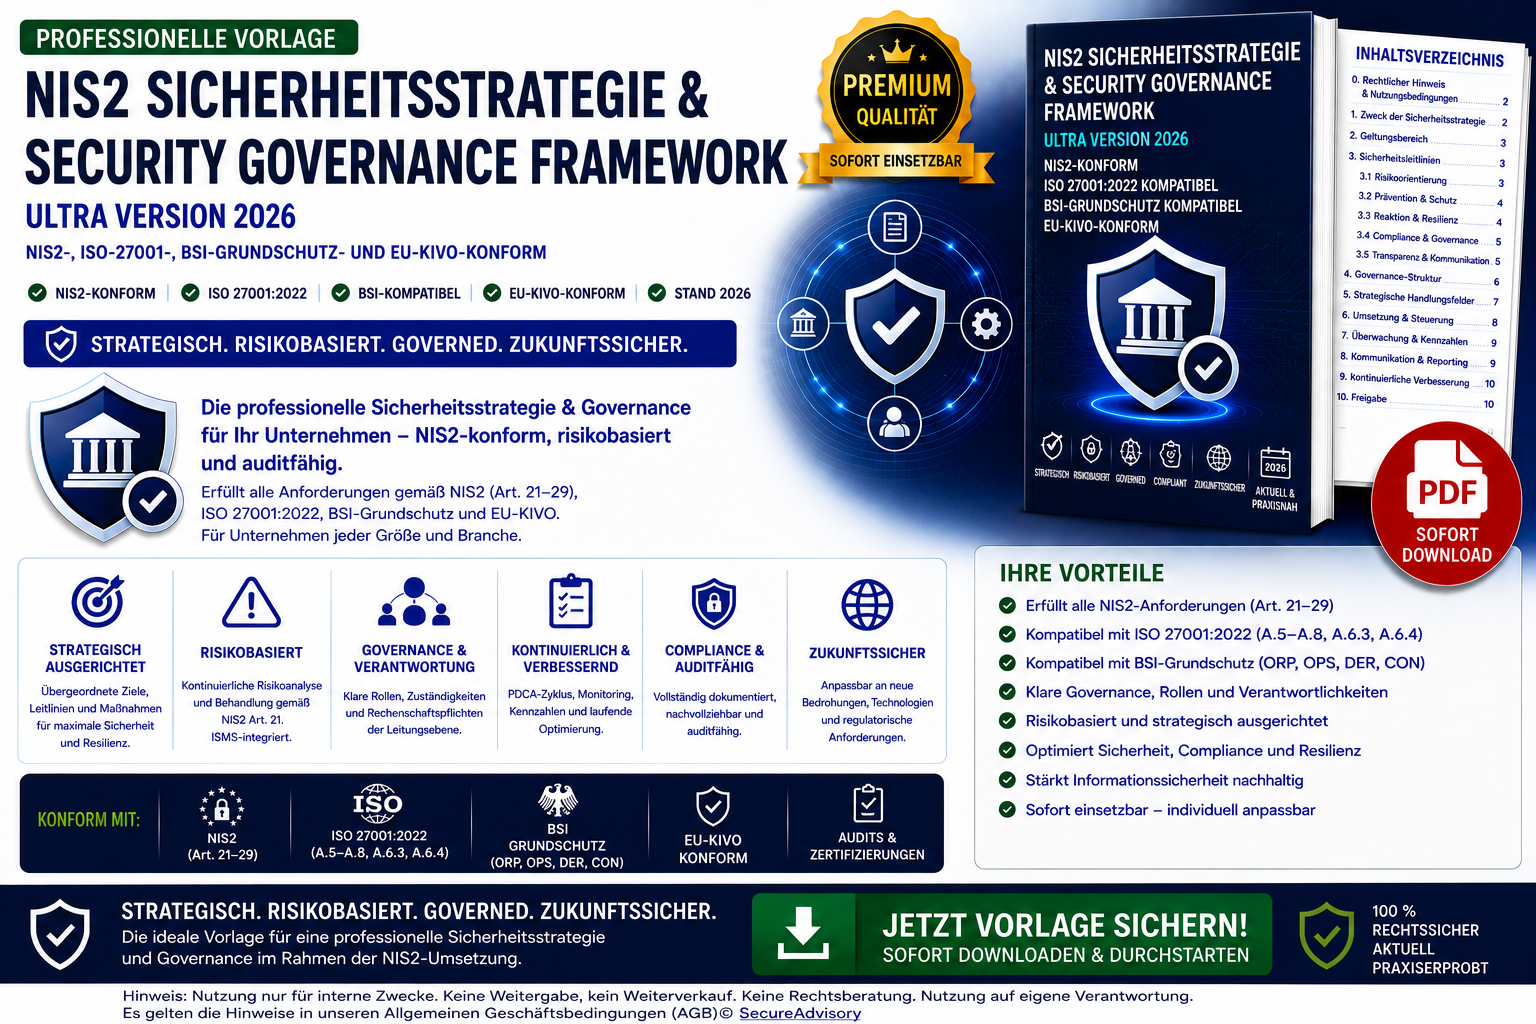
Die NIS2 Sicherheitsstrategie & Security Governance Framework bildet die Vorlage für ein ausgearbeitetes Premium‑Dokument für Unternehmen, die eine gesetzeskonforme, auditfähige und strategisch belastbare Sicherheitsarchitektur nach NIS2 aufbauen müssen.
Das Dokument definiert:
- übergeordnete Sicherheitsziele,
- strategische Leitlinien (Risikoorientierung, Zero‑Trust, Defense‑in‑Depth, Standardisierung, Resilienz),
- Governance‑Strukturen und Rollenmodelle,
- Sicherheitsprozesse (Risikoanalyse, Schwachstellenmanagement, Incident‑Response, BCM, DR),
- Sicherheitsarchitekturen für IT, Cloud und OT,
- Lieferkettensicherheit und Third‑Party‑Governance,
- Dokumentations‑ und Auditpflichten.
Es ist NIS2‑konform, ISO‑27001‑kompatibel, BSI‑Grundschutz‑kompatibel und erfüllt die Anforderungen der EU‑KI‑VO.
Highlights des Dokuments
- Strategische Sicherheitsleitlinien nach Art. 21 NIS2
- Governance‑Framework mit klaren Rollen
- Risikoanalyse‑Modell und Risikoregister‑Integration
- Zero‑Trust‑Architekturvorgaben
- Cloud‑ und OT‑Sicherheitsarchitektur
- Incident‑Response‑Modell mit 24‑Stunden‑Meldepflicht
- BCM‑ und DR‑Integration
- Lieferkettensicherheitsmodell
- Audit‑ und Behörden‑Schnittstellen
- Ultra Version‑2026‑Standard mit Beispieldaten
- Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- IT‑Security‑Teams, Compliance‑Abteilungen, Geschäftsführung
- Beratungen, die NIS2‑Frameworks implementieren