DS_MCL0076_Mastercheckliste ISMS & DATENSCHUTZ_INTEGRATION_200 Fragen
Price149.00 €
Price149.00 € Net
DS_MCL0076_Mastercheckliste ISMS & DATENSCHUTZ_INTEGRATION_200 Fragen
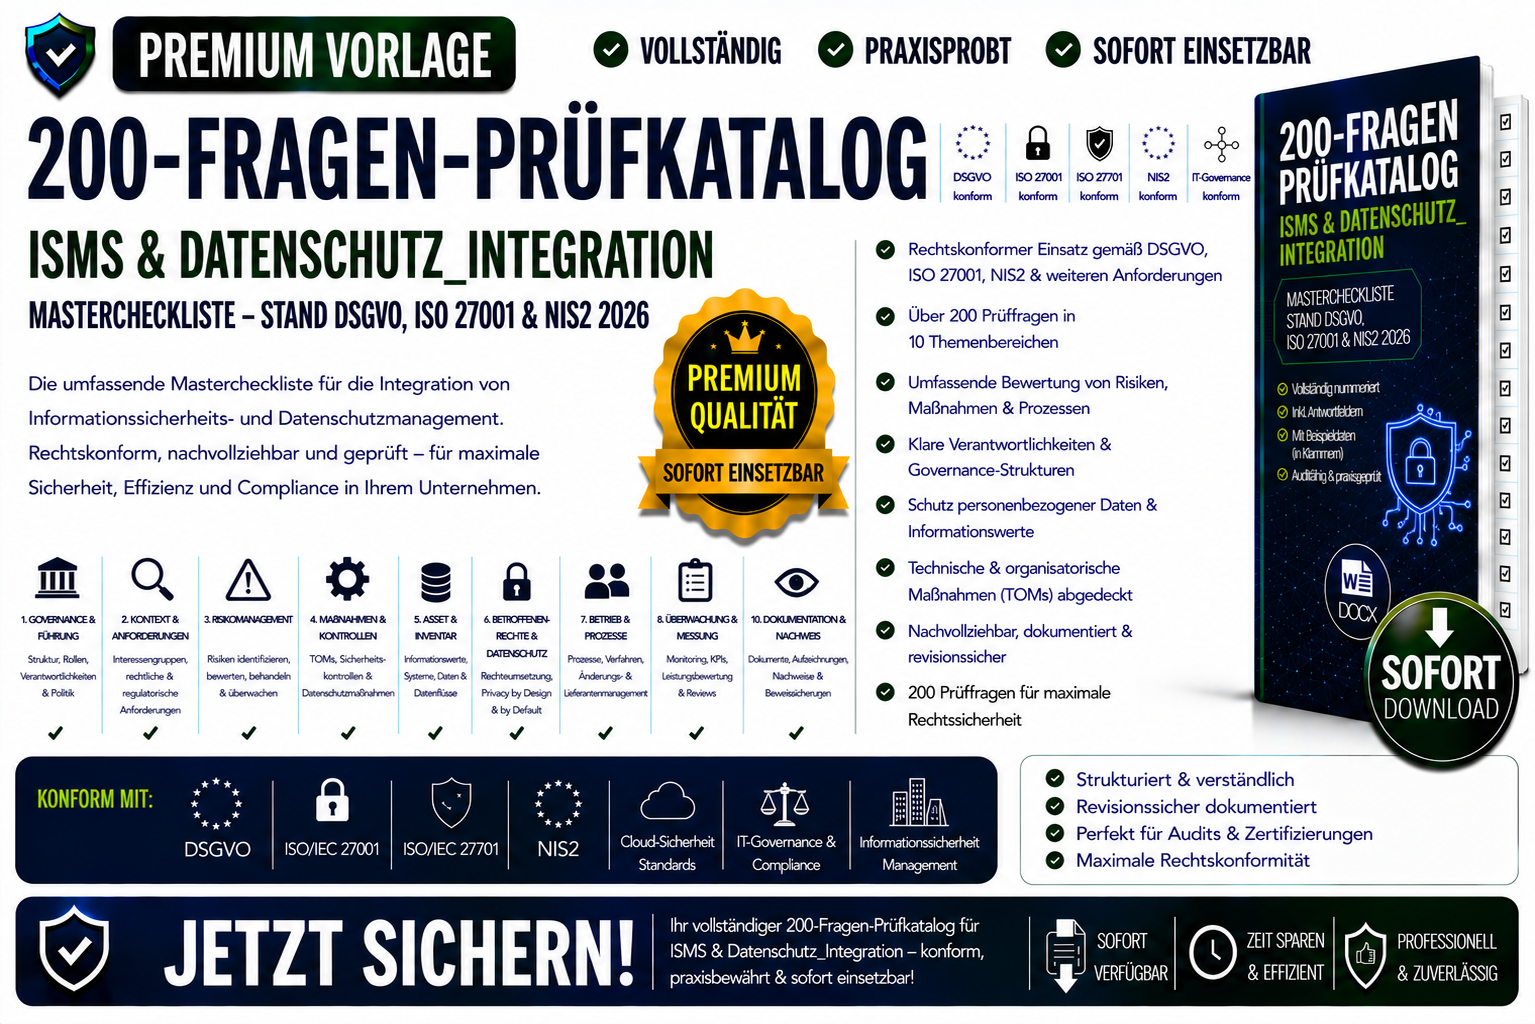
Professionelle Mastercheckliste zur Integration von Informationssicherheitsmanagement (ISMS) und Datenschutzmanagement in ein einheitliches Governance-, Risiko- und Compliance-System.
Die Vorlage unterstützt Unternehmen, Datenschutzbeauftragte, Informationssicherheitsbeauftragte, Compliance-Verantwortliche, Auditoren und Managementteams bei der ganzheitlichen Umsetzung von DSGVO-, ISO-27001-, ISO-27701- und NIS2-Anforderungen.
Die Checkliste umfasst 200 strukturierte Prüfungsfragen und deckt die organisatorischen, technischen und regulatorischen Anforderungen zur Integration von Datenschutz- und Informationssicherheitsprozessen ab.
Inhalte
- 200 Audit- und Prüfungsfragen zur Integration von ISMS und Datenschutzmanagement.
- Governance-Strukturen, Managementsysteme, Verantwortlichkeiten und integrierte Steuerungsmodelle.
- Berücksichtigung von DSGVO, ISO/IEC 27001, ISO 27701 und NIS2-Anforderungen.
- Ganzheitliches Risiko- und Compliance-Management für Datenschutz- und Informationssicherheitsrisiken.
- Harmonisierung von Richtlinien, Prozessen, Dokumentationen und Kontrollsystemen.
- Asset- und Datenmanagement mit Datenklassifizierung, Datenflüssen, Schutzbedarfsfeststellungen und DLP-Kontrollen.
- Technische und organisatorische Maßnahmen (TOMs), Verschlüsselung, MFA, SIEM, Backup- und Sicherheitskonzepte.
- Integriertes Incident-, Breach- und Meldepflichtmanagement.
- Awareness-, Schulungs- und Kompetenzprogramme für Datenschutz und Informationssicherheit.
- Management Reviews, KPI-Steuerung, Audits und kontinuierliche Verbesserung.
Zielgruppe
- Datenschutzbeauftragte
- Informationssicherheitsbeauftragte
- Compliance Officer
- ISMS-Manager
- Risikomanager
- Interne Revision
- Auditoren
- Management und Geschäftsleitung
- Unternehmensberatungen
- KMU, Konzerne und öffentliche Einrichtungen
Nutzen
- Integration von Datenschutz und Informationssicherheit in ein gemeinsames Managementsystem
- Vermeidung von Doppelstrukturen und redundanten Kontrollen
- Unterstützung bei ISO-27001-, ISO-27701-, DSGVO- und NIS2-Audits
- Verbesserte Governance, Transparenz und Risikosteuerung
- Nachweisbare Umsetzung regulatorischer Anforderungen
- Sofort einsetzbare Mastercheckliste mit hoher Prüftiefe