KI_D0050_KI Backup und Recovery Richtlinie
Price299.00 €
Price299.00 € Net
KI_D0050_KI Backup und Recovery Richtlinie
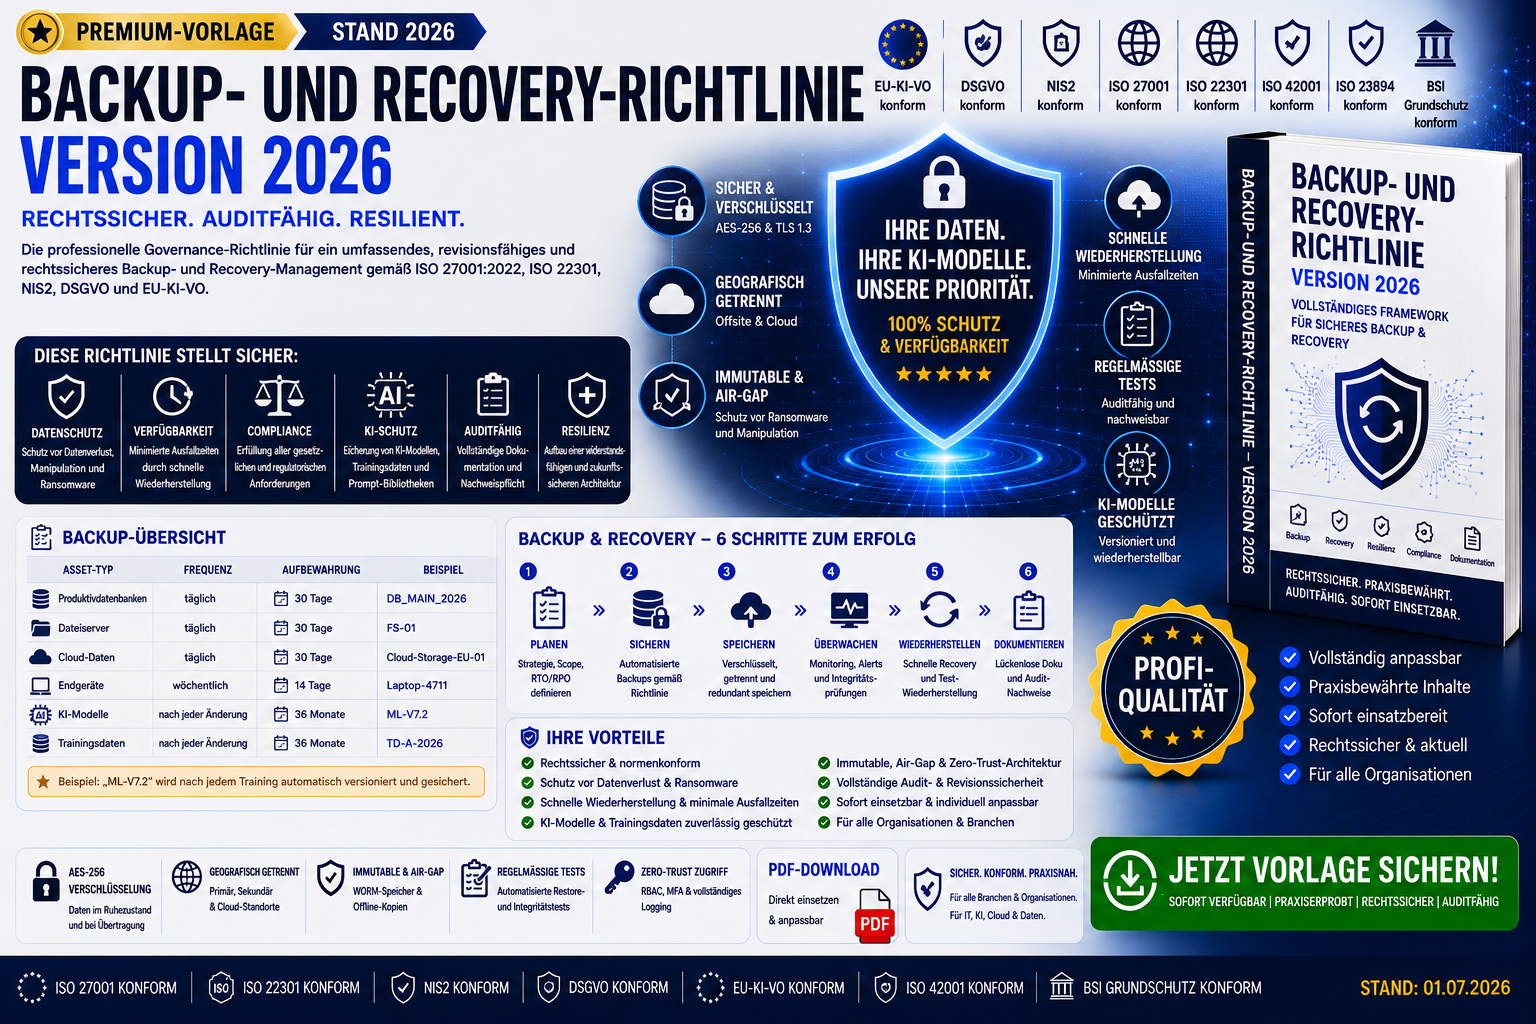
KI‑Backup‑ und Recovery‑Richtlinie (ISO 27001 / NIS2 / DSGVO / EU‑KIVO konform)
Diese professionelle Richtlinie definiert ein auditfähiges Backup‑ und Recovery‑Management gemäß ISO 27001:2022, ISO 22301, NIS2, DSGVO und EU-KI-VO.
Sie eignet sich für Unternehmen, Auditoren, IT‑Security‑Teams und Compliance‑Verantwortliche, die eine sofort einsetzbare, revisionsfähige und regulatorisch belastbare Richtlinie benötigen.
Das Dokument enthält u. a.:
- klare technische, organisatorische und betriebliche Anforderungen
- Definition aller Backup‑Arten (Vollbackup, Inkrementell, Differenziell, KI‑Modell‑Backups)
- präzise Backup‑Frequenzen und Aufbewahrungsfristen
- Vorgaben zu Verschlüsselung (AES‑256, TLS 1.3)
- Zero‑Trust‑Zugriffskontrollen und RBAC‑Modelle
- EU‑KI-VO‑konformes KI‑Backup‑Management
- Recovery‑Prozesse inkl. RTO/RPO‑Vorgaben
- Ransomware‑Schutzmaßnahmen
- Incident‑Management‑Pflichten
- vollständige Dokumentations‑ und Nachweispflichten
- Schulungs‑ und Awareness‑Vorgaben
- Sanktionen bei Verstößen
Nutzen für Käufer
- sofort einsatzbereit in ISMS, BCM und KI‑Governance
- spart 30–50 Stunden interne Dokumentationsarbeit
- ideal für Zertifizierungsvorbereitung (ISO 27001 / NIS2)
- rechtssichere Struktur für Audits und interne Prüfungen
- klare Vorgaben für KI‑Modelle, Trainingsdaten und Drift‑Monitoring