NIS2_D0028_NIS2 Risikoakzeptanz Richtlinie (Risk Acceptance Policy)
Price149.00 €
Price149.00 € Net
NIS2_D0028_NIS2 Risikoakzeptanz Richtlinie (Risk Acceptance Policy)
NIS2 Risikoakzeptanz‑Richtlinie
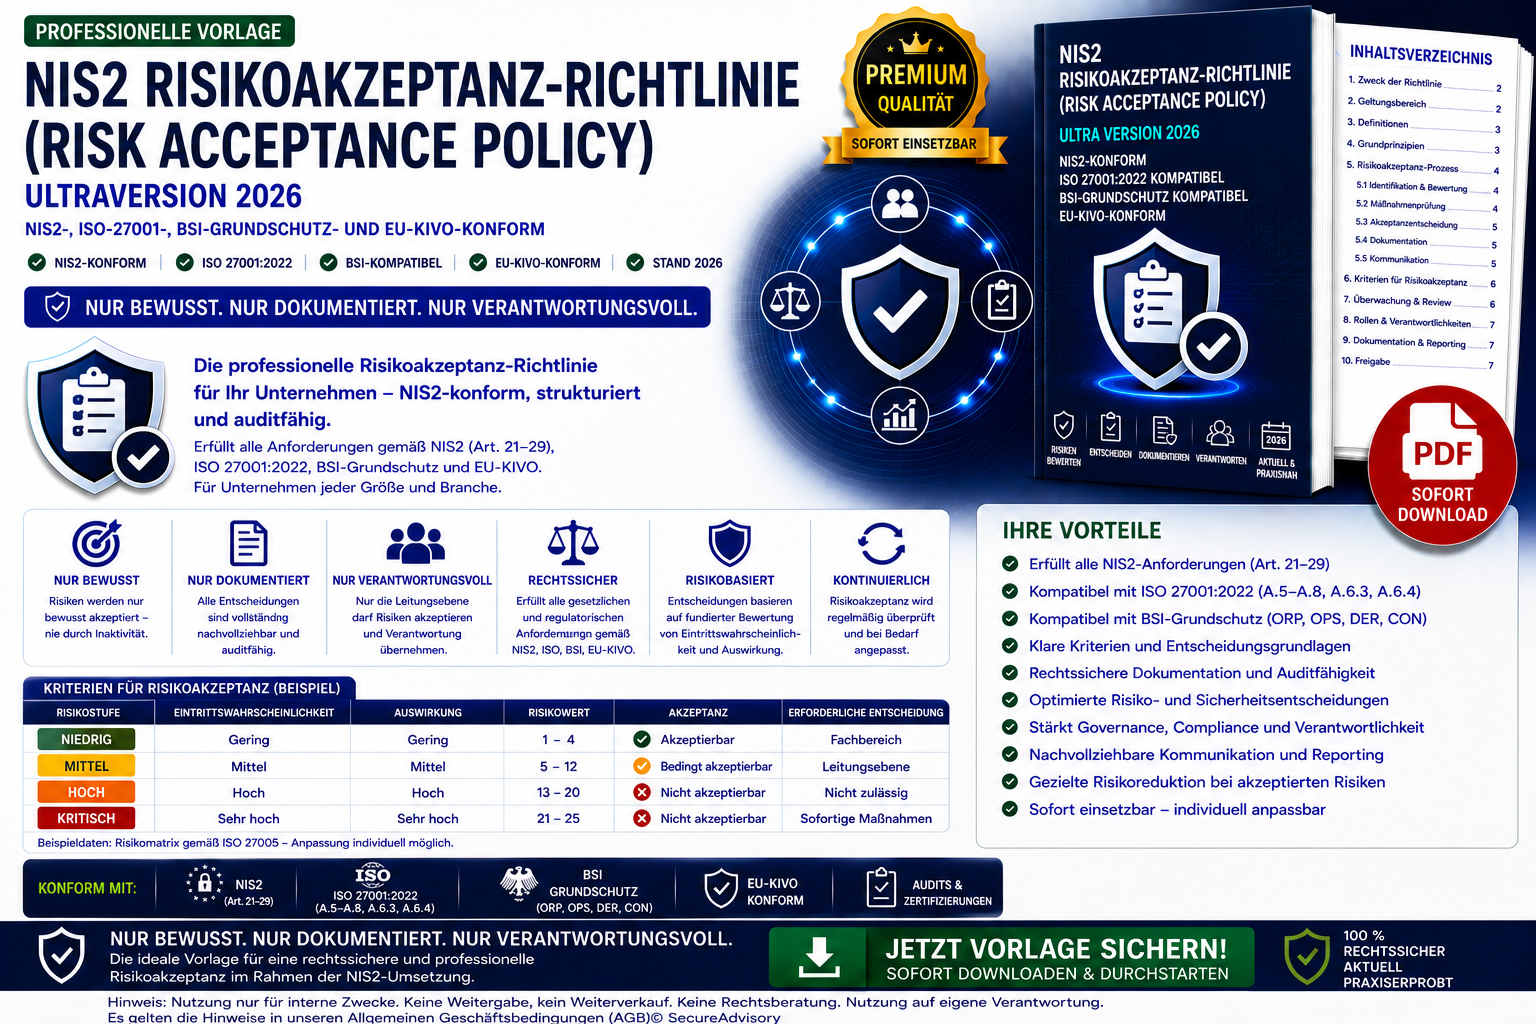
Die NIS2 Risikoakzeptanz‑Richtlinie bildet die Vorlage für ein hochpräzises Governance‑Dokument, das Unternehmen eine auditfähige und NIS2‑konforme Grundlage für die Bewertung und Akzeptanz von Risiken bietet.
Das Dokument definiert:
- klare Kriterien für Risikoakzeptanz (Restrisiko, Risikoappetit, Risikotoleranz, gesetzliche Grenzen)
- Risikoakzeptanz‑Prozess (Identifikation → Bewertung → Maßnahmenanalyse → Entscheidungsvorlage → CISO‑Empfehlung → Leitungsebene‑Freigabe → Dokumentation → Überwachung)
- Rollen & Verantwortlichkeiten (Leitungsebene, CISO, ISB, IT‑Security, SysAdmin, NetAdmin, CloudSecurity, OTSecurity, Third‑Party‑Security)
- Grenzen der Risikoakzeptanz (keine Akzeptanz bei kritischen Systemen, personenbezogenen Daten, KRITIS, Cloud‑IAM‑Risiken, OT‑Risiken, Lieferkettenrisiken „hoch/kritisch“)
- Dokumentationsanforderungen und revisionssichere Ablagen
Highlights des Dokuments
- NIS2‑konforme Risikoakzeptanz‑Methodik
- klare Entscheidungskriterien für die Leitungsebene
- Integration in Risikoanalyse, Schwachstellenmanagement, Incident‑Response und BCM
- restriktive und rechtssichere Grenzen der Risikoakzeptanz
- ideal für KRITIS‑Organisationen, ISO‑27001‑Zertifizierung und NIS2‑Audits
- direkt einsatzbereit in ISMS‑Strukturen
Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- Sicherheits‑, Compliance‑ und Governance‑Abteilungen
- Beratungen, die Risiko‑Frameworks implementieren