KI_DSD0007_Shadow Deployment Incident SOP (Standard Operating Procedure)
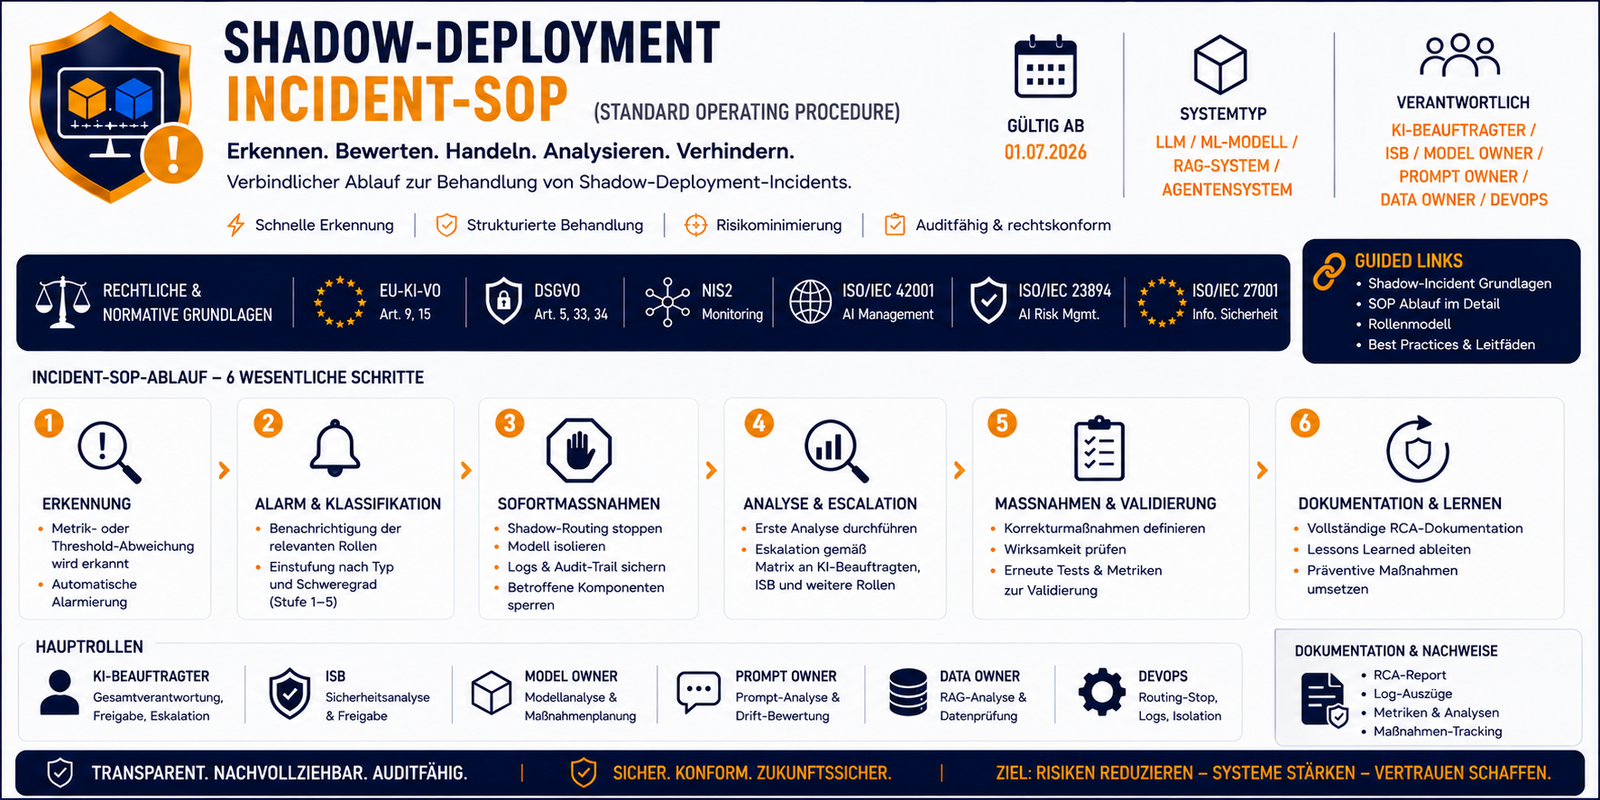
KI_DSD0007_Shadow Deployment Incident SOP (Standard Operating Procedure)
Mit KI_DSD0007 – Shadow Deployment Incident SOP erhalten Organisationen ein vollständig einsatzbereites, auditfähiges und regulatorisch belastbares SOP‑Framework, das Shadow‑Deployment‑Incidents sicher, nachvollziehbar und rechtskonform steuert.
Verbindliche 12‑Schritte‑SOP für Shadow‑Deployment‑Incidents in LLM‑, ML‑, RAG‑ und Agentensystemen
Die Shadow Deployment Incident SOP (Stand 2026) ist eine vollständig ausgearbeitete, rechtskonforme und auditfähige Standard‑Operating‑Procedure für den operativen Umgang mit Incidents während eines Shadow Deployments.
Sie definiert alle Schritte, Rollen, Prüfungen, Sofortmaßnahmen und Dokumentationspflichten, die Organisationen benötigen, um sicherheitsrelevante, driftbezogene, datenschutzrelevante oder regulatorische Vorfälle schnell, präzise, kontrolliert und revisionssicher zu behandeln.
Diese SOP erfüllt alle Anforderungen der EU‑KI‑VO, DSGVO, NIS2, ISO 27001, ISO 42001 und ist damit ein unverzichtbarer Bestandteil moderner KI‑Governance.
Inhaltliche Highlights:
- Vollständiger 12‑Schritte‑Incident‑Ablauf (Erkennung → Klassifikation → Sofortmaßnahmen → Meldung → Modellanalyse → Promptanalyse → RAG‑Analyse → Sicherheitsanalyse → Datenschutzanalyse → Maßnahmenplanung → Validierung → Abschluss)
- Präzise Trigger für Incident‑Erkennung (Output-Similarity < 0,75, Behaviora-lDeviation > 35 %, Hallucination-Delta > 10 %, RAG-Shift > 0,15, Injection-Resilience < 0,65, Jailbreak Erfolg > 0 %, personenbezogene Daten im Shadow-Output)
- Verbindliche Sofortmaßnahmen: Routing‑Stop, Modell‑Isolation, Audit Trail‑Freeze, Log‑Sicherung
- Vollständige Rollenbeschreibung (KI‑Beauftragter, ISB, Model Owner, Prompt Owner, Data Owner, DevOps)
- Erweiterte technische Analyse für Modell, Prompt, RAG und Sicherheit
- Datenschutzanalyse gemäß DSGVO Art. 5 & 22
- Maßnahmenplanung für Modell-Rollback, Prompt-Fix, RAG‑Bereinigung, Sicherheits‑Patch, System-Prompt-Rollback
- Validierungsprozess für Drift, Sicherheit, RAG und Prompt
- Vollständige Dokumentationspflichten (Incident-Report, RCA, Sicherheitsanalyse, Datenschutzanalyse, Maßnahmenplan, Validierungsbericht, Audit Trail)
- Eskalationslogik für Drift, Sicherheit und regulatorische Vorfälle
Vorteil
- Vollständig ausgearbeitete SOP mit 12‑Schritte‑Prozess
- Enthält Rollenmodell, Trigger, Sofortmaßnahmen, Analysen, Validierung, Dokumentation
- Rechtskonform nach EU‑KI‑VO, DSGVO, NIS2, ISO‑Normen
- Enterprise‑Level‑Governance‑Dokument
- Ergänzt perfekt KI_DSD0001–0006, KI_DDM0001–0009 und KI_PDCL0001–0002
Dieses Dokument ist ideal für:
- KI‑Beauftragte
- Informationssicherheitsbeauftragte
- Datenschutzbeauftragte
- Model Owner & Prompt Owner
- Data Owner
- DevOps‑Teams
- interne & externe Auditoren
- Organisationen mit Hochrisiko‑KI‑Systemen
- Unternehmen, die LLMs, RAG‑Systeme oder Agenten produktiv einsetzen