NIS2_ACL0012_NIS2 Lieferantenrisiko Audit Checkliste (200 Prüfpunkte)
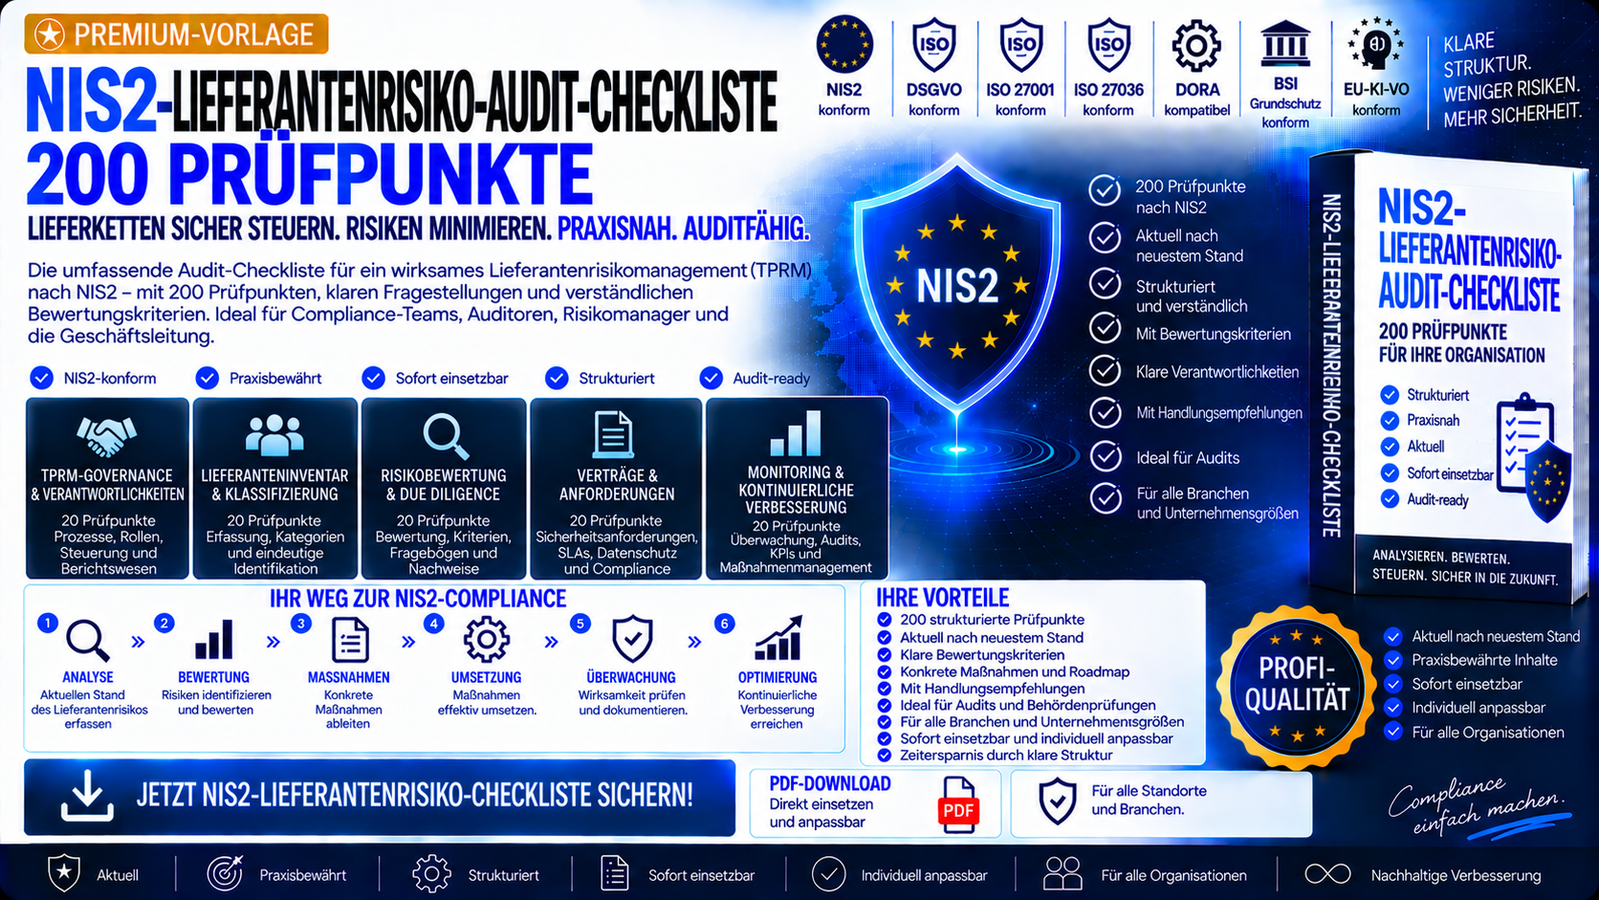
NIS2_ACL0012_NIS2 Lieferantenrisiko Audit Checkliste (200 Prüfpunkte)
NIS2‑Audit Checkliste: Lieferantenrisikomanagement – TPRM‑, Subdienstleister‑ und Cloud‑Risiko‑Prüfung nach NIS2 & ISO/IEC 27001 (200 Prüfpunkte)
Diese Audit‑Checkliste ermöglicht eine strukturierte Prüfung des Lieferanten‑ und Drittparteien‑Risikomanagements (TPRM) im Kontext der NIS2‑Richtlinie.
Sie deckt die Anforderungen aus Art. 21 Abs. 2 d NIS2, ISO/IEC 27001, DORA‑Kompatibilität sowie EU-KI-VO ab – mit 200 präzisen Prüfpunkten.
Ideal für interne Audits, externe Prüfungen, Gap‑Analysen, Zertifizierungsvorbereitung und die jährliche NIS2‑Compliance‑Bewertung.
Die NIS2 Lieferantenrisiko Audit Checkliste (2026) ist eine der umfassendsten Audit‑Vorlagen zur Prüfung von Governance, Inventar, Klassifizierung, Onboarding, Risikobewertung, Sicherheitsanforderungen, Monitoring, Audits, Offboarding und Reifegradbewertung im Lieferantenumfeld.
Sie basiert auf:
- NIS2 Art. 21 Abs. 2 d (Lieferkettenrisiken)
- ISO/IEC 27001
- DORA‑Kompatibilität (für Finanzsektor)
- EU-KI-VO & IT-Sicherheitsrecht
Warum diese Vorlage Premium‑Niveau hat
- 200 Prüfpunkte – außergewöhnlich umfangreich
- Abdeckung aller Lieferketten‑Risikoanforderungen nach NIS2
- ideal für interne & externe Audits
- perfekt für Gap‑Analysen & Zertifizierungsvorbereitung
- klar formulierte Checkbox‑Prüfpunkte
- für Essential & Important Entities geeignet
Sie enthält 200 detaillierte Prüfpunkte, die relevante Lieferanten‑ und Drittparteien‑Risikoanforderungen abdecken.