KI_DSD0011_Shadow Deployment Validierungsrichtlinie
KI_DSD0011_Shadow Deployment Validierungsrichtlinie
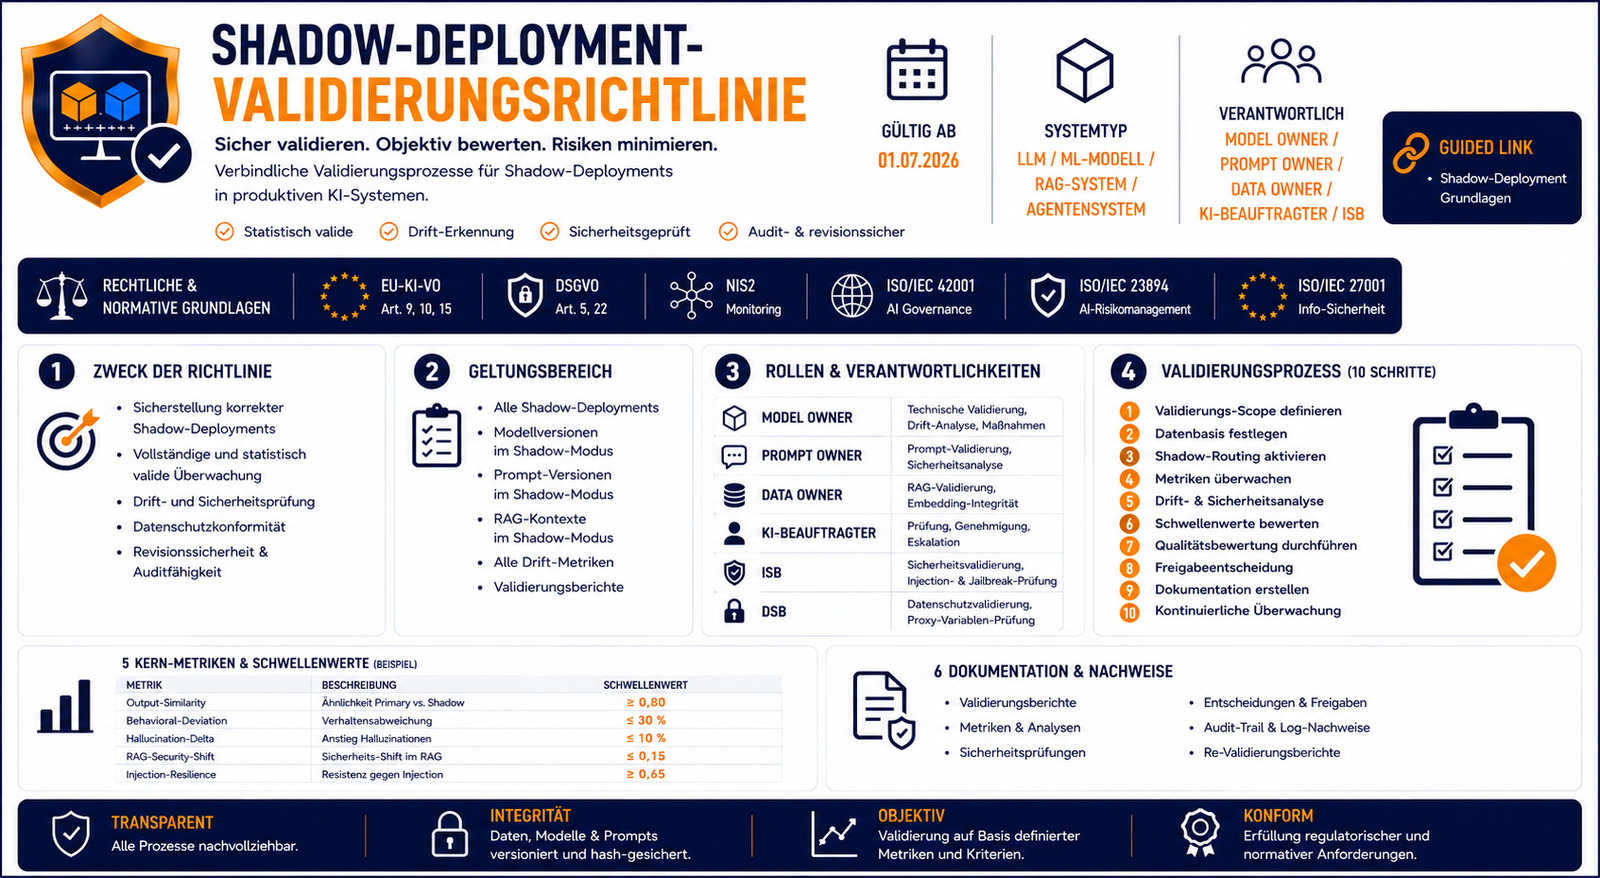
Mit der Shadow Deployment Validierungsrichtlinie erhalten Organisationen ein einsatzbereites, auditfähiges und belastbares Validierungs‑Framework, das Shadow Deployments sicher, nachvollziehbar und rechtskonform freigibt.
Validierungsrichtlinie für Shadow Deployments in LLM‑, ML‑, RAG‑ und Agentensystemen
Die Shadow Deployment Validierungsrichtlinie ist eine ausgearbeitete, rechtskonforme und auditfähige Governance‑Richtlinie zur Validierung von Shadow Deployments in produktiven KI‑Systemen.
Sie definiert die Prüfmechanismen, Kriterien, Rollen, Metriken und Dokumentationspflichten, die notwendig sind, um neue Modell‑, Prompt‑ und RAG‑Versionen korrekt, sicher, driftfrei, datenschutzkonform und auditfähig zu validieren – exakt nach den Vorgaben der EU‑KI‑VO, DSGVO, NIS2, ISO 27001, ISO 42001 und ISO 23894.
Inhaltliche Highlights:
- 10‑Schritte‑Validierungsprozess
- (Scope → Baseline → Routing → Drift-Metriken → Sicherheit → Datenschutz → RAG → Prompt → Bericht → Freigabe)
- Präzise Validierungskriterien für Modell, Prompt, RAG, Sicherheit und Datenschutz Sicherheitsvalidierung: Injection Resilienz, Jailbreak‑Tests, adversarial Tests, Kontext Manipulation, System Prompt‑Integrität
- Datenschutzvalidierung: keine personenbezogenen Daten, keine Proxy Variablen, keine Art‑22‑Risiken
- RAG‑Validierung: Embedding‑Integrität, Dokumentenindex‑Stabilität, Retrieval‑Qualität
- Prompt‑Validierung: Struktur, Semantik, Konsistenz, Halluzinationsrate, Sicherheitsantworten
- 60‑Kriterien‑Validierungskatalog (Baseline, Routing, Drift, Sicherheit, RAG, Prompt)
- Standardisiertes Validierungsdokument (Template)
- Verbindlicher Freigabeprozess durch Model Owner, Prompt Owner, Data Owner, KI‑Beauftragten und ISB
Vollständiger Drift‑Metrikkatalog:
- Output Similarity
- Behavioral Deviation
- Hallucination Delta
- Risk Score Delta
- RAG Context Shift
- Prompt Drift Delta
- Security Deviation
Dieses Dokument ist ideal für:
- KI‑Beauftragte
- Model Owner
- Prompt Owner
- Data Owner
- Informationssicherheitsbeauftragte
- Datenschutzbeauftragte
- DevOps‑Teams
- interne & externe Auditoren
- Organisationen mit Hochrisiko‑KI‑Systemen
- Unternehmen, die LLMs, RAG‑Systeme oder Agenten produktiv einsetzen