NIS2_D0038_NIS2 Supplier & Third Party Risk Management Richtlinie
Price199.00 €
Price199.00 € Net
NIS2_D0038_NIS2 Supplier & Third Party Risk Management Richtlinie
NIS2 Supplier & Third Party Risk Management Richtlinie
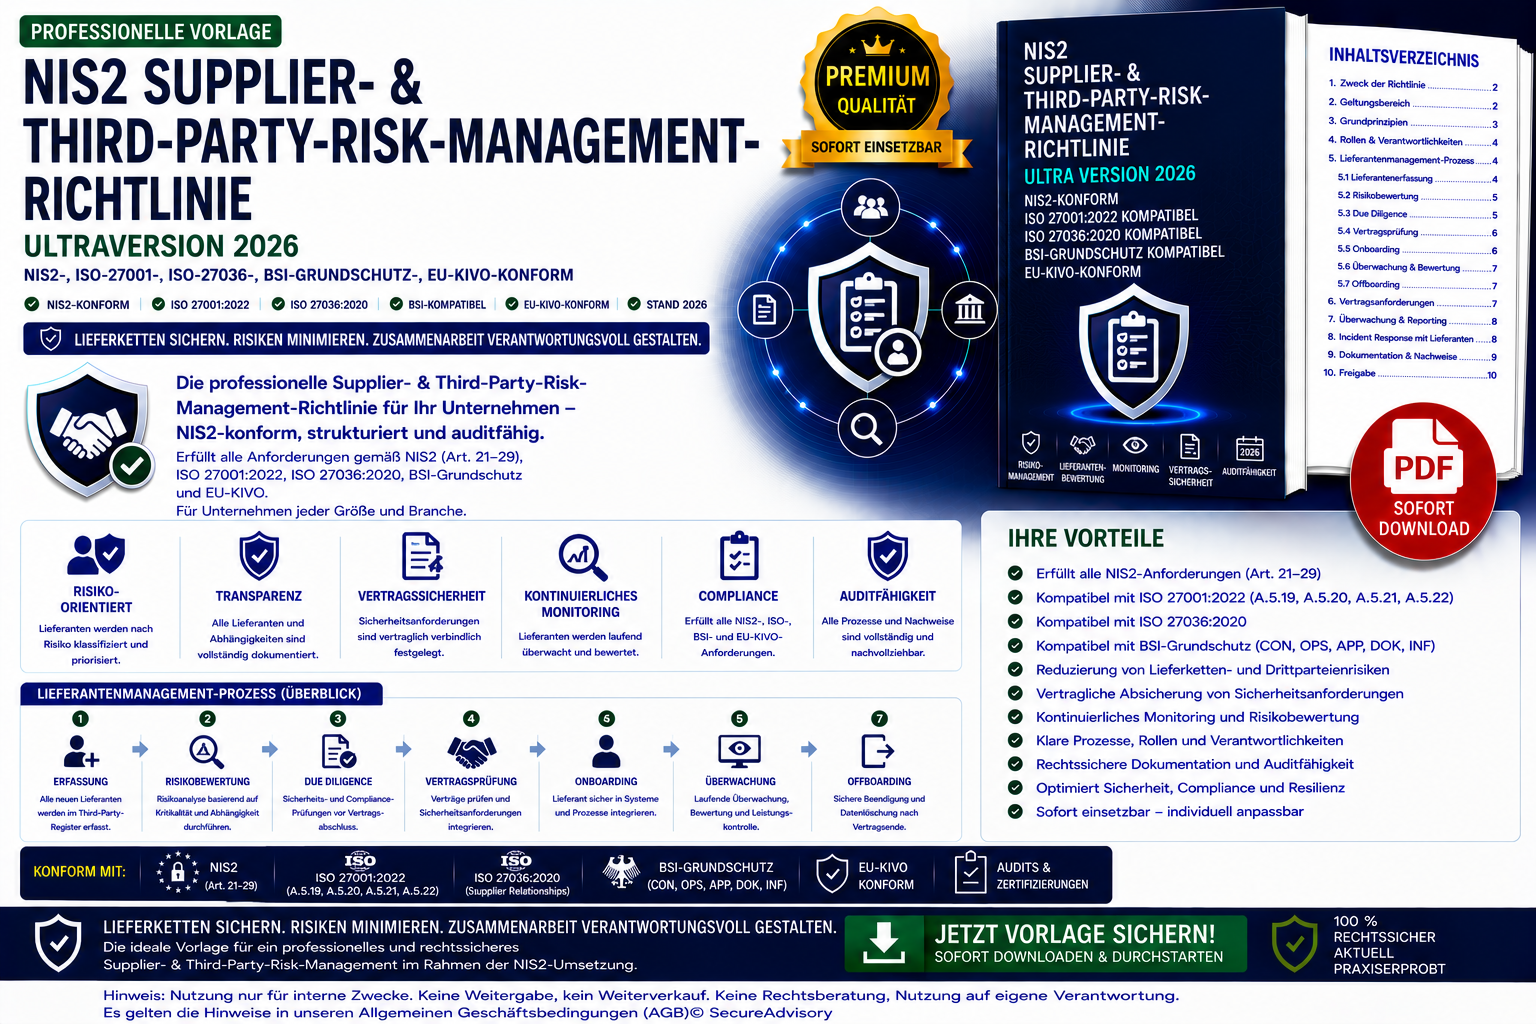
Die NIS2 Supplier & Third Party Risk Management Richtlinie bildet die Vorlage für ein ausgearbeitetes Premium‑Governance‑Dokument, das Unternehmen eine auditfähige, NIS2‑konforme und strategisch belastbare Grundlage für die sichere Einbindung externer Dienstleister und Lieferanten bietet.
Das Dokument definiert:
- Third‑Party‑Governance nach NIS2, ISO‑27001, ISO‑27036 und BSI‑Grundschutz
- Lieferantenklassifizierung nach Kritikalität (kritisch, hoch, mittel, niedrig)
- Bewertungskriterien (Zugriff auf kritische Systeme, personenbezogene Daten, OT‑Systeme, Cloud‑Abhängigkeiten, Software‑Abhängigkeiten, physische Abhängigkeiten, NIS2‑Relevanz)
- Third‑Party‑Risk‑Assessments (Erstbewertung, wiederkehrende Bewertung, Sicherheitsfragebogen, technische Bewertung, Compliance‑Bewertung, Vertragsprüfung)
- Rollen & Verantwortlichkeiten (Leitungsebene, CISO, ISB, IT‑Security, Vendor‑Management, CloudSecurity, OTSecurity, Third‑Party‑Security)
- Vertragsanforderungen (Sicherheitsanforderungen, NIS2‑Konformität, Incident‑Response‑Pflichten, Meldepflichten, Audit‑Rechte, SLAs, Exit‑Strategien)
- Monitoring & Kontrolle (Echtzeit‑Monitoring, Log‑Analyse, Schwachstellenanalyse, Incident‑Monitoring, Cloud‑Monitoring, OT‑Monitoring)
- Incident‑Response‑Prozesse für Lieferanten‑ und Supply‑Chain‑Vorfalltypen
- Dokumentations‑ und Auditpflichten
- Ultra Version‑2026‑Standard mit umfangreichen Beispieldaten
Highlights des Dokuments
- NIS2‑konforme Third‑Party‑Governance
- klare Lieferantenklassifizierung und Risikobewertung
- vertragliche Sicherheitsanforderungen inkl. SLAs und Exit‑Strategien
- kontinuierliches Monitoring und regelmäßige Audits
- Incident‑Response‑Prozesse für Supply‑Chain‑Angriffe
- ideal für KRITIS‑Organisationen, ISO‑27001‑Zertifizierung und NIS2‑Audits
- direkt einsatzbereit in ISMS‑Strukturen
Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- Vendor‑Management, IT‑Security‑Teams, Compliance‑Abteilungen
- Beratungen, die Third‑Party‑Risk‑Frameworks implementieren