NIS2_D0058_NIS2 Incident Notification & Reporting Procedure (INRP)
Price399.00 €
Price399.00 € Net
NIS2_D0058_NIS2 Incident Notification & Reporting Procedure (INRP)
NIS2 Incident Notification & Reporting Procedure (INRP)
Konzernrichtlinie für NIS2‑Meldepflichten, Incident‑Reporting & Behördenkommunikation | ISO 27035 | BSIG §30 | EU‑KI‑VO‑ready
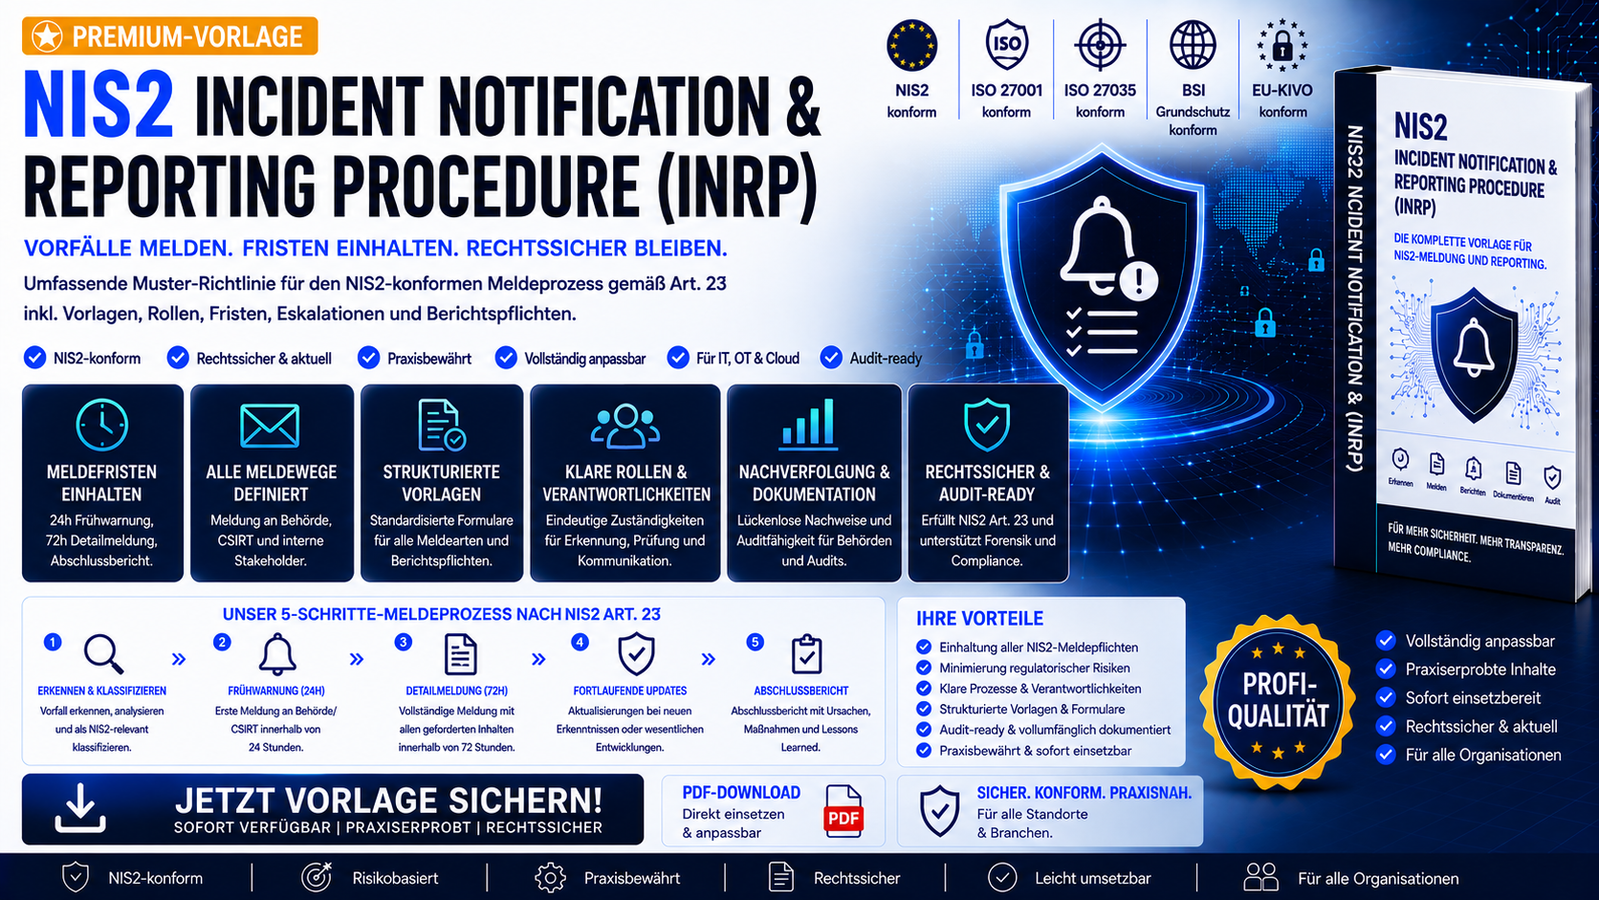
Die NIS2 Incident Notification & Reporting Procedure (INRP) bildet die Vorlage für eine ausgearbeitete Governance‑Richtlinie für Unternehmen, die NIS2‑relevante Sicherheitsvorfälle melden müssen.
Sie definiert die Meldeprozesse, Rollen, Fristen, Klassifizierungen und Kommunikationswege gemäß:
- NIS2 Art. 23 Abs. 1–4 – Meldepflichten
- BSIG §30 – Mindestmaßnahmenbereiche
- ISO/IEC 27035 – Incident Management
- ISO/IEC 27001 / 27002 – Incident‑Reporting
- BSI‑Grundschutz
- EU-KI‑VO – KI‑Vorfallmeldungen
Das Dokument ist sofort auditfähig, enthält ausgefüllte Beispieldaten, Meldekanäle, Klassifizierungsmodelle, Forensik‑Pflichten, Berichtsstrukturen, Eskalationswege, Kommunikationsrichtlinien, Audit‑Nachweise und INRP‑Workflows.
Highlights des Produkts
- NIS2‑Meldepflichten (24h / 72h / Abschlussbericht)
- Klassifizierung meldepflichtiger Vorfälle (kritisch, hoch, mittel, niedrig)
- Pflicht‑Meldekanäle (CSIRT, Aufsichtsbehörde, interne Eskalation)
- INRP‑Workflow (Erkennung → Klassifizierung → Meldung → Abschlussbericht)
- Pflichtinhalte aller Berichte (24h, 72h, Abschlussbericht)
- Forensik & Beweissicherung (Logs, Speicherabbilder, Chain‑of‑Custody)
- Kommunikationsrichtlinien (CISO/Legal‑Freigabe, Verbot unkoordinierter Kommunikation)
- Auditfähigkeit & Nachweisführung gemäß NIS2 Art. 23
- Ausgefüllte Beispieldaten in Klammern
Ideal für
- KRITIS‑Unternehmen
- Energie, Produktion, Logistik
- Finanzsektor & Versicherungen
- Behörden & öffentliche Einrichtungen
- CISO‑Teams, SOC, Incident‑Response‑Teams
- Unternehmen mit NIS2‑Pflichten oder KI‑Systemen