DS_MCL0083_SECURITY OPERATIONS CENTER (SOC) & DATENSCHUTZ_200 Fragen
Price99.00 €
Price99.00 € Net
DS_MCL0083_SECURITY OPERATIONS CENTER (SOC) & DATENSCHUTZ_200 Fragen
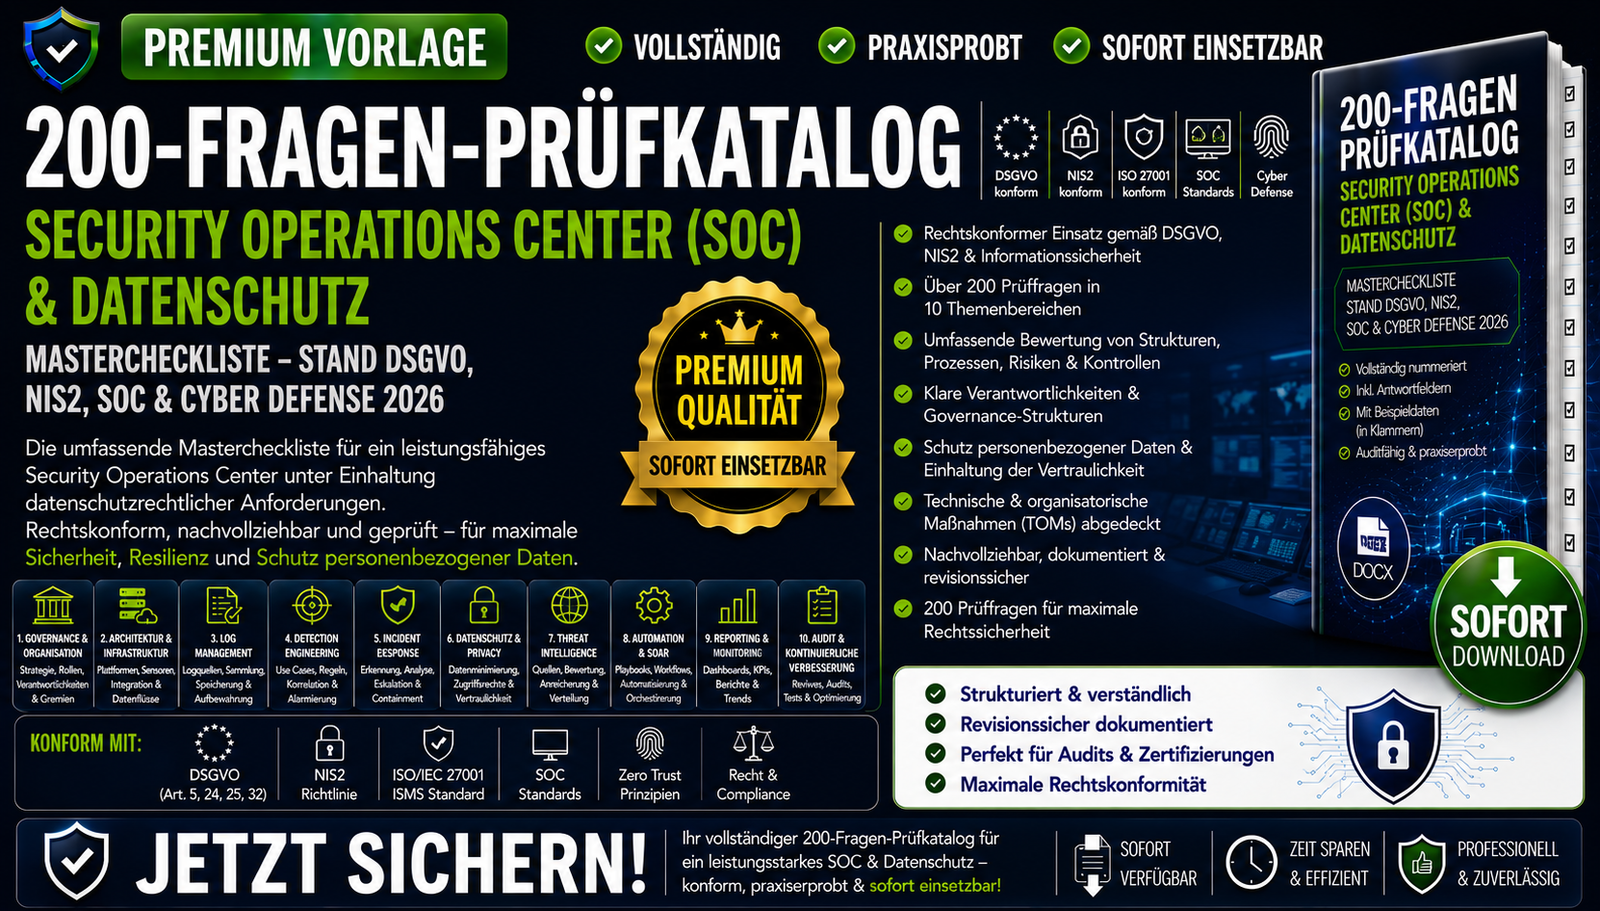
Professionelle Mastercheckliste zur datenschutzkonformen Einführung, Steuerung, Überwachung und Auditierung von Security Operations Centers (SOC).
Die Vorlage unterstützt Unternehmen, Informationssicherheitsverantwortliche, Datenschutzbeauftragte, SOC-Teams, Compliance-Verantwortliche und Auditoren bei der rechtskonformen Umsetzung moderner Security-Monitoring- und Incident-Response-Prozesse.
Die Checkliste umfasst 200 strukturierte Prüfungsfragen und deckt die organisatorischen, technischen und regulatorischen Anforderungen rund um SOC-Betrieb, SIEM, Threat Detection, Incident Response, Threat Intelligence, SOAR und Datenschutz ab.
Inhalte
- 200 Audit- und Prüfungsfragen zu Security Operations Center und Datenschutz.
- SOC-Governance, Rollenmodelle, Security-Governance-Boards, Eskalations- und Steuerungsprozesse.
- Architektur und Betrieb von SIEM-, EDR-, XDR-, Cloud- und Log-Management-Plattformen.
- Sichere Protokollierung und Verwaltung von Sicherheits-, System-, Cloud-, IAM- und Datenbanklogs.
- Detection Engineering für Malware, Ransomware, Insider-Risiken, Datenabflüsse, Identitätsmissbrauch und Cloud-Bedrohungen.
- Incident-Response-Prozesse einschließlich Datenschutzverletzungen, Beweissicherung, Eskalationen und Behördenmeldungen.
- Datenschutzanforderungen bei Security Monitoring, Logauswertungen, Beschäftigtendaten und Transparenzpflichten.
- Threat-Intelligence-Prozesse, CERT-Meldungen, IOC-Management und Bedrohungsanalysen.
- Automatisierung mittels SOAR, Sicherheits-Playbooks, Alarmverarbeitung und Reaktionsworkflows.
- KPI-Management, MTTD-, MTTR-Analysen, Reporting, Audits und kontinuierliche Verbesserung.
Zielgruppe
- SOC Manager
- Security Analysten
- Informationssicherheitsbeauftragte
- Datenschutzbeauftragte
- Compliance Officer
- CISO und Security Manager
- Incident-Response-Teams
- Auditoren
- Unternehmensberatungen
- KMU, Konzerne und öffentliche Einrichtungen
Nutzen
- Aufbau und Optimierung eines datenschutzkonformen SOC
- Verbesserung der Bedrohungserkennung und Reaktionsfähigkeit
- Reduzierung von Cyber-, Datenschutz- und Compliance-Risiken
- Unterstützung bei NIS2-, ISO-27001- und DSGVO-Anforderungen
- Nachweisbare Umsetzung moderner Security-Operations-Prozesse
- Sofort einsetzbare Mastercheckliste mit hoher Prüftiefe