BCM_D118_LIEFERANTENREGISTER
BCM_D118_LIEFERANTENREGISTER
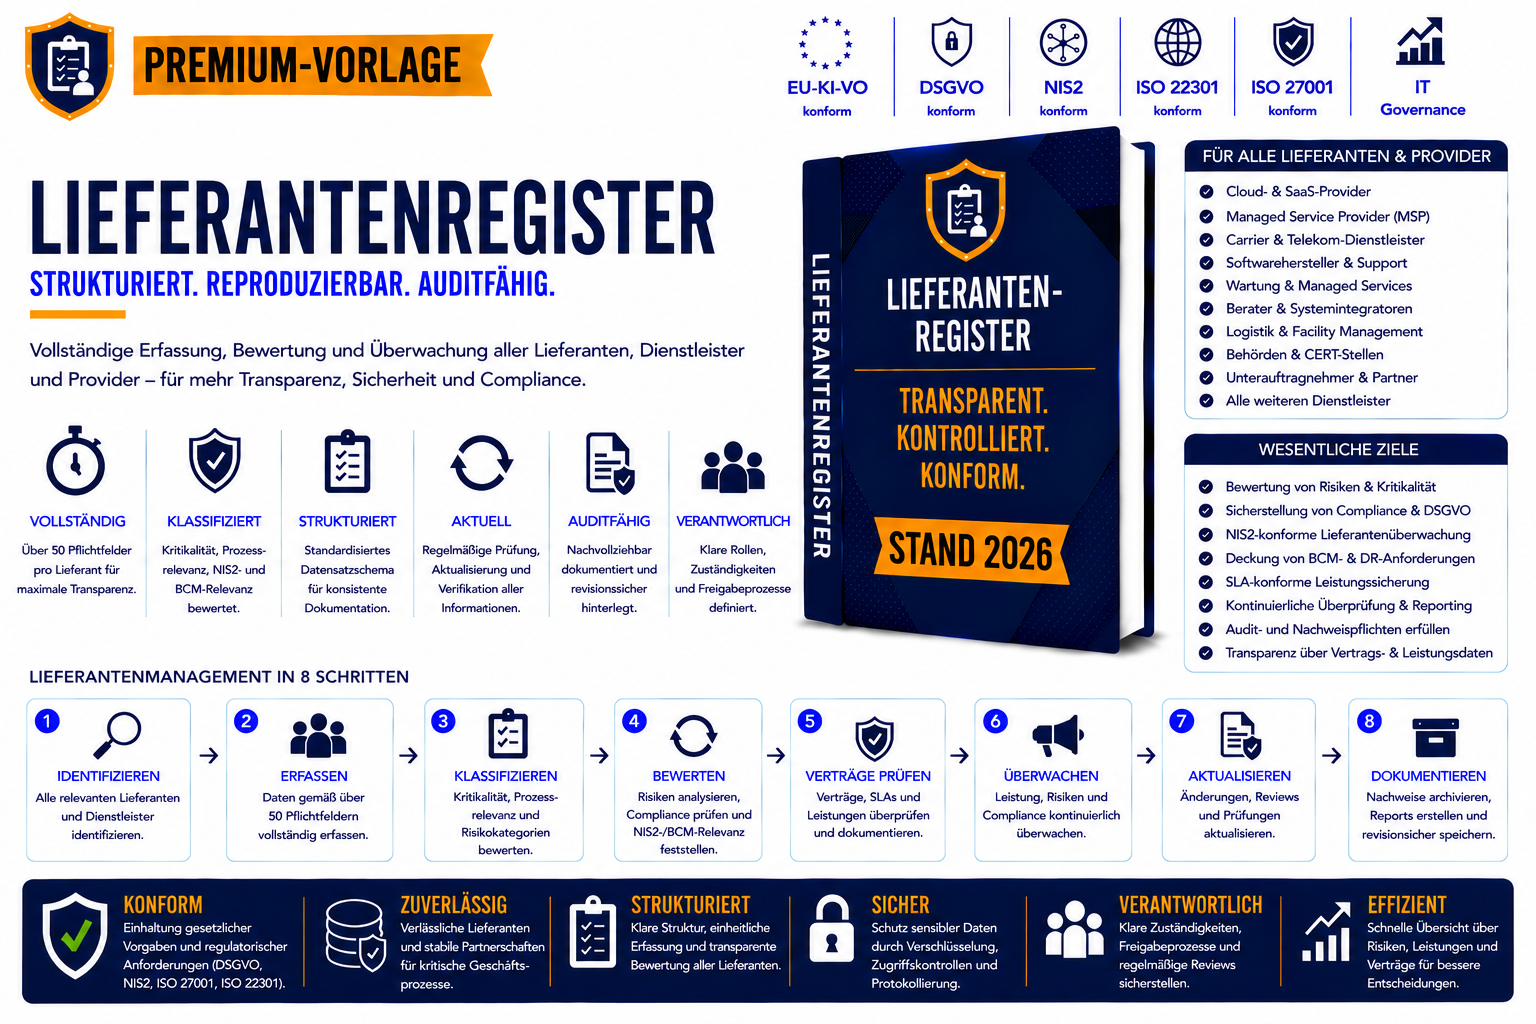
Professionelle Vorlage zur Erfassung, Klassifizierung und Überwachung kritischer Lieferanten, Dienstleister und Provider
Das Dokument BCM_D118_LIEFERANTENREGISTER unterstützt Unternehmen bei der zentralen Verwaltung, Bewertung und Überwachung externer Lieferanten, Dienstleister, Cloud-Provider, Hersteller und Geschäftspartner.
Die Vorlage ist speziell für Business Continuity Management (BCM), Informationssicherheitsmanagement (ISMS), Third-Party-Risk-Management (TPRM) sowie NIS2-Anforderungen konzipiert.
Das Lieferantenregister ermöglicht eine strukturierte Erfassung von Vertragsdaten, Kritikalitäten, Datenschutz- und Compliance-Anforderungen, Sicherheitsbewertungen, Service Levels sowie BCM- und Disaster-Recovery-Fähigkeiten.
Dadurch entsteht eine belastbare Grundlage für Risikoanalysen, Lieferantenbewertungen und Auditnachweise.
Inhalte
- Lieferantenstammdaten
- Ansprechpartner und Notfallkontakte
- Vertrags- und Leistungsdaten
- Kritikalitäts- und Klassifizierungsmodell
- Datenschutz- und DSGVO-Anforderungen
- AVV- und TOM-Dokumentation
- Security- und ISMS-Bewertungen
- Zertifizierungsübersicht (ISO 27001, SOC 2, TISAX etc.)
- SLA-Dokumentation (RTO, RPO, Verfügbarkeit)
- Lieferantenrisiko- und TPRM-Bewertung
- BCM- und Disaster-Recovery-Fähigkeiten
- Fallback-Lieferanten
- KPI- und Performance-Monitoring
- Audit- und Prüfprozesse
- Lieferantenkategorisierung und Reporting
Geeignet für
- Business Continuity Management (BCM)
- Third Party Risk Management (TPRM)
- Lieferantenmanagement
- Informationssicherheitsmanagement (ISMS)
- ISO 27001
- ISO 22301
- NIS2-Umsetzung
- Datenschutzmanagement
- Audit- und Compliance-Projekte
Nutzen
- Zentrale Lieferantenübersicht
- Strukturierte Risiko- und Kritikalitätsbewertung
- Unterstützung bei NIS2- und ISO-Audits
- Transparenz über Sicherheits- und BCM-Anforderungen
- Nachweisführung gegenüber Auditoren und Management
- Verbesserte Steuerung kritischer Drittparteien