DS_MCL0067_Checkliste BREACH MANAGEMENT & DATENSCHUTZVERLETZUNGEN_200 Fragen
Price149.00 €
Price149.00 € Net
DS_MCL0067_Checkliste BREACH MANAGEMENT & DATENSCHUTZVERLETZUNGEN_200 Fragen
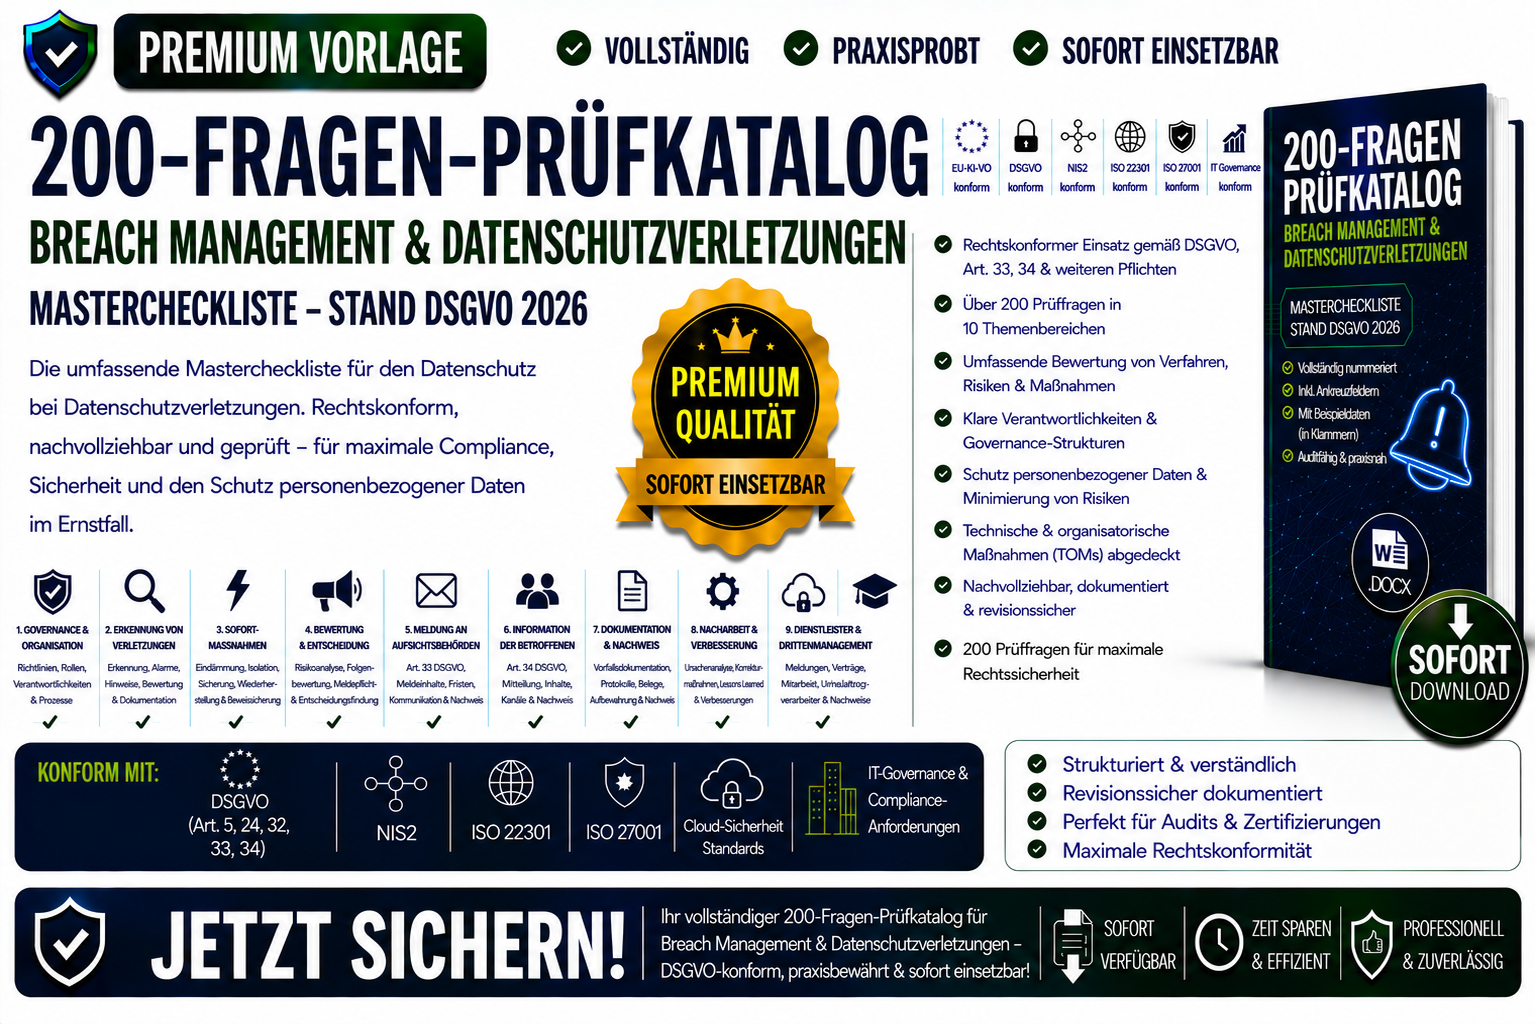
Professionelle DSGVO Mastercheckliste zur datenschutzkonformen Erkennung, Bewertung, Behandlung, Meldung und Nachverfolgung von Datenschutzverletzungen und Sicherheitsvorfällen.
Die Vorlage unterstützt Unternehmen, Datenschutzbeauftragte, Informationssicherheitsverantwortliche, Incident-Response-Teams, Compliance-Verantwortliche und Auditoren bei der rechtskonformen Umsetzung der Anforderungen aus Art. 33 und 34 DSGVO.
Die Checkliste umfasst 200 strukturierte Prüfungsfragen und deckt die organisatorischen, technischen und rechtlichen Anforderungen rund um Breach Management, Datenschutzverletzungen, Meldepflichten, Betroffenenkommunikation, Ursachenanalysen und kontinuierliche Verbesserung ab.
Inhalte
- 200 Audit- und Prüfungsfragen zu Breach Management und Datenschutzverletzungen.
- Governance-Strukturen, Incident-Response-Prozesse, Rollenmodelle und Eskalationsverfahren.
- Erkennung und Bewertung von Datenschutzverletzungen, Datenabflüssen, Fehlversendungen, Cloud-Vorfällen, Insider-Risiken und Ransomware-Ereignissen.
- Sofortmaßnahmen zur Eindämmung, Beweissicherung, Kontosperrung, Incident-Kommunikation und Krisensteuerung.
- Risikobewertung für betroffene Personen unter Berücksichtigung sensibler Daten, Finanzdaten, Identitätsdiebstahl- und Reputationsrisiken.
- DSGVO-konforme Meldung an Aufsichtsbehörden einschließlich 72-Stunden-Frist, Nachmeldungen und Nachweisführung.
- Benachrichtigung betroffener Personen mit Kommunikationsstrategien, Handlungsempfehlungen und Dokumentationsanforderungen.
- Verletzungsregister, Vorfallsdokumentation, Lessons Learned und Ursachenanalysen.
- Steuerung von Auftragsverarbeitern, Cloud-Anbietern und Meldepflichten gegenüber Dienstleistern.
- Wiederherstellung, Wirksamkeitskontrollen, Audits und kontinuierliche Verbesserung des Breach-Management-Programms.
Zielgruppe
- Datenschutzbeauftragte
- Datenschutzmanager
- Informationssicherheitsbeauftragte
- Incident-Response-Teams
- Compliance Officer
- CISO und Security Manager
- Interne Revision
- Auditoren
- Unternehmensberatungen
- KMU, Konzerne und öffentliche Einrichtungen
Nutzen
- DSGVO-konforme Behandlung von Datenschutzverletzungen
- Sicherstellung fristgerechter Behördenmeldungen
- Reduzierung von Haftungs-, Reputations- und Compliance-Risiken
- Verbesserte Incident-Response- und Krisenmanagement-Prozesse
- Unterstützung bei Audits und Datenschutzprüfungen
- Sofort einsetzbare Mastercheckliste mit hoher Prüftiefe