KI_D0076_KI Supplier Security Assessment Richtlinie
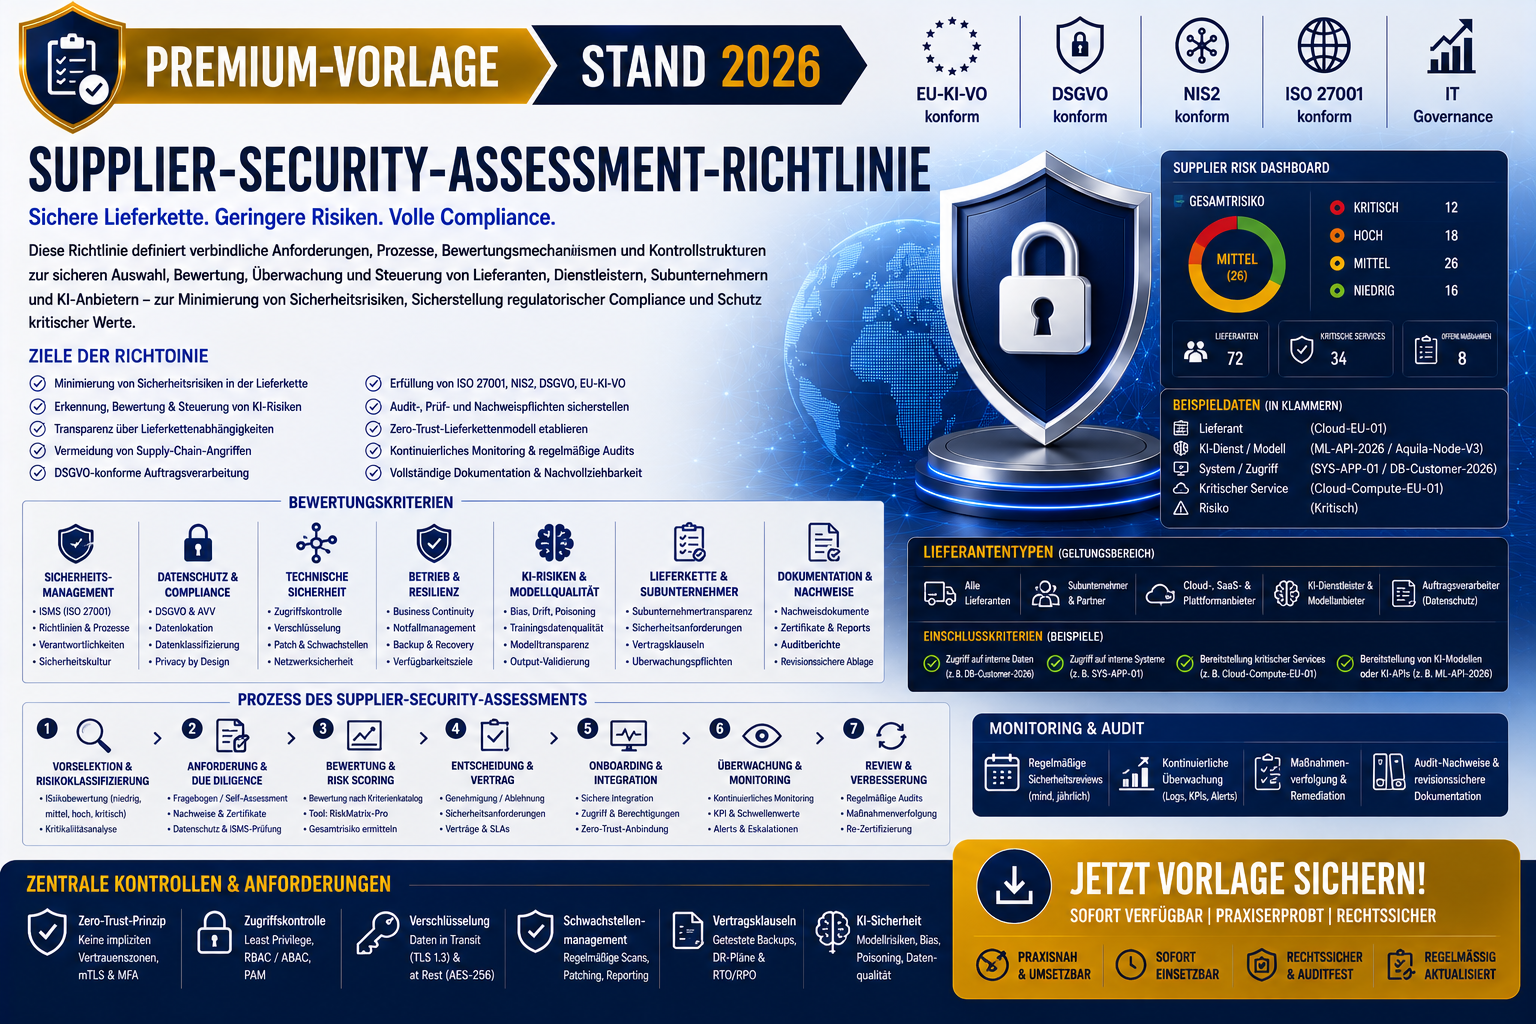
KI_D0076_KI Supplier Security Assessment Richtlinie
Minimieren Sie Lieferkettenrisiken, erfüllen Sie alle NIS2‑, DSGVO‑ und EU‑KI-VO‑Pflichten und schützen Sie Ihre digitale Supply Chain – mit der professionellen Supplier Security Assessment Richtlinie
Supplier Security Assessment Richtlinie (2026) ISO 27001 / NIS2 / DSGVO / EU‑KI-VO / Zero‑Trust‑Supply‑Chain konform
Die Supplier Security Assessment Richtlinie (2026) definiert die verbindlichen Anforderungen, Prozesse und Kontrollmechanismen zur sicheren Auswahl, Bewertung, Überwachung und Steuerung von Lieferanten, Subunternehmern und Dienstleistern.
Sie erfüllt die Anforderungen aus ISO 27001, NIS2, DSGVO, EU-KI-VO und modernen Zero‑Trust‑Supply‑Chain‑Frameworks.
Warum diese Richtlinie?
Supply‑Chain‑Angriffe, KI‑Manipulationen und Compliance‑Verstöße gehören 2026 zu den größten Unternehmensrisiken.
Diese Richtlinie stellt sicher, dass alle Lieferanten – ob Cloud‑Provider, Softwareanbieter, KI‑Dienstleister oder Auftragsverarbeiter – sicher, transparent und auditfähig betrieben werden.
Vorteile für Ihr Unternehmen
- sofort einsatzbereit
- vollständig auditfähig
- ideal für NIS2‑Compliance
- perfekt für DSGVO‑ und EU‑KI-VO‑Konformität
- spart 80–140 Stunden interne Dokumentationsarbeit
- geeignet für KMU, Mittelstand, Konzerne und kritische Infrastrukturen