ISMS_D93_Third Party Risk Assessment Template
Price199.00 €
Price199.00 € Net
ISMS_D93_Third Party Risk Assessment Template
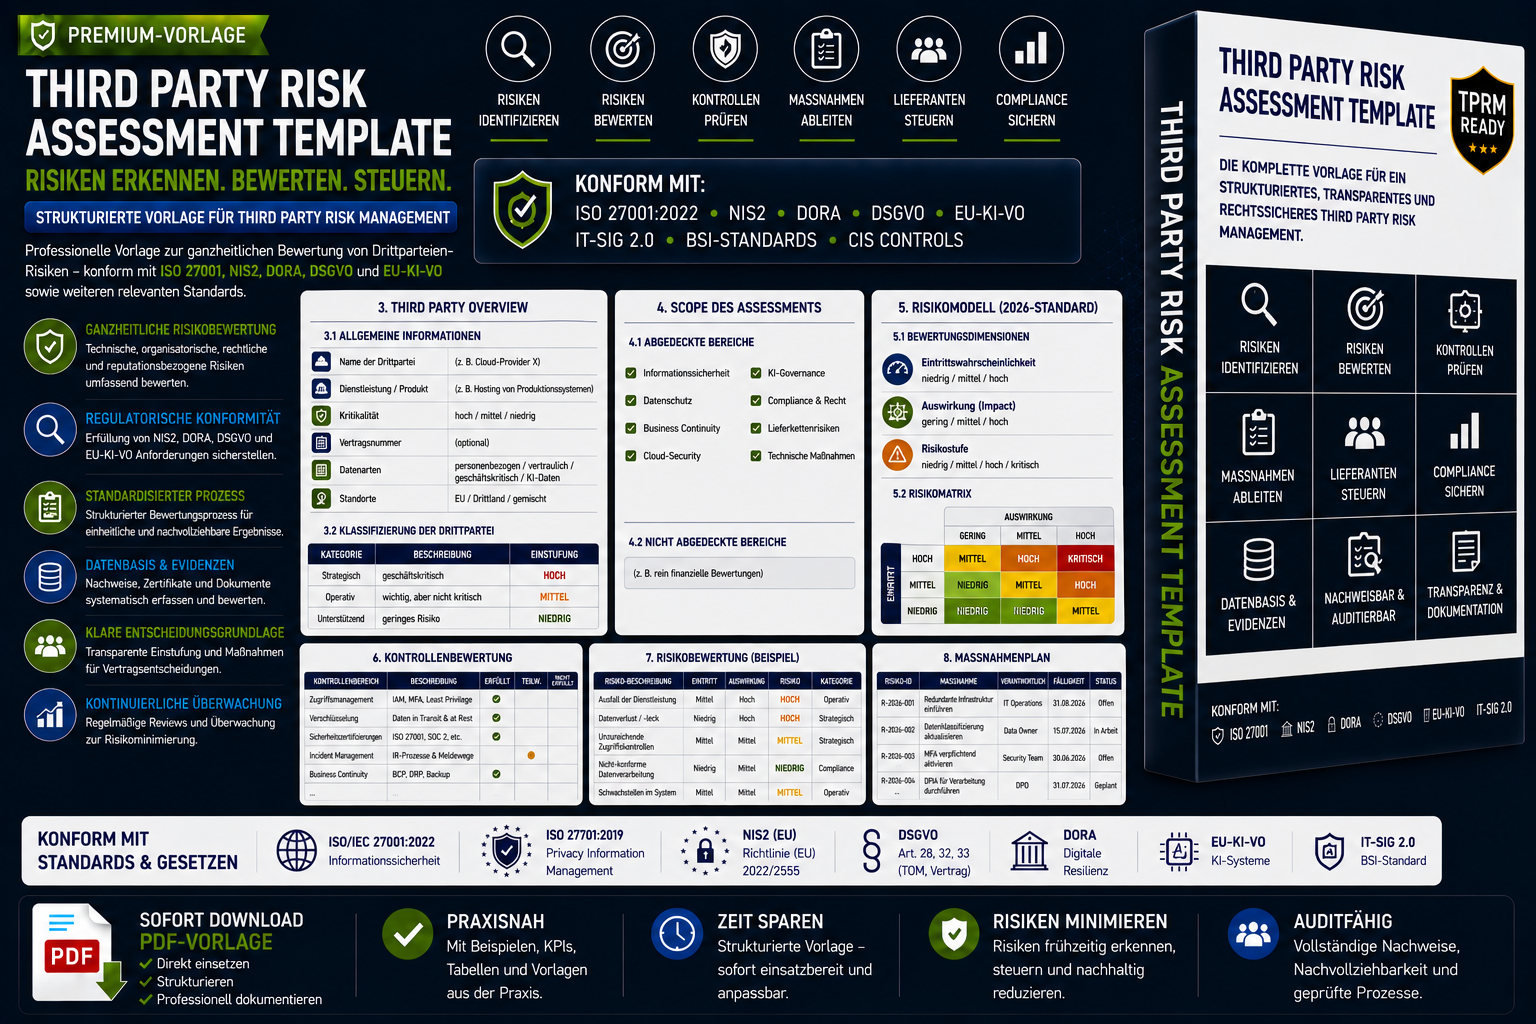
Das Third Party Risk Assessment Template ist eine ausgearbeitete, audit‑fähige Vorlage zur Bewertung von Risiken aus Drittparteien, Lieferanten, Dienstleistern, Cloud‑Providern und KI‑Anbietern.
Es ermöglicht Unternehmen, technische, organisatorische, vertragliche und regulatorische Risiken strukturiert zu identifizieren, zu bewerten und Maßnahmen abzuleiten – inklusive Cloud‑Security, KI‑Governance, Datenschutz, Business Continuity und Compliance.
Diese Vorlage ist ideal für Organisationen, die Anforderungen aus NIS2, DORA, DSGVO, ISO 27001, ISO 27701 und EU-KI-VO erfüllen müssen.
Vollständige Drittparteien‑Übersicht
Die Vorlage enthält alle relevanten Felder:
- Name der Drittpartei
- Dienstleistung / Produkt
- Kritikalität
- Datenarten (inkl. KI‑Daten)
- Standorte (EU / Drittland)
- „Kritikalität: hoch / mittel / niedrig“
Damit wird jede Drittpartei vollständig und audit‑fähig dokumentiert.
Ideal für
- ISMS‑Verantwortliche
- Compliance & Governance
- Datenschutzbeauftragte
- Einkauf & Vendor Management
- Cloud‑Teams
- KI‑Teams & MLOps
- Auditoren & Berater
- Unternehmen mit kritischen Lieferantenbeziehungen