NIS2_D0035_NIS2 Patch & Vulnerability Management Richtlinie
Price199.00 €
Price199.00 € Net
NIS2_D0035_NIS2 Patch & Vulnerability Management Richtlinie
NIS2 Patch & Vulnerability Management Richtlinie
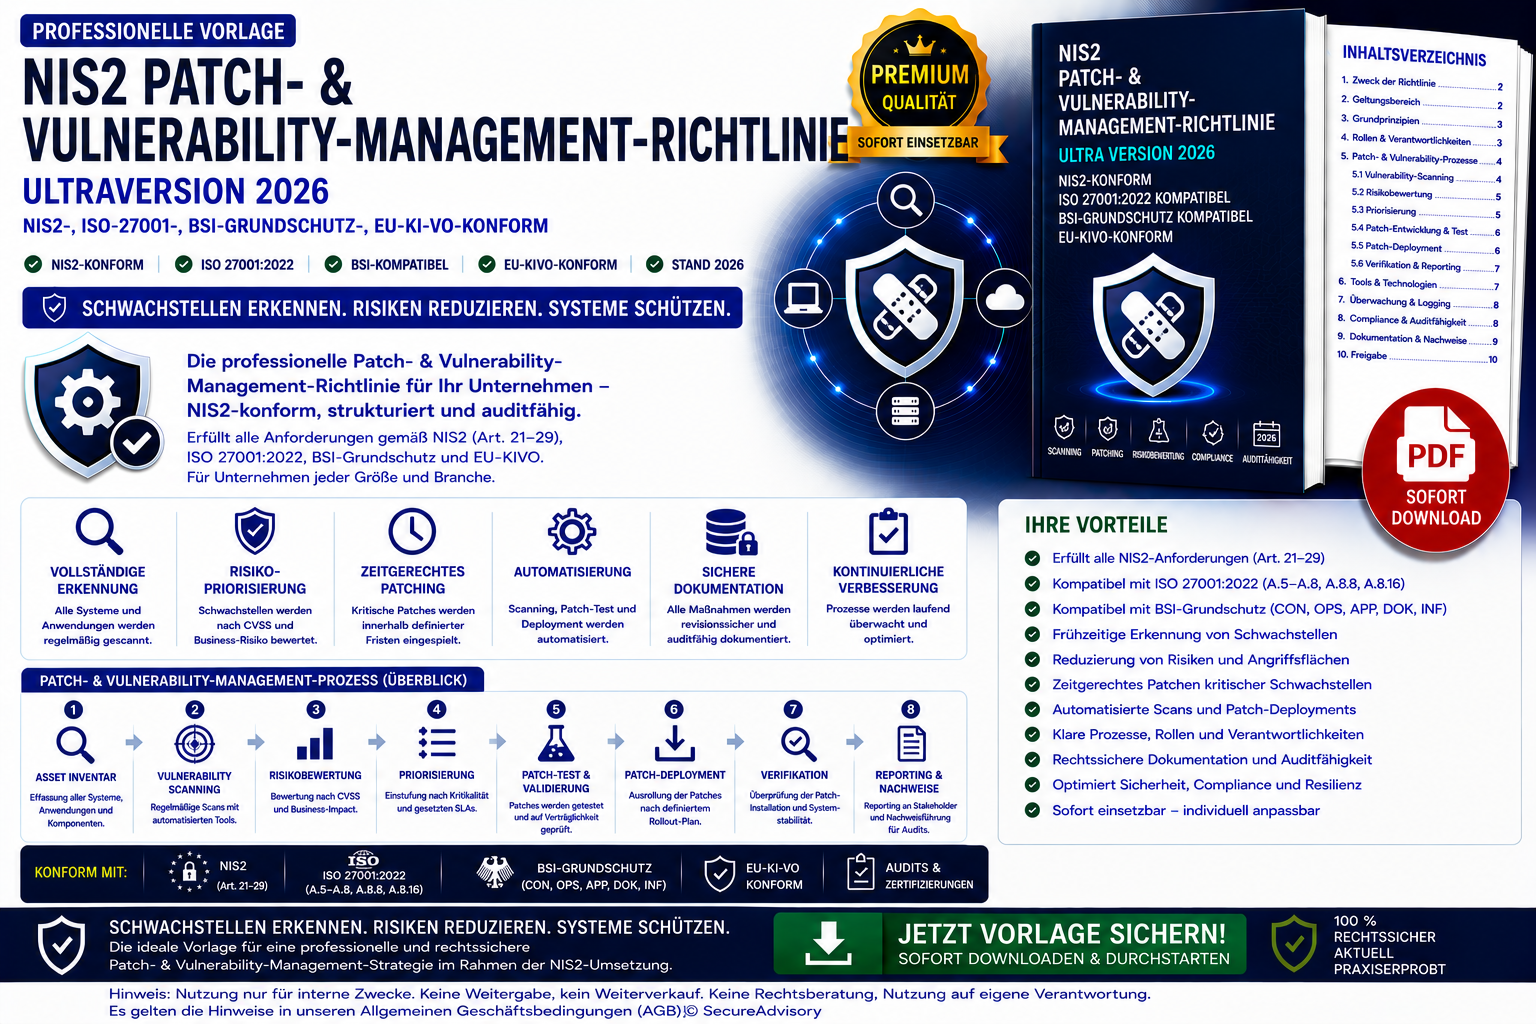
Die NIS2 Patch & Vulnerability Management Richtlinie bildet die Vorlage für ein ausgearbeitetes Premium‑Governance‑Dokument, das Unternehmen eine auditfähige, NIS2‑konforme und technisch präzise Grundlage für die Erkennung, Bewertung und Behandlung von Schwachstellen sowie das Einspielen sicherheitsrelevanter Updates bietet.
Das Dokument definiert:
- Vulnerability‑Management‑Governance nach NIS2, ISO‑27001 und BSI‑Grundschutz
- Schwachstellenscans (wöchentlich, monatlich, Cloud, OT, Container, API)
- Bewertung nach CVSS, Angreiferprofil, Schadensausmaß, Exploit‑Verfügbarkeit und Systemkritikalität
- Priorisierungsmodell (kritisch sofort, hoch 72h, mittel 14 Tage, niedrig 30 Tage)
- Patch‑Management‑Prozesse (Test, Rollback, Einspielung, Wartungsfenster, Dokumentation)
- Rollen & Verantwortlichkeiten (Leitungsebene, CISO, ISB, IT‑Security, SysAdmin, Netzwerkadmin, CloudSecurity, OTSecurity, Third‑Party‑Security)
- Spezialbereiche: Cloud‑Patching, Container‑Patching (SBOM, Signierung), OT‑Patching
- Incident‑Response‑Prozesse für Schwachstellen‑ und Patch‑Vorfalltypen
- Dokumentations‑ und Auditpflichten
- UltraVersion‑2026‑Standard mit umfangreichen Beispieldaten
Highlights des Dokuments
- NIS2‑konforme Patch‑Governance
- Priorisierungsmodell für kritische Schwachstellen
- automatisierte Scans und automatisiertes Patchen
- Cloud‑, Container‑ und OT‑Patching integriert
- Incident‑Response‑Prozesse
- ideal für KRITIS‑Organisationen, ISO‑27001‑Zertifizierung und NIS2‑Audits
- direkt einsatzbereit in ISMS‑Strukturen
Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- IT‑Security‑Teams, SOC‑Teams, Compliance‑Abteilungen
- Beratungen, die Patch‑ und Vulnerability‑Frameworks implementieren