NIS2_D0041_NIS2 Identity Federation & Zero Trust Access Richtlinie
Price199.00 €
Price199.00 € Net
NIS2_D0041_NIS2 Identity Federation & Zero Trust Access Richtlinie
NIS2 Identity Federation & Zero Trust Access Richtlinie
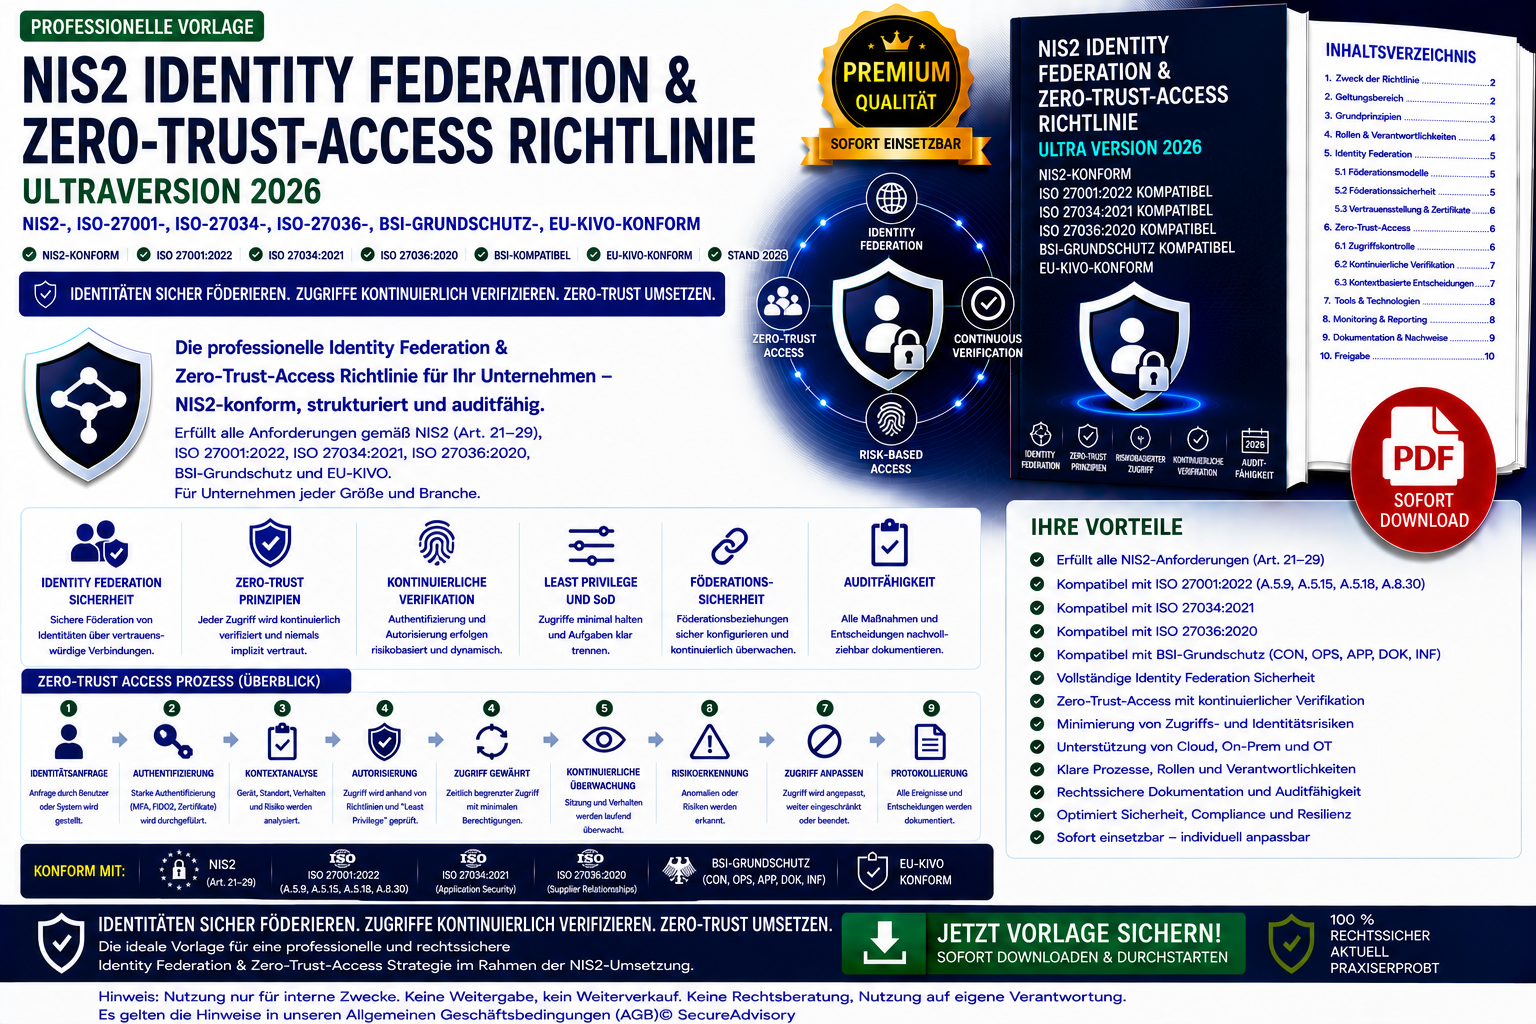
Die NIS2 Identity Federation & Zero Trust Access Richtlinie bildet die Vorlage für ein ausgearbeitetes Premium‑Governance‑Dokument, das Unternehmen eine auditfähige, NIS2‑konforme und technisch hochpräzise Grundlage für föderierte Identitäten und Zero‑Trust‑Zugriffskontrollen bietet.
Das Dokument definiert:
- Zero‑Trust‑Governance nach NIS2, ISO‑27001, ISO‑27034, ISO‑27036 und BSI‑Grundschutz
- Zero‑Trust‑Prinzipien: Never Trust, Always Verify, kontinuierliche Authentifizierung, kontinuierliche Autorisierung
- sichere Identitätsföderation (SAML 2.0, OAuth 2.0, OpenID Connect, SCIM, Cloud‑Federation)
- Föderationsanforderungen (signierte Tokens, sichere Metadaten, verschlüsselte Kommunikation, MFA, Zero‑Trust‑Policies)
- Zero‑Trust‑Architektur (Identitätslayer, Gerätesicherheitslayer, Netzwerksegmentierung, Applikationslayer, Datenlayer)
- Rollen & Verantwortlichkeiten (Leitungsebene, CISO, ISB, IAM‑Team, Netzwerkadmin, CloudSecurity, OTSecurity)
- Continuous Authentication (MFA, biometrisch, Hardware‑Token, risikobasiert)
- Continuous Authorization (RBAC, ABAC, PBAC, kontextbasierte Autorisierung)
- Monitoring & Logging für föderierte Identitäten, Tokens, Netzwerkzugriffe, API‑Zugriffe und Cloud‑IAM
- Incident‑Response‑Prozesse für Föderationskompromittierung, Token‑Manipulation, Policy‑Bypass, Cloud‑IAM‑Fehlkonfiguration und OT‑Zugriffsmanipulation
- Dokumentations‑ und Auditpflichten
- Ultra Version‑2026‑Standard mit umfangreichen Beispieldaten
Highlights des Dokuments
- NIS2‑konforme Zero‑Trust‑Governance
- sichere Identitätsföderation für Cloud‑ und On‑Prem‑IAM
- kontinuierliche Authentifizierung und Autorisierung
- Zero‑Trust‑Policies für Anwendungen, APIs, Microservices und OT‑Systeme
- Incident‑Response‑Prozesse für IAM‑ und Föderationsvorfälle
- ideal für KRITIS‑Organisationen, ISO‑27001‑Zertifizierung und NIS2‑Audits
- direkt einsatzbereit in ISMS‑Strukturen
Dieses Dokument eignet sich für:
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- IAM‑Teams, IT‑Security‑Teams, Netzwerk‑ und Cloud‑Teams
- Beratungen, die Zero‑Trust‑Architekturen implementieren