KI_D0133_KI_Benutzer & Rollenrechte Dokumentation
Price249.00 €
Price249.00 € Net
KI_D0133_KI_Benutzer & Rollenrechte Dokumentation
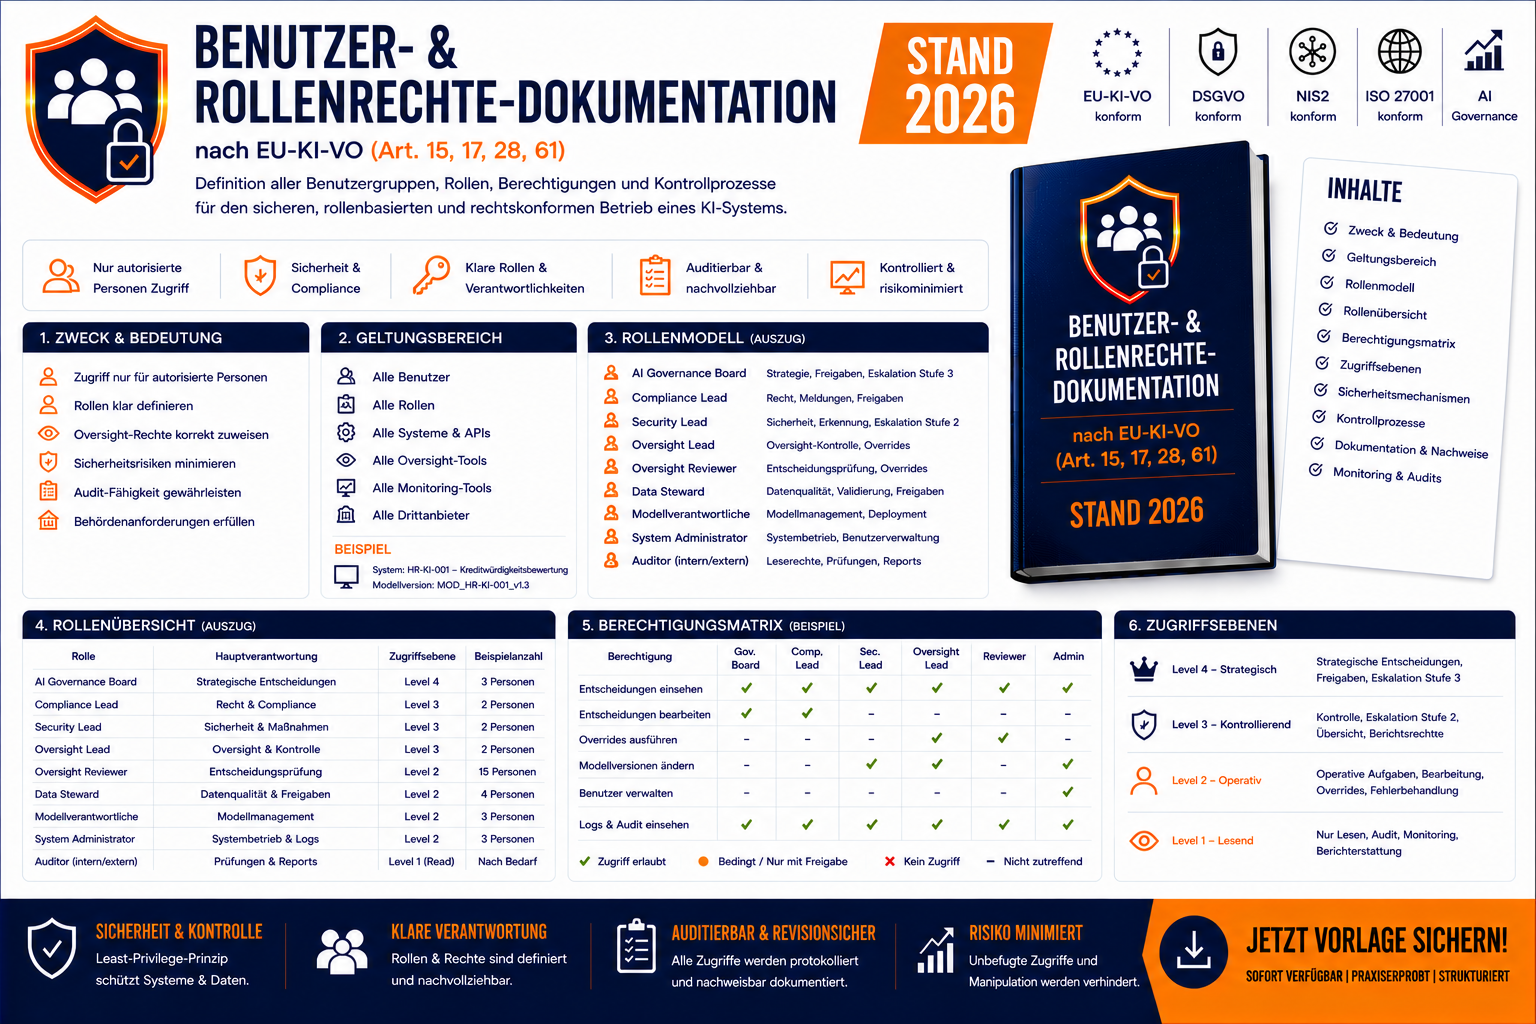
Die Benutzer‑ & Rollenrechte‑Dokumentation (BRD) ist die ausgearbeitete, auditfähige Vorlage zur Definition, Steuerung und Überwachung aller Benutzergruppen, Rollen, Berechtigungen und Zugriffsebenen eines Hochrisiko‑KI‑Systems.
Sie stellt sicher, dass das System zugriffssicher, manipulationsresistent, auditierbar und rechtskonform betrieben wird – gemäß Art. 15, 17, 28 und 61 EU-AI-Act.
Zentrale Inhalte aus dem Dokument:
„Die BRD definiert alle Benutzergruppen, Rollen, Berechtigungen, Zugriffsebenen, Sicherheitsmechanismen und Kontrollprozesse, die sicherstellen, dass ein Hochrisiko‑KI‑System zugriffssicher, manipulationsresistent, auditierbar, rollenbasiert und rechtskonform betrieben wird.“
Highlights & Inhalte
- Rollenmodell für alle KI‑Governance‑Funktionen
- (AI Governance Board, Compliance Lead, Security Lead, Oversight Lead, Reviewer, Data Steward, Modellverantwortliche, Auditoren)
- Rollenrechte‑Matrix mit klaren Berechtigungen für Lesen, Schreiben, Oversight, Security, Deployment & Audit
- Zugriffsebenen von Basiszugriff bis Governance‑Zugriff
- Sicherheitsmechanismen: RBAC, MFA, Zero‑Trust, Session‑Timeouts, Audit‑Logging, Oversight‑Signaturen
- Oversight‑Rechte: Override‑Durchführung, Eskalationen, Fehleranalyse
- Security‑Rechte: IP‑Block, Rate‑Limit‑Anpassung, Angriffssignatur‑Analyse
- Rollenänderungsprozess inkl. Audit‑Trail
- Rollenrechte‑KPIs: Rollen‑Integrität, Änderungszeit, Oversight‑Fehler, Audit‑Zugriffsfehler
- Rollenrechte‑Analyse & Eventakte als Beispiel
- Pflichtbestandteil der Technischen Dokumentation nach Art. 11 EU-AI-Act
Ideal für
- Unternehmen mit Hochrisiko‑KI‑Systemen
- Compliance‑, Audit‑ und Governance‑Teams
- Security‑ und Oversight‑Teams
- Vorbereitung auf Behördenprüfungen nach Art. 61–65 EU-AI-Act
- Organisationen, die rollenbasierte Zugriffskontrolle auditfähig dokumentieren müssen