ISMS_D36d_Patch Prozess Detailbeschreibung
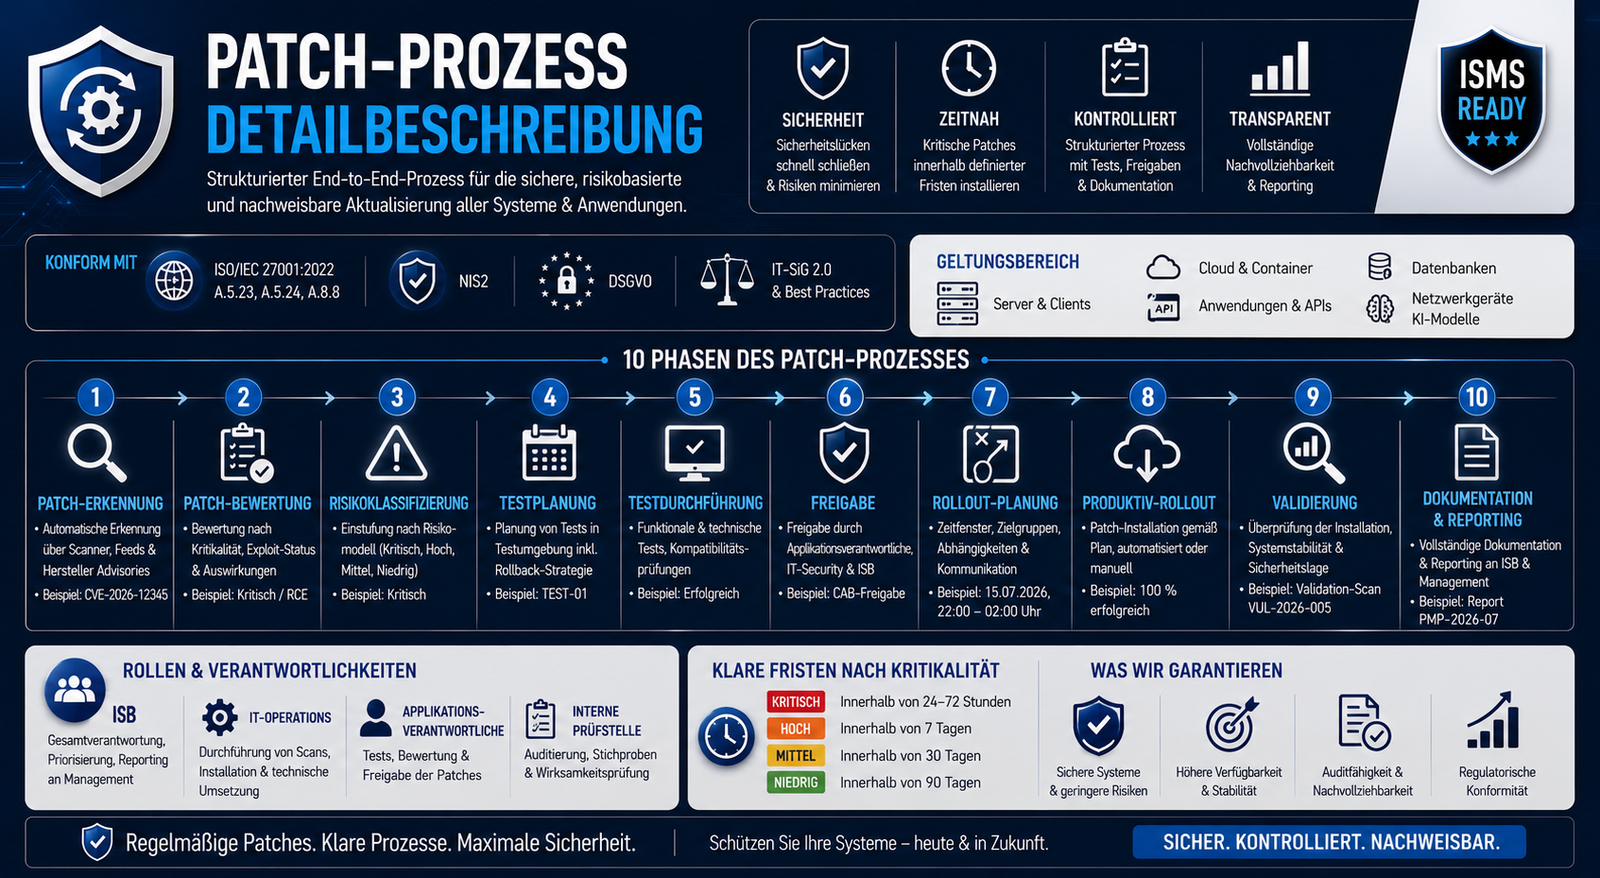
ISMS_D36d_Patch Prozess Detailbeschreibung
Tiefgehende, auditfähige Detailbeschreibung des Patch‑Management‑Prozesses gemäß ISO 27001, NIS2, DORA, DSGVO & EU-KI-VO
Die Patch‑Prozess‑Detailbeschreibung ist ein ausgearbeitetes, hochstrukturiertes und auditfähiges Prozessdokument, das die Aktivitäten, Rollen, Kontrollpunkte, Fristen, Artefakte und Audit‑Nachweise des Patch‑Management‑Prozesses präzise definiert.
Sie ergänzt die Patch‑Management‑Policy und liefert die operative Tiefe, die ISB, CISO, IT‑Security, IT-Operations, Auditoren und Dienstleister benötigen, um Patches kontrolliert, risikobasiert, reproduzierbar und auditfähig umzusetzen.
Originalzitat aus dem Dokument:
„Diese Detailbeschreibung definiert Aktivitäten, Rollen, Kontrollpunkte, Fristen, Artefakte und Audit‑Nachweise des Patch‑Management‑Prozesses.“
Vorteile
- tiefgehende, operative Detailbeschreibung des Patch‑Prozesses
- Definition aller Aktivitäten, Rollen, Fristen, Artefakte, Audit‑Nachweise
- Konform nach ISO 27001, NIS2, DSGVO, IT-SiG, DORA, EU-KI-VO
- Enterprise‑Level‑Governance‑Dokument
ergänzt perfekt:
- ISMS_D36 (Patch Management Policy)
- ISMS_D35 (Change‑Management‑Policy)
- ISMS_D35c/d (Change‑Prozess & Release‑Prozess)
- ISMS_D34 (Asset Management Policy)
- Vulnerability‑Management‑Dokumente
- KI‑Governance‑Dokumente
- NIS2‑D00xx‑Serie
Dieses Dokument ist ideal für:
- ISB / CISO
- IT‑Security
- IT-Operations
- Applikationsverantwortliche
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- Cloud‑First‑Organisationen
- Unternehmen mit KI‑Modellen
- interne & externe Auditoren
- Dienstleister mit Patch‑Pflichten
Mit ISMS_D36d – Patch‑Prozess‑Detailbeschreibung erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Patch‑Management‑Framework, das Anforderungen aus ISO 27001, NIS2, DORA, DSGVO und EU-KI-VO erfüllt.