KI_D0132_KI_Lieferanten & Drittanbieter Dokumentation
KI_D0132_KI_Lieferanten & Drittanbieter Dokumentation
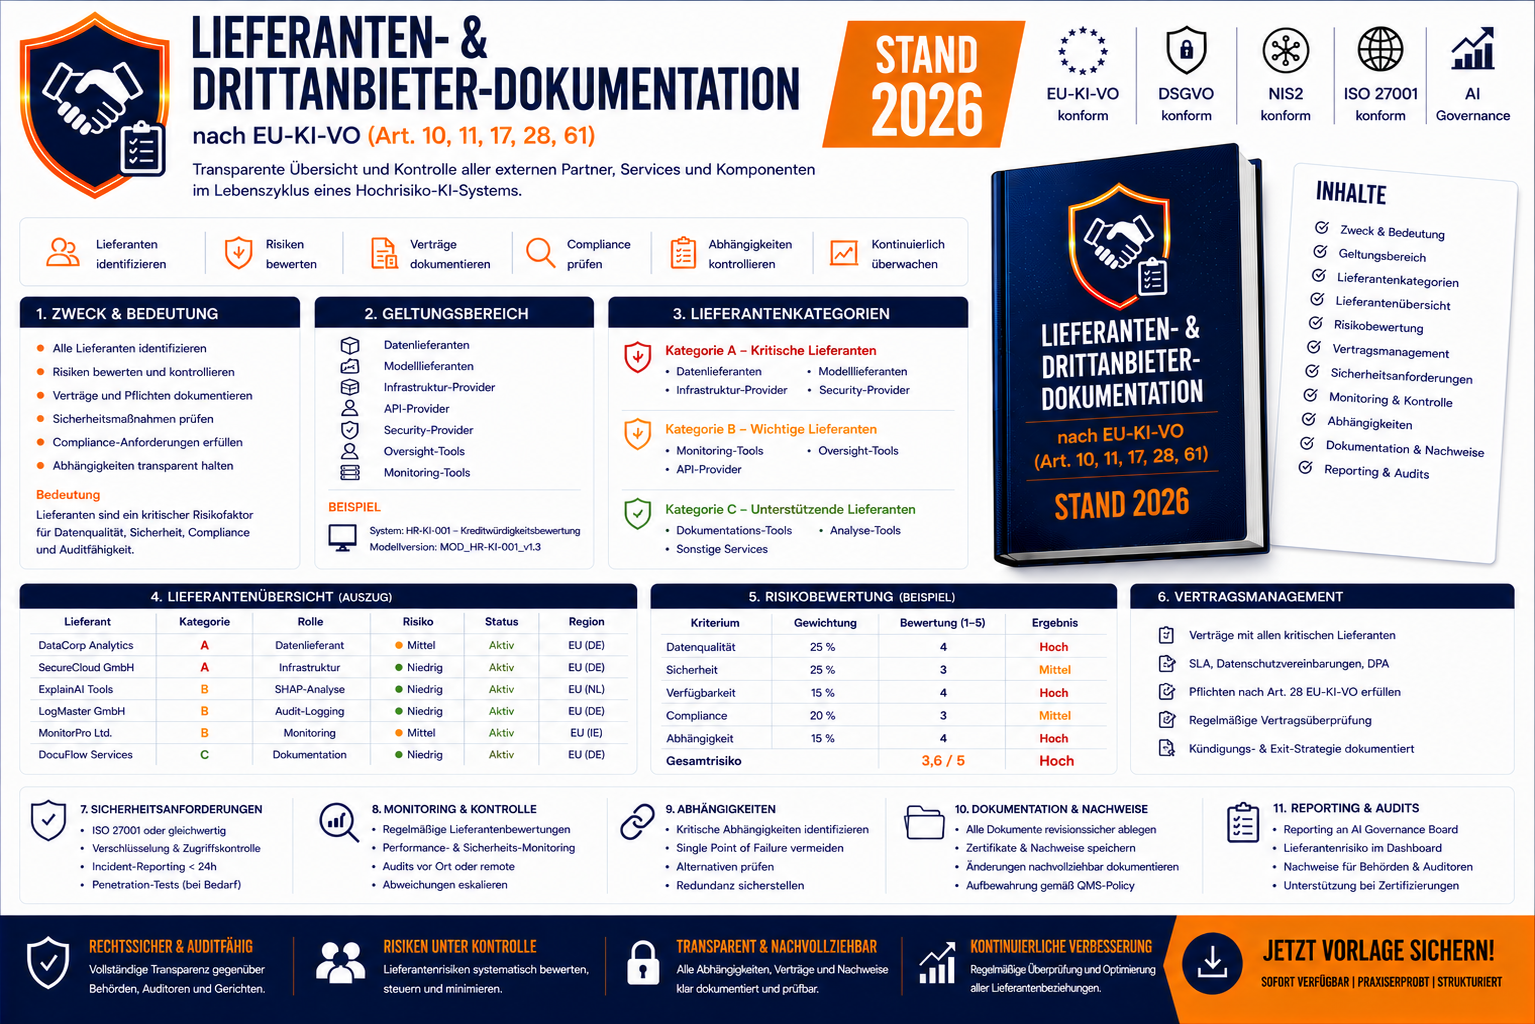
Die Lieferanten‑ & Drittanbieter‑Dokumentation (LDD) ist die ausgearbeitete, auditfähige Vorlage zur Erfassung, Bewertung und Überwachung aller externen Unternehmen, Services, Datenquellen, Modelle und Infrastrukturkomponenten, die im Lebenszyklus eines Hochrisiko‑KI‑Systems eingesetzt werden.
Sie ist Pflichtbestandteil der technischen Dokumentation (Art. 11) und des Qualitätsmanagementsystems (Art. 17) und bildet die Grundlage für Lieferantenkontrolle, Compliance‑Nachweise und Behördenprüfungen.
Zentrale Inhalte aus dem Dokument:
„Die LDD beschreibt alle externen Unternehmen, Services, Datenquellen, Modelle, Tools und Infrastrukturkomponenten, die im Lebenszyklus eines Hochrisiko‑KI‑Systems eingesetzt werden.“
„Sie ist ein Pflichtbestandteil der technischen Dokumentation und des QMS.“
Highlights & Inhalte
- Lieferanten‑Architektur mit Kategorien A–C
- (kritische, wichtige und unterstützende Lieferanten)
- Lieferantenübersicht mit Rollen, Risiken, Status und Kategorien
- Risikobewertung nach Datenqualität, Sicherheit, Compliance, Abhängigkeiten, Ausfallrisiken
- Vertragsdokumentation: SLA, Datenschutz, Sicherheitsanforderungen, Audit‑Rechte, Eskalationspfade
- Sicherheitsanforderungen an Lieferanten: TLS 1.3, RBAC, Zero‑Trust, Pen‑Tests, Incident‑Meldungspflicht
- Compliance‑Anforderungen: EU‑KI‑VO‑Konformität, DSGVO‑Konformität, Audit‑Fähigkeit, Dokumentationspflicht
- Lieferanten‑Monitoring: SLA‑Überwachung, Datenqualität, Sicherheitsereignisse, Compliance‑Status
- CAPA‑Prozess für Lieferanten: Datenqualitätsprüfung, Sicherheitsmaßnahmen, Vertragsanpassung, Lieferantenwechsel
- Lieferanten‑KPIs: SLA‑Erfüllung, Datenqualität, Sicherheitsvorfälle, Audit‑Bereitschaft
- Lieferantenanalyse & Eventakte als Beispiel
- Pflichtbestandteil der technischen Dokumentation nach Art. 11 EU AI Act
Ideal für
- Unternehmen mit Hochrisiko‑KI‑Systemen
- Compliance‑, Audit‑ und Governance‑Teams
- KI‑Monitoring‑, Security‑ und Oversight‑Teams
- Vorbereitung auf Behördenprüfungen nach Art. 61–65 EU-AI-Act
- Organisationen, die Lieferanten‑Risiken und Drittanbieter‑Abhängigkeiten auditfähig dokumentieren müssen