ISMS_D92_Encryption Key Management Policy
ISMS_D92_Encryption Key Management Policy
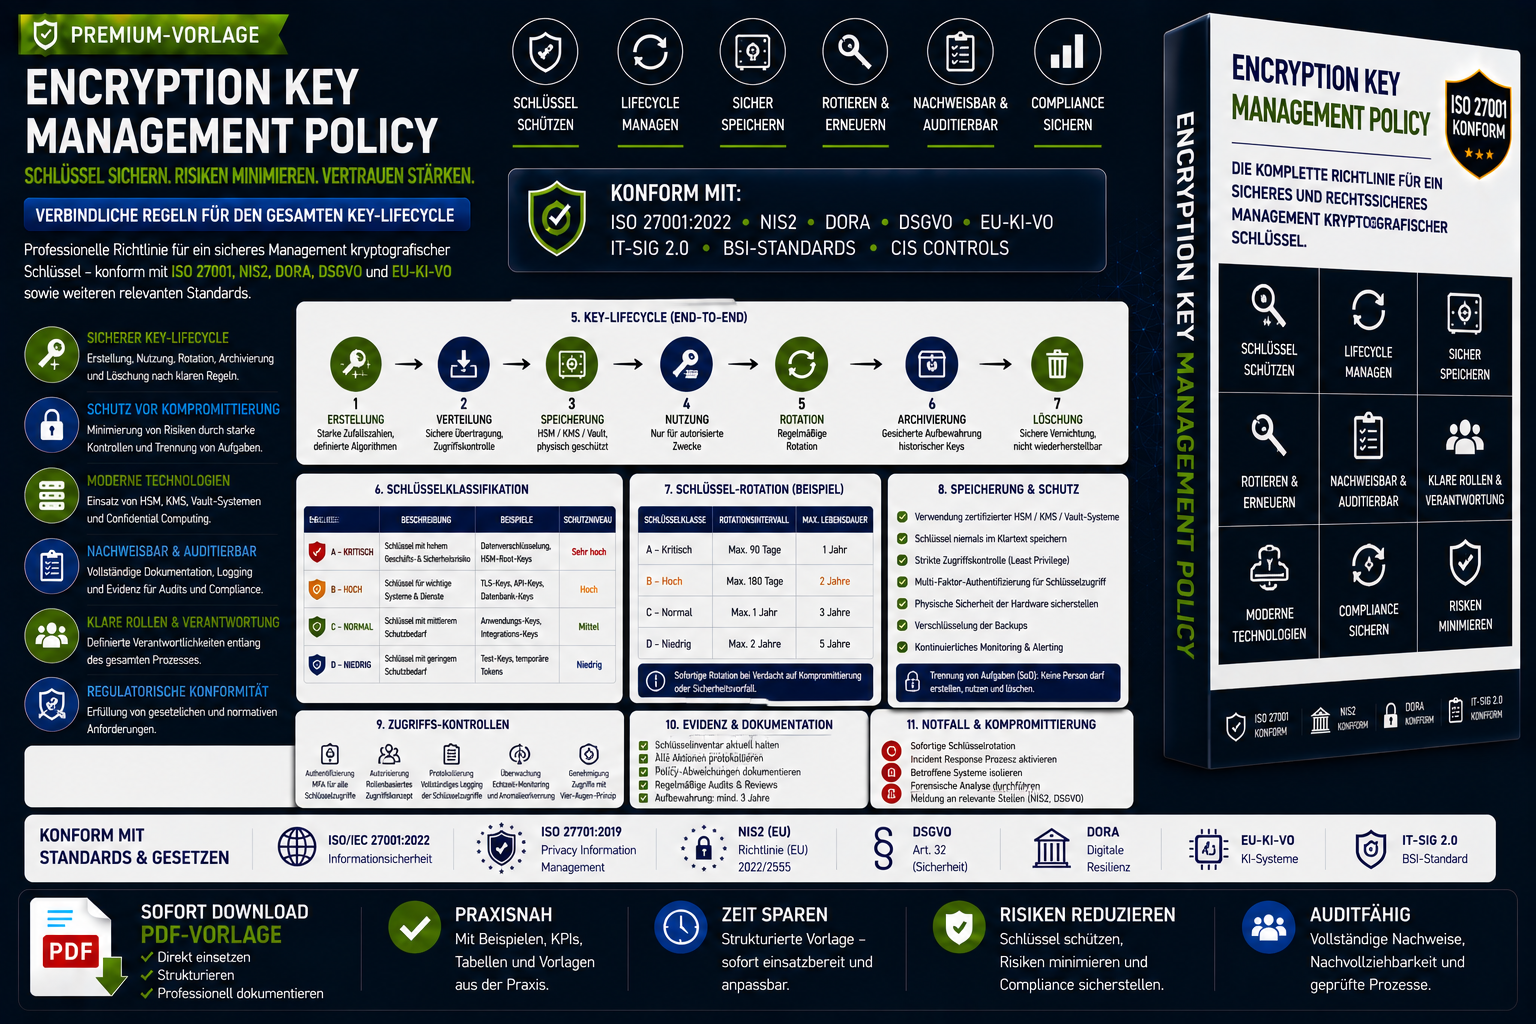
Die Encryption Key Management Policy ist eine ausgearbeitete, audit‑fähige Sicherheitsrichtlinie für das professionelle Management kryptografischer Schlüssel.
Sie deckt den Lebenszyklus von Schlüsseln ab – von Erstellung und Speicherung über Nutzung und Rotation bis hin zu Archivierung und sicherer Löschung.
Mit klaren Rollen, technischen Mindeststandards, Kontrollpunkten und vollständiger Governance, ist diese Vorlage ideal für Unternehmen, die Verschlüsselung nachweisbar, sicher und konform betreiben müssen.
Diese Richtlinie erfüllt die Anforderungen aus ISO 27001, NIS2, DORA, DSGVO Art. 32 und EU-KI-VO und ist sofort einsatzbereit.
Vollständiger Key‑Lifecycle (End‑to‑End)
Die Policy bildet alle acht verpflichtenden Phasen des Schlüsselmanagements ab:
- Key Generation
- Key Registration
- Key Storage
- Key Distribution
- Key Usage
- Key Rotation
- Key Archiving
- Key Destruction
„Der SchlüsselLebenszyklus umfasst acht verpflichtende Phasen: Generation, Registration, Storage, Distribution, Usage, Rotation, Archiving, Destruction.“
Damit ist die Richtlinie sofort einsatzbereit – ohne zusätzliche Strukturarbeit.
Ideal für
- IT‑Security & CISO
- DevOps & SecOps
- Cloud‑Teams
- KI‑Teams & MLOps
- Compliance & Governance
- Auditoren & Berater
- Unternehmen mit hohen Sicherheits‑ und Compliance‑Anforderungen