ISMS_D33_Business Continuity und Resilienz Policy
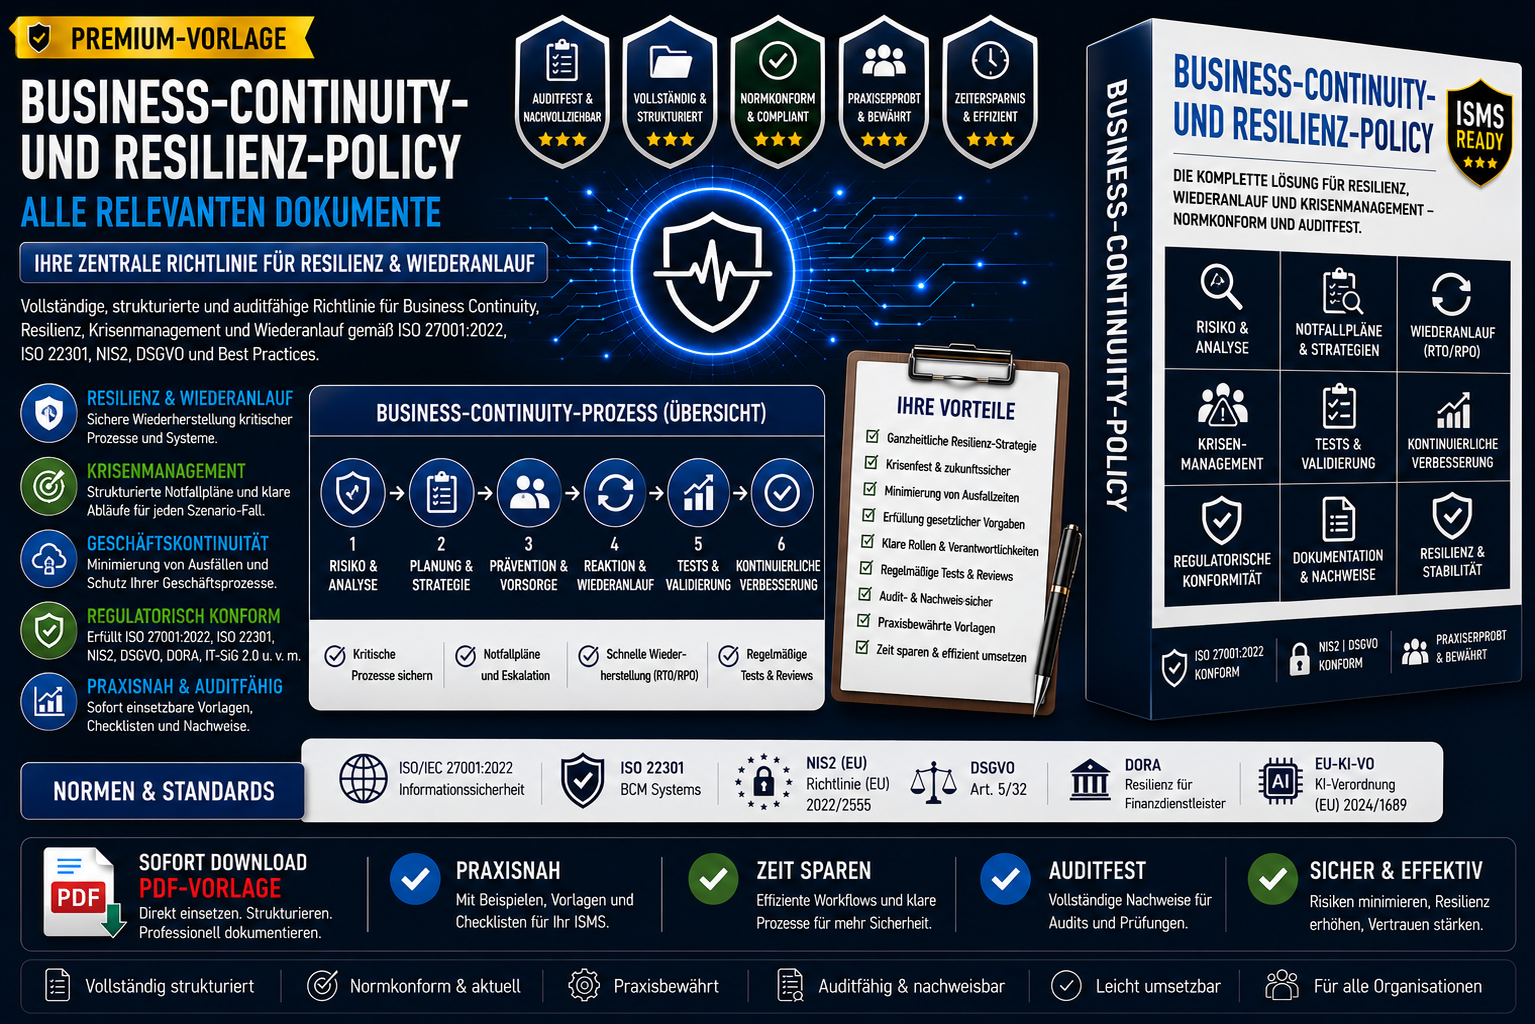
ISMS_D33_Business Continuity und Resilienz Policy
BCM‑ und Resilienz‑Richtlinie für ISO 27001, ISO 22301, NIS2, DORA, DSGVO & EU-KI-VO
Mit ISMS_D33 – Business Continuity & Resilienz Policy erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares BCM‑Framework, das alle Anforderungen aus ISO 22301, ISO 27001, NIS2, DORA und DSGVO erfüllt.
Die Business Continuity & Resilienz Policy ist eine ausgearbeitete, auditfähige Unternehmensrichtlinie für die Sicherstellung der Betriebsfähigkeit, Wiederanlaufprozesse, Krisenreaktion und organisatorischen sowie technischen Resilienz.
Sie erfüllt die Anforderungen aus ISO/IEC 27001:2022 (A.5, A.8, A.17), ISO 22301, NIS2, DORA, DSGVO Art. 5/32, IT-SiG 2.0 und EU-KI-VO und ist damit ein unverzichtbarer Bestandteil eines modernen ISMS und BCM‑Systems.
Diese Policy definiert organisatorischen, technischen und regulatorischen Anforderungen, die Unternehmen benötigen, um Geschäftsprozesse unterbrechungsfrei, resilient, wiederherstellbar, krisenfest und auditfähig zu betreiben – inklusive KI‑Systemen, Cloud‑Umgebungen und kritischen Lieferketten.
Dieses Dokument ist ideal für:
- BCM‑Manager
- ISB / CISO
- IT‑Leitung
- Krisenstab
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- Cloud‑First‑Organisationen
- Unternehmen mit KI‑Systemen
- interne & externe Auditoren
- Dienstleister mit BCM‑Pflichten