BCM_MCL0084_Mastercheckliste SABOTAGE & INNENTÄTER_(200 Fragen)
BCM_MCL0084_Mastercheckliste SABOTAGE & INNENTÄTER_(200 Fragen)
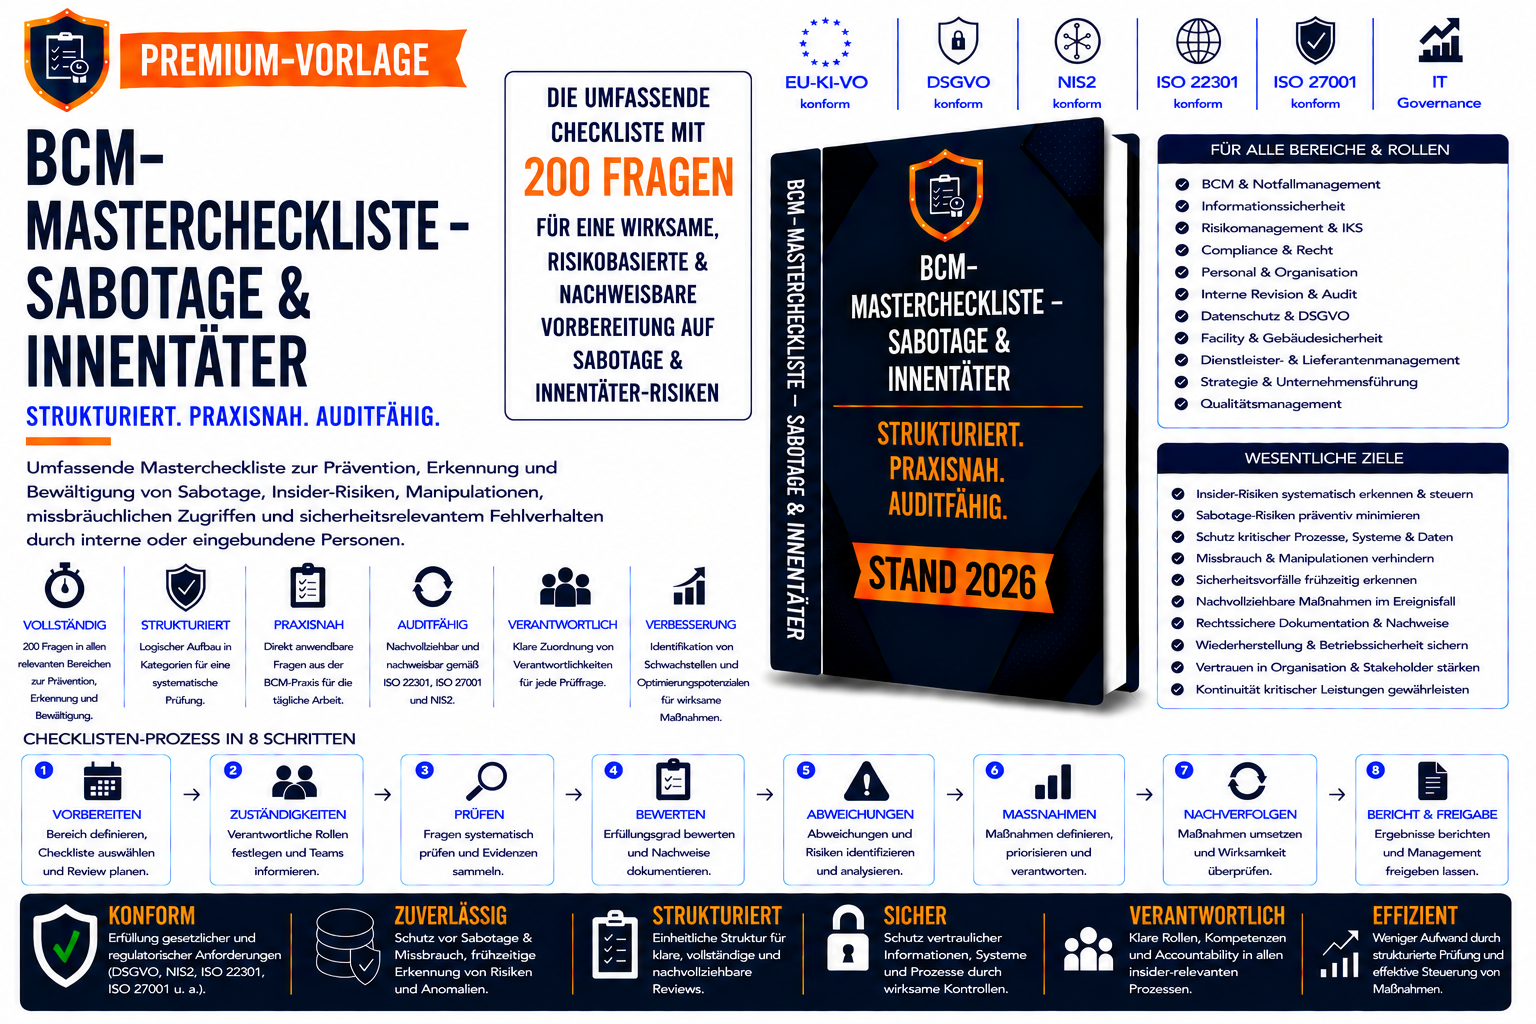
Umfassende BCM-Mastercheckliste zur Prävention, Erkennung und Bewältigung von Sabotage- und Insider-Risiken gemäß ISO 22301, ISO 27001, NIS2 und BCM-Best-Practice
Das Dokument BCM_MCL0084_SABOTAGE & INNENTÄTER enthält eine umfassende BCM-Mastercheckliste mit 200 Prüffragen zur strukturierten Bewertung von Insider-Risiken, vorsätzlichen Störungen, Manipulationen und Sabotagehandlungen.
Der Fokus liegt auf Prävention, Governance, Kontrollmechanismen, Nachweisführung, Wiederherstellung und organisatorischer Resilienz. Operative Angriffsanleitungen sind ausdrücklich nicht enthalten.
Die Checkliste unterstützt Unternehmen bei der Identifikation kritischer Risiken durch interne Personen, Dienstleister, privilegierte Benutzer und sonstige eingebundene Akteure.
Sie ermöglicht eine systematische Bewertung organisatorischer, technischer und physischer Schutzmaßnahmen.
Inhalte
- Governance und Verantwortlichkeiten
- Insider-Risk-Management
- Sabotage-Risikoanalysen
- Kritische Prozesse und Manipulationsrisiken
- Rollen- und Berechtigungskonzepte
- Zutritts- und Zugriffskontrollen
- Vier-Augen-Prinzipien
- Funktionstrennung und Kontrollsysteme
- Personelle Sicherheitsmaßnahmen
- Technische Schutzmaßnahmen
- Physischer Sabotageschutz
- Erkennung und Meldung von Verdachtsfällen
- Datenschutz- und Compliance-Anforderungen
- Reaktions- und Wiederherstellungsprozesse
- Beweissicherung und Dokumentation
- Audits, Lessons Learned und Verbesserungsmaßnahmen
- 200 auditfähige Prüffragen
Geeignet für
- Business Continuity Management (BCM)
- Informationssicherheitsmanagement (ISMS)
- Insider Risk Management
- Corporate Security
- ISO 22301
- ISO 27001
- NIS2-Umsetzung
- Krisenmanagement
- Interne Audits
- Compliance- und Risikobewertungen
Nutzen
- Systematische Bewertung von Insider- und Sabotagerisiken
- Verbesserung organisatorischer und technischer Resilienz
- Reduzierung von Missbrauchs- und Manipulationspotenzialen
- Unterstützung von Audit- und Compliance-Anforderungen
- Verbesserung von Kontroll- und Überwachungsmechanismen
- Nachweis einer wirksamen Governance für Insider Risks und Sabotageschutz