BCM_D255_BCM Policy – Detaildokument
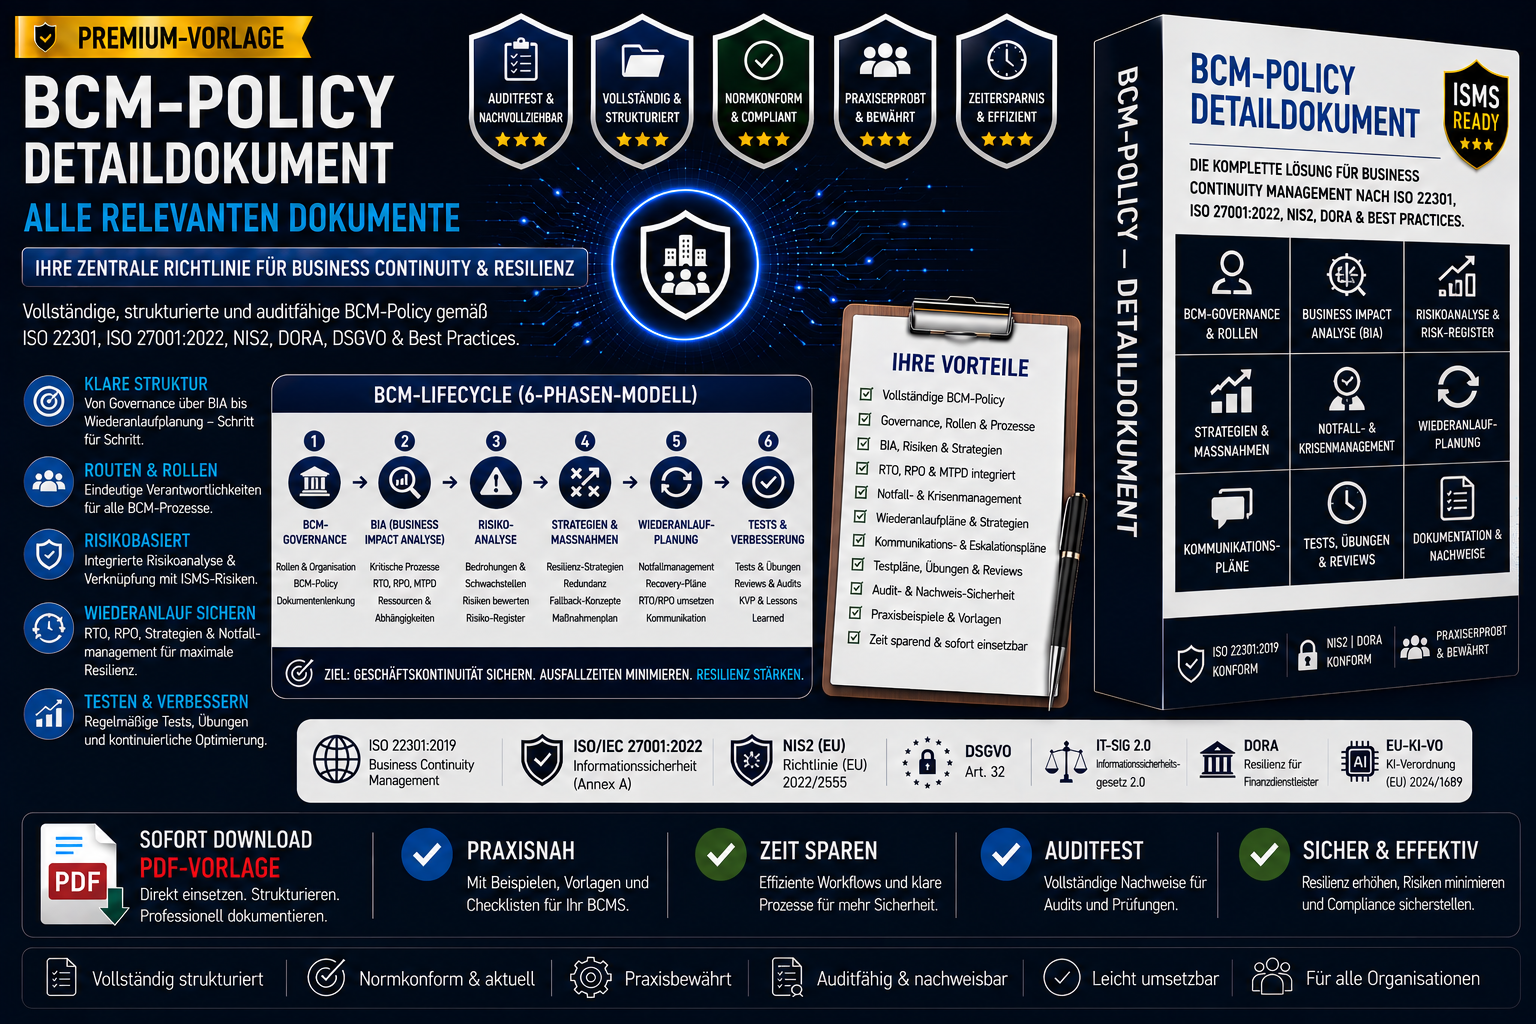
BCM_D255_BCM Policy – Detaildokument
Tiefgehende und auditfähige Business‑Continuity‑Policy gemäß ISO 22301, ISO 27001, NIS2, DORA & DSGVO
Die BCM Policy – Detaildokument (2026‑Standard) ist eine ausgearbeitete, hochstrukturierte und auditfähige Unternehmensrichtlinie für Aufbau, Betrieb und kontinuierliche Verbesserung eines Business‑Continuity‑Management‑Systems (BCMS).
Sie definiert alle Governance‑Elemente, Rollen, Anforderungen, Strategien, Tests und Reporting‑Mechanismen, die Unternehmen benötigen, um Geschäftsprozesse resilient, wiederherstellbar, krisenfest und auditfähig zu betreiben.
Originalzitat aus dem Dokument:
„Diese Policy definiert die verbindlichen Anforderungen für Aufbau, Betrieb, Steuerung und kontinuierliche Verbesserung des Business Continuity Management Systems (BCMS).“ „Das BCMS ist integraler Bestandteil des ISMS und folgt dem PDCA‑Zyklus.“
Vorteile
- Vollständig ausgearbeitete BCM‑Policy
- Enthält Governance, Rollen, BIA, Risikoanalyse, Strategien, Recovery, Tests, Reporting, Compliance
- Rechtskonform nach ISO 22301, ISO 27001, NIS2, DSGVO, DORA, IT-SiG, EU-KI-VO
- Enterprise‑Level‑Governance‑Dokument
Ergänzt perfekt:
- ISMS_D33 (Business Continuity & Resilienz Policy)
- ISMS_D33c (BCM Prozessbeschreibung)
- ISMS_D33d (BCM Prozesse & Wiederanlaufplanung)
- ISMS_D31 (Backup & Recovery Policy)
- ISMS_D32 (Incident‑Management‑Policy)
- NIS2‑D00xx‑Serie
- KI‑Governance‑Dokumente
Dieses Dokument ist ideal für:
- BCM‑Manager
- ISB / CISO
- Krisenstab
- IT‑Recovery‑Teams
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- Cloud‑First‑Organisationen
- Unternehmen mit KI‑Systemen
- interne & externe Auditoren
- Dienstleister mit BCM‑Pflichten
Mit BCM_D255 – BCM Policy (Detaildokument) erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares BCM‑Framework, das Anforderungen aus ISO 22301, ISO 27001, NIS2, DORA und DSGVO erfüllt.