ISMS_D50_Change_Approval_Checklist
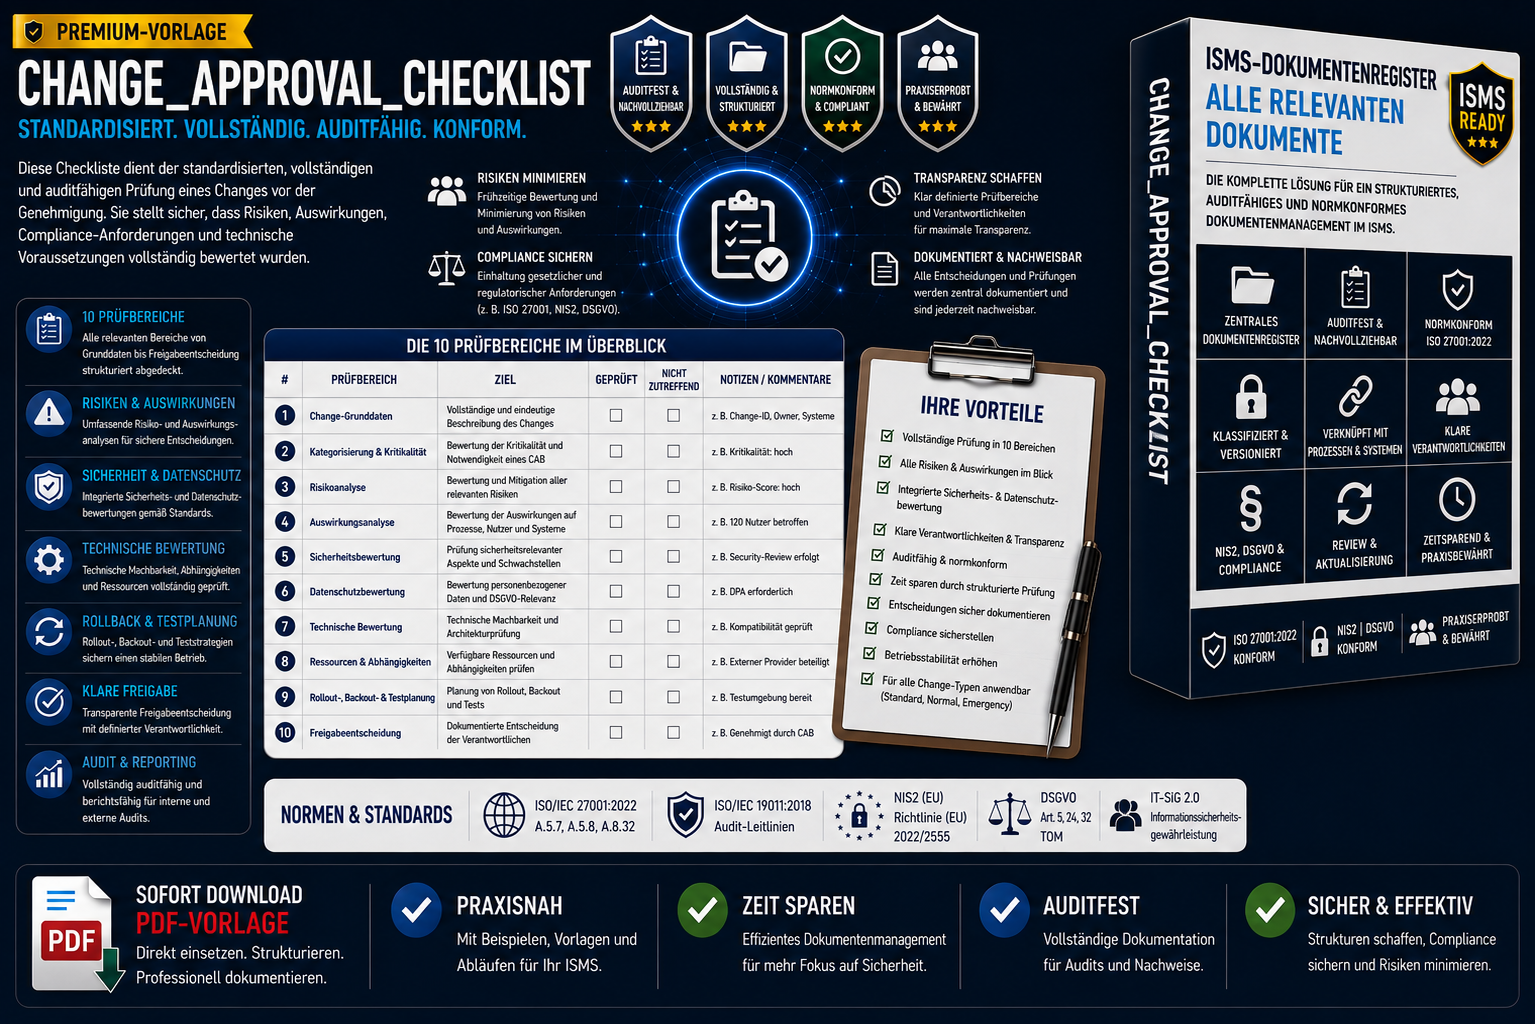
ISMS_D50_Change_Approval_Checklist
Auditfähige 10‑Bereiche‑Checkliste für sichere, regelkonforme und vollständig dokumentierte Change‑Freigaben gemäß ISO 27001, NIS2, DSGVO & ITSM‑Best Practices
Die Change Approval Checklist ist eine ausgearbeitete, tiefgehende und auditfähige Prüfcheckliste für die Genehmigung von Changes.
Sie stellt sicher, dass technische, organisatorische, sicherheitsrelevante und datenschutzrechtliche Anforderungen vollständig bewertet wurden, bevor ein Change freigegeben wird.
Originalzitat aus dem Dokument:
„Diese Checkliste dient der standardisierten, vollständigen und auditfähigen Prüfung eines Changes vor der Genehmigung.“
Inhaltliche Highlights
- Enterprise‑Change‑Governance
- Kontrolle über alle Changes
- klare Rollen & Freigaben (Change Manager, System Owner, IT‑Security, Datenschutz, CAB)
- Auditfähigkeit durch strukturierte Prüfpunkte, Risikoanalysen, Backout‑Pläne & Freigabeprotokolle
- Integration in ISMS, ITSM, NIS2‑Compliance, DSGVO‑TOMs und KI‑Governance
Vorteil
- Ausgearbeitete 10‑Bereiche‑Checkliste
- enthält Risikoanalyse, Sicherheitsbewertung, Datenschutzprüfung, technische Bewertung, Backout‑Plan, Freigabeprotokoll
- Konform nach ISO 27001, NIS2, DSGVO, IT-SiG, ITSM‑Best Practices, EU-KI-VO
- Enterprise‑Level‑Governance‑Dokument
ergänzt perfekt:
- ISMS_D35 (Change‑Management‑Policy)
- ISMS_D36 (Patch‑Management‑Policy)
- ISMS_D38 (SSDLC‑Policy)
- ISMS_D43 (API Security Policy)
- KI‑Governance‑Dokumente
- NIS2‑D00xx‑Serie
Ideal für
- Change Manager
- System Owner
- IT‑Security
- Datenschutzbeauftragte
- CAB‑Mitglieder
- DevOps‑Teams
- Cloud‑Teams
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- interne & externe Auditoren
Mit ISMS_D50 – Change Approval Checklist erhalten Organisationen eine einsatzbereite, auditfähige und regulatorisch belastbare Change‑Freigabe‑Struktur, die Anforderungen aus ISO 27001, NIS2, DSGVO, ITSM und EU-KI-VO erfüllt.