ISMS_D91_Incident Response Plan (IRP)
ISMS_D91_Incident Response Plan (IRP)
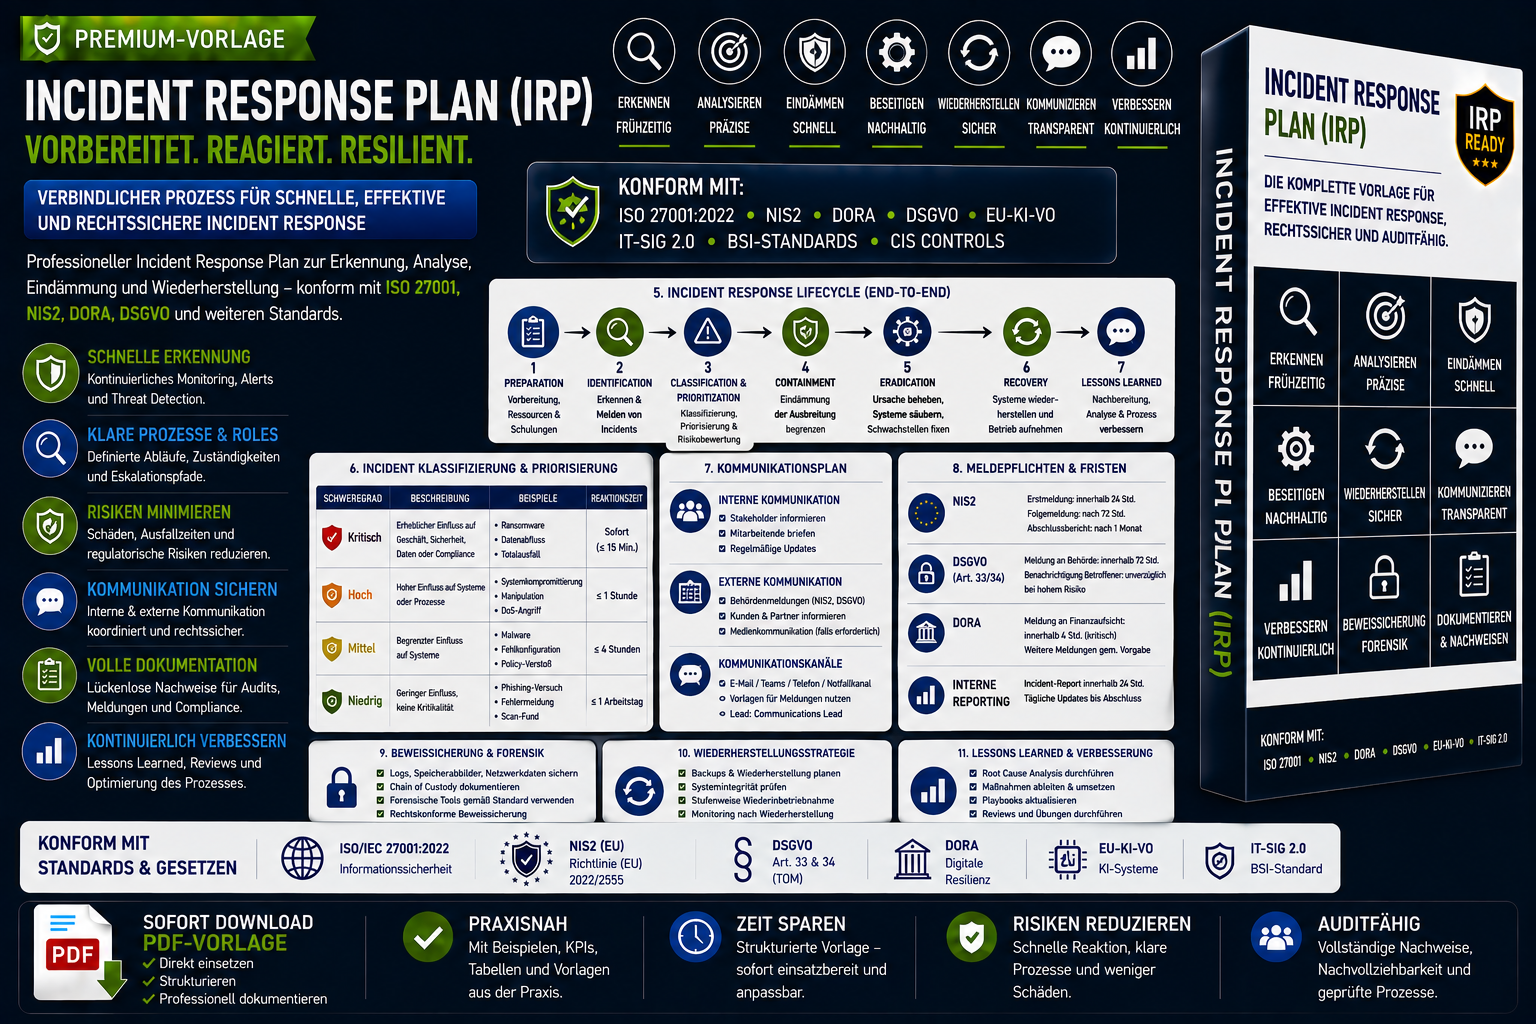
Der Incident Response Plan ist eine ausgearbeitete, audit‑fähige Prozessvorlage für die professionelle Behandlung von Sicherheitsvorfällen.
Er deckt die Phasen eines modernen Incident‑Response‑Programms ab – von Vorbereitung und Erkennung über Eindämmung, Beseitigung und Wiederherstellung bis hin zu Reporting, Lessons Learned und regulatorischen Meldungen.
Diese Vorlage ist ideal für Unternehmen, die Anforderungen aus ISO 27001, NIS2, DORA, DSGVO Art. 33/34 und EU-KI-VO erfüllen müssen.
Sie bietet sofort einsetzbare Vorgaben, klare Rollenmodelle, technische Mindeststandards und integrierte Kontrollpunkte, die die Umsetzung erheblich vereinfachen.
Vollständiger Incident‑Response‑Lifecycle (End‑to‑End)
Der IRP umfasst alle sieben verpflichtenden Phasen:
- Preparation
- Identification
- Classification & Prioritization
- Containment
- Eradication
- Recovery
- Lessons Learned & Reporting
„Der IR‑Prozess umfasst sieben verpflichtende Phasen: Preparation, Identification, Classification, Containment, Eradication, Recovery, Lessons Learned.“
Damit ist der Prozess sofort einsatzbereit – ohne zusätzliche Strukturarbeit.
Ideal für
- IT‑Security & CISO
- SOC‑Teams
- DevOps & SecOps
- KI‑Teams & MLOps
- Cloud‑Teams
- Datenschutzbeauftragte
- Compliance & Governance
- Auditoren & Berater
- Unternehmen mit kritischen Systemen oder regulatorischen Anforderungen