BCM_D079_Notfallplan Datenverlust
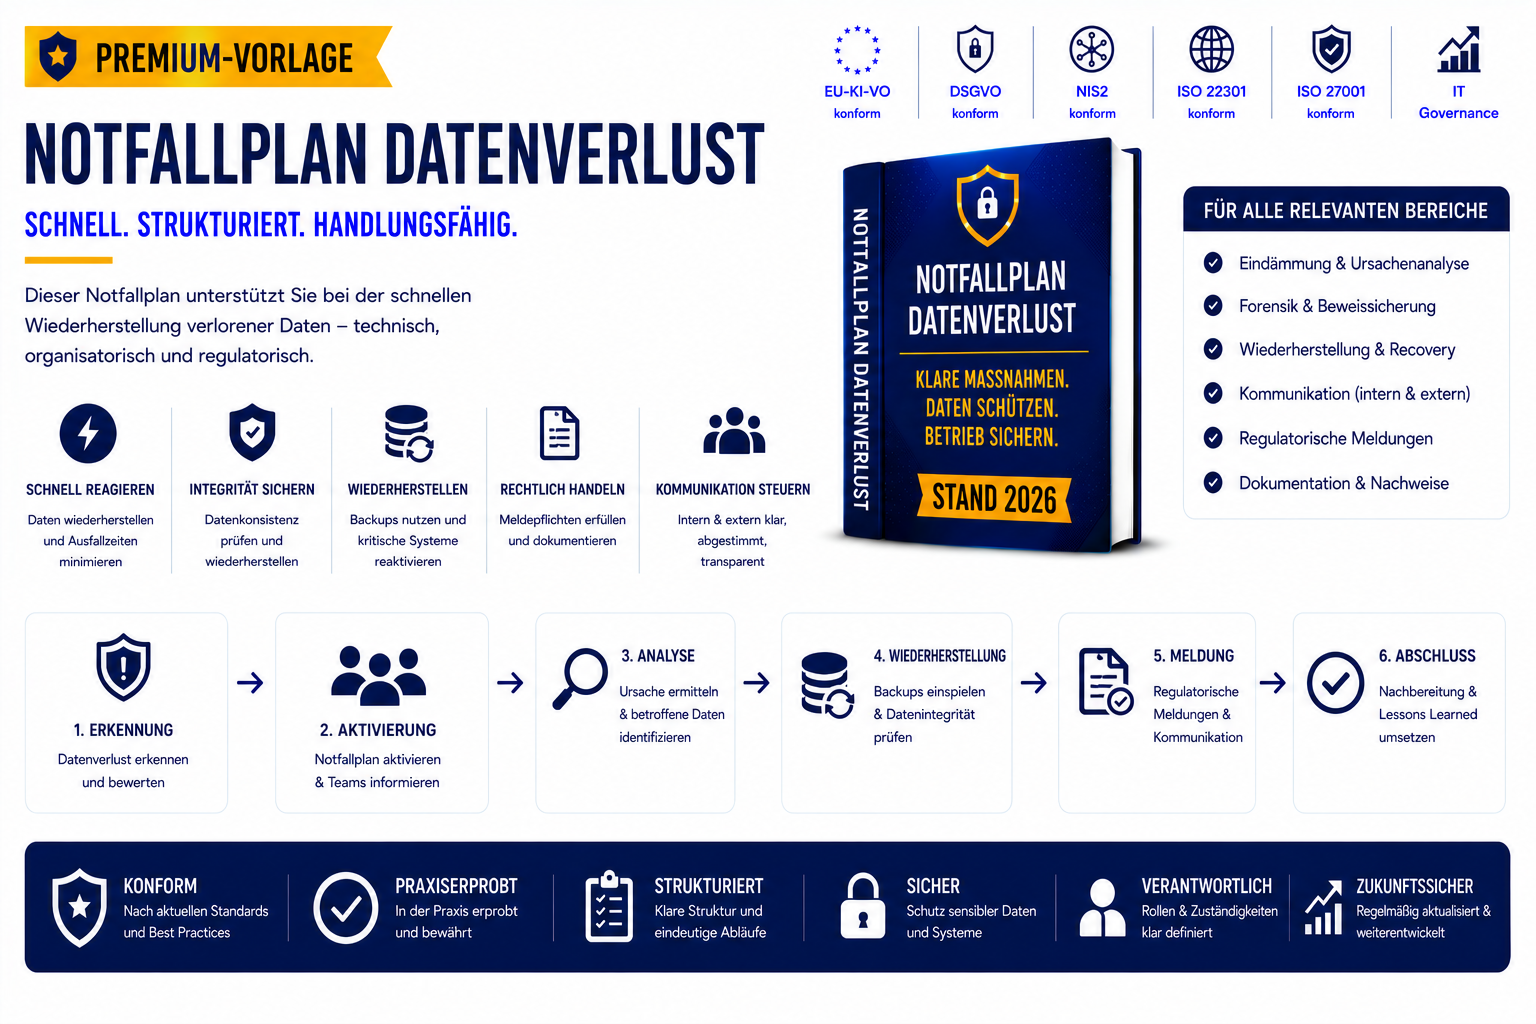
BCM_D079_Notfallplan Datenverlust
Auditfähiger, technischer und regulatorischer Notfallplan für Datenverlust, Datenkorruption, Storage‑Ausfälle, Exfiltration und Cloud‑Fehlkonfigurationen
Der Notfallplan Datenverlust definiert die technischen, organisatorischen, forensischen und regulatorischen Maßnahmen, die notwendig sind, um Datenverluste schnell, sicher und kontrolliert zu bewältigen.
Er deckt mögliche Ursachen ab – Benutzerfehler, Datenkorruption, Storage‑Ausfälle, Cyberangriffe, Cloud‑Fehlkonfigurationen – und erfüllt alle Anforderungen aus NIS2, DSGVO, ISO 27001, ISO 22301, IT‑SiG 3.0.
Kerninhalte:
- Aktivierungskriterien: Datenkorruption, Storage‑Fehler, Backup‑Fehler, Exfiltration, Cloud‑Fehlkonfiguration
- Szenarien A–E: unbeabsichtigtes Löschen, Datenkorruption, Storage‑Ausfall, Cyberangriff, Cloud‑Fehlkonfiguration
- RACI‑Matrix für IT, Backup/Restore, Security, Stab, Datenschutz, Compliance, Kommunikation
- Phasenmodell: Erkennung → Eindämmung → Restore → Validierung → Lessons Learned
- Sofortmaßnahmen: Schreibprozesse stoppen, Snapshots sichern, Replikation stoppen, Backup‑Status prüfen
- Restore‑Strategien: Backups, Snapshots, Replikation, Cloud‑Versionierung, Archivdateien
- Wiederanlaufreihenfolge: Datenbanken → Storage → Identity → Kernanwendungen → Fachanwendungen → Monitoring
- Kommunikationsmatrix für Mitarbeitende, Führungskräfte, Kunden, Partner, Behörden, Medien
- Ultra‑Detail‑Checklisten für IT, Backup/Restore, Security, Datenschutz
- KPIs: Erstmeldung < 10 Min, Ursachenanalyse < 60 Min, DSGVO‑Meldung < 72 h, NIS2‑Meldung < 24 h
- vollständige Dokumentations‑ & Auditanforderungen
Dieses Dokument ermöglicht Unternehmen, innerhalb von 15 Minuten eine vollständige Datenverlust‑Notfallreaktion zu starten, Daten sicher wiederherzustellen und regulatorische Anforderungen nachweisbar zu erfüllen.