KI_DD0009_Data Drift Sicherheitsrichtlinie
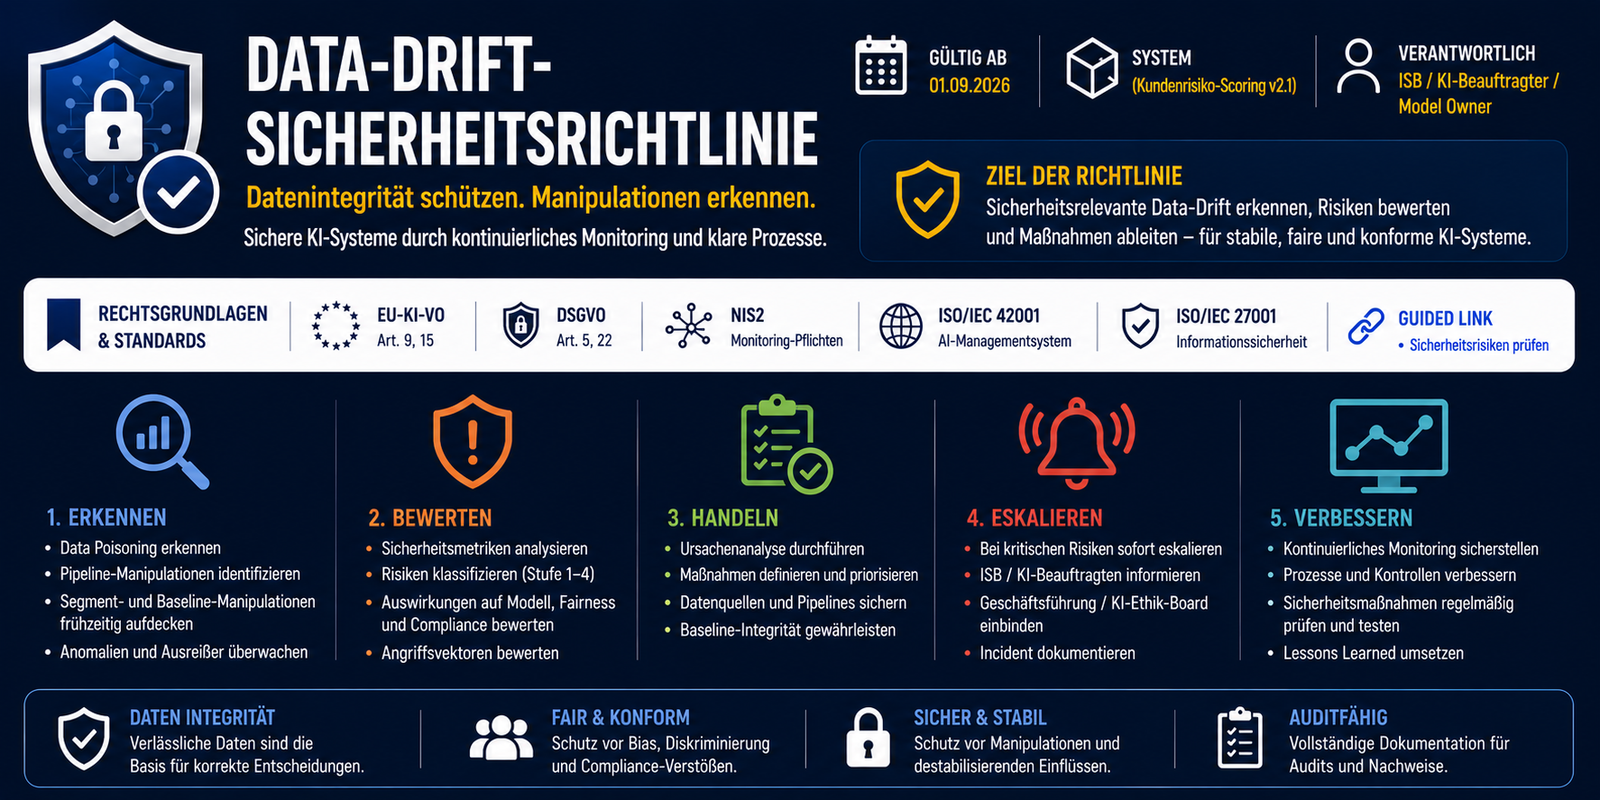
KI_DD0009_Data Drift Sicherheitsrichtlinie
Schützen Sie Ihre KI‑Systeme vor Data Poisoning, Manipulation und Integritätsverlust – mit der Data Drift Sicherheitsrichtlinie
Verbindliche Sicherheitsrichtlinie für sicherheitsrelevante Data‑Drift | NIS2 | ISO 27001 | ISO 42001 | EU‑KI‑VO
Die Data Drift Sicherheitsrichtlinie (2026) definiert alle sicherheitsrelevanten Anforderungen, Prüfmechanismen, Prozesse und Eskalationswege zur Erkennung, Bewertung und Behandlung von sicherheitskritischer Data‑Drift in produktiven KI‑Systemen.
Sie schützt KI‑Modelle, Datenpipelines und Baselines vor Manipulationen, Data Poisoning, Integritätsverlust und böswilligen Segmentverschiebungen – vollständig auditfähig und regulatorisch konform.
„Diese Richtlinie definiert die verbindlichen Sicherheitsanforderungen, Prozesse, Prüfmechanismen und Eskalationswege zur Erkennung, Bewertung und Behandlung von sicherheitsrelevanter Data-Drift.“
Die Richtlinie stellt sicher:
- Erkennung von Data Poisoning
- Erkennung von Pipeline‑Manipulation
- Erkennung von böswilligen Segment‑Verschiebungen
- Sicherstellung der Integrität von Baseline & Monitoring‑Daten
- Erfüllung von NIS2, ISO 27001, ISO 42001 und EU‑KI‑VO
- vollständige Audit‑ und Revisionsfähigkeit
Vorteile für Unternehmen
- vollständig auditfähig
- sofort einsatzbereit
- regulatorisch konform
- ideal für NIS2‑Audits
- ideal für ISO 27001‑Zertifizierung
- ideal für EU‑KI‑VO‑Konformität
- schützt vor Data Poisoning & Manipulation
- klare Sicherheits‑Trigger & Eskalationslogiken
- spart 80–140 Stunden interne Sicherheitsdokumentation