ISMS_D38_Secure Software Development Lifecycle (SSDLC) Policy
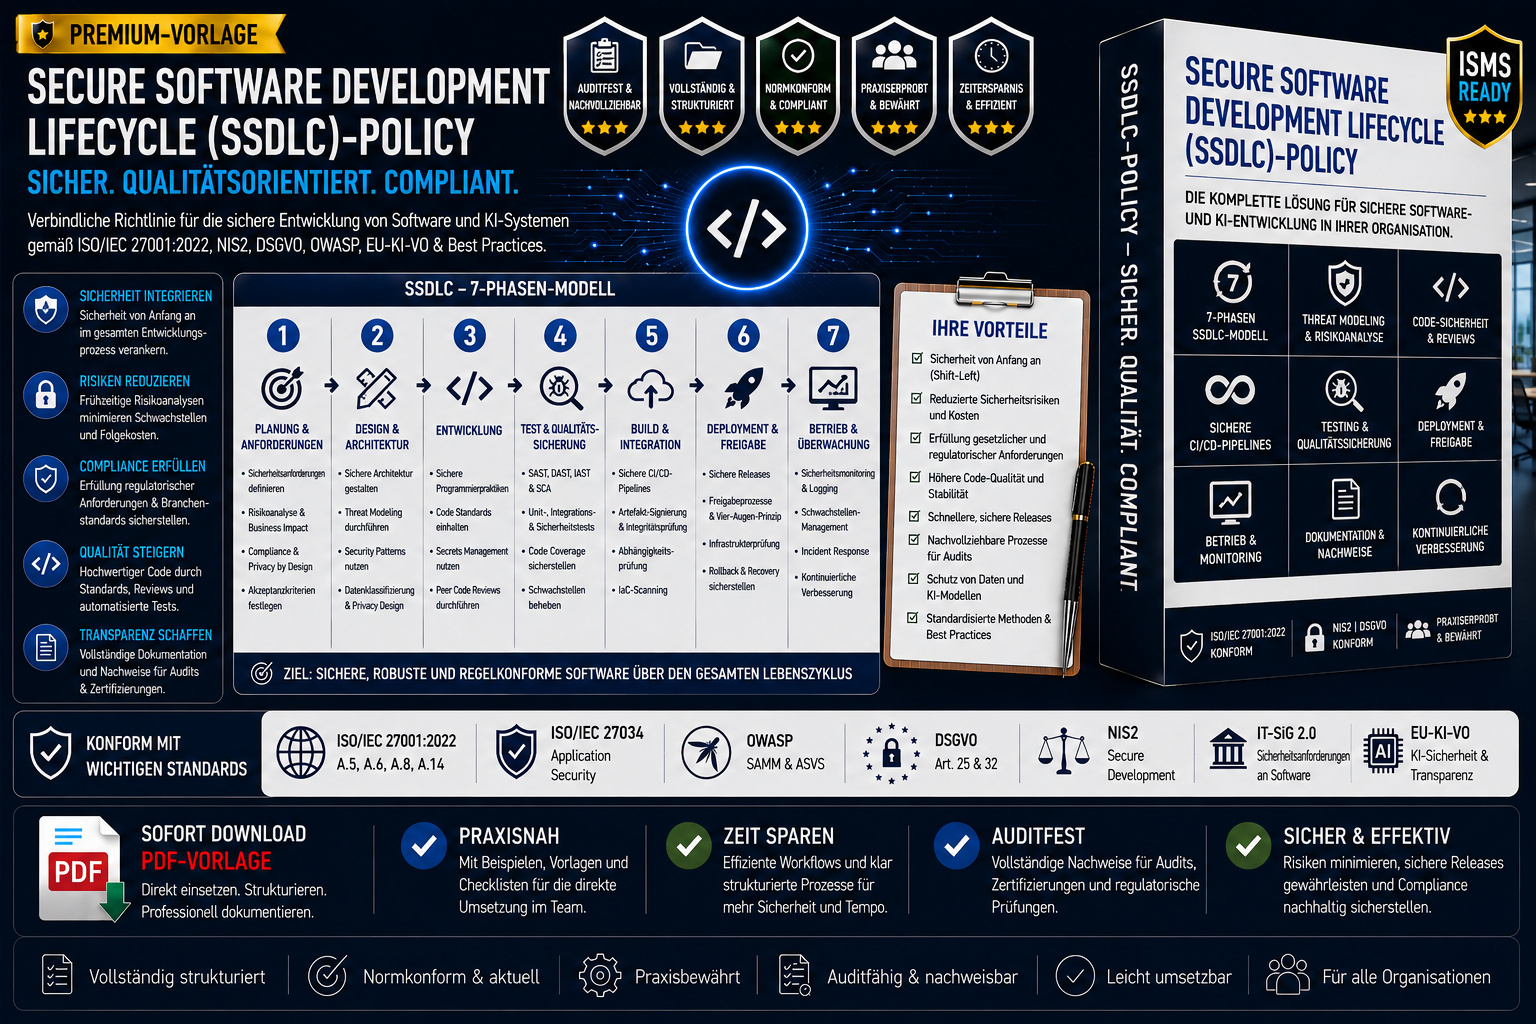
ISMS_D38_Secure Software Development Lifecycle (SSDLC) Policy
Auditfähige Richtlinie für sichere Software‑ & KI‑Modellentwicklung gemäß ISO 27001, ISO 27034, OWASP SAMM/ASVS, NIS2, DSGVO & EU-KI-VO
Die Secure Software Development Lifecycle (SSDLC) Policy ist eine ausgearbeitete, tiefgehende und auditfähige Sicherheitsrichtlinie für sichere Softwareentwicklung, KI‑Modellentwicklung, Code‑Qualität, Testing, Deployment und Betrieb.
Sie erfüllt die Anforderungen aus ISO/IEC 27001, ISO/IEC 27034, OWASP SAMM & ASVS, NIS2, DSGVO , IT-SiG 2.0 sowie EU-KI-VO.
Originalzitat aus dem Dokument:
„Diese Policy stellt sicher, dass Software sicher, robust und regelkonform entwickelt wird.“
Vorteil
- ausgearbeitete SSDLC‑Policy
- enthält Architektur, Coding‑Standards, KI‑Security, DevSecOps‑Kontrollen, Tests, Deployment, Monitoring, KPIs
- Konform nach ISO 27001, ISO 27034, NIS2, DSGVO, IT-SiG, OWASP, EU-KI-VO
- Enterprise‑Level‑Governance‑Dokument
ergänzt perfekt:
- ISMS_D37 (Kryptografie‑Policy)
- ISMS_D36 (Patch Management Policy)
- ISMS_D35 (Change‑Management‑Policy)
- ISMS_D34 (Asset Management Policy)
- KI‑Governance‑Dokumente
- NIS2‑D00xx‑Serie
Ideal für
- CTO / Development Lead
- Security Architects
- Developer & DevOps
- KI‑Teams
- Cloud‑Teams
- KRITIS‑Unternehmen
- Finanzdienstleister (DORA)
- interne & externe Auditoren
- Entwicklungsdienstleister
Mit ISMS_D38 – SSDLC‑Policy erhalten Organisationen ein einsatzbereites, auditfähiges und regulatorisch belastbares Secure‑Development‑Framework, das Anforderungen aus ISO 27001, NIS2, DSGVO, OWASP und EU-KI-VO erfüllt.