KI_D0077_KI Third Party Risk Management Richtlinie
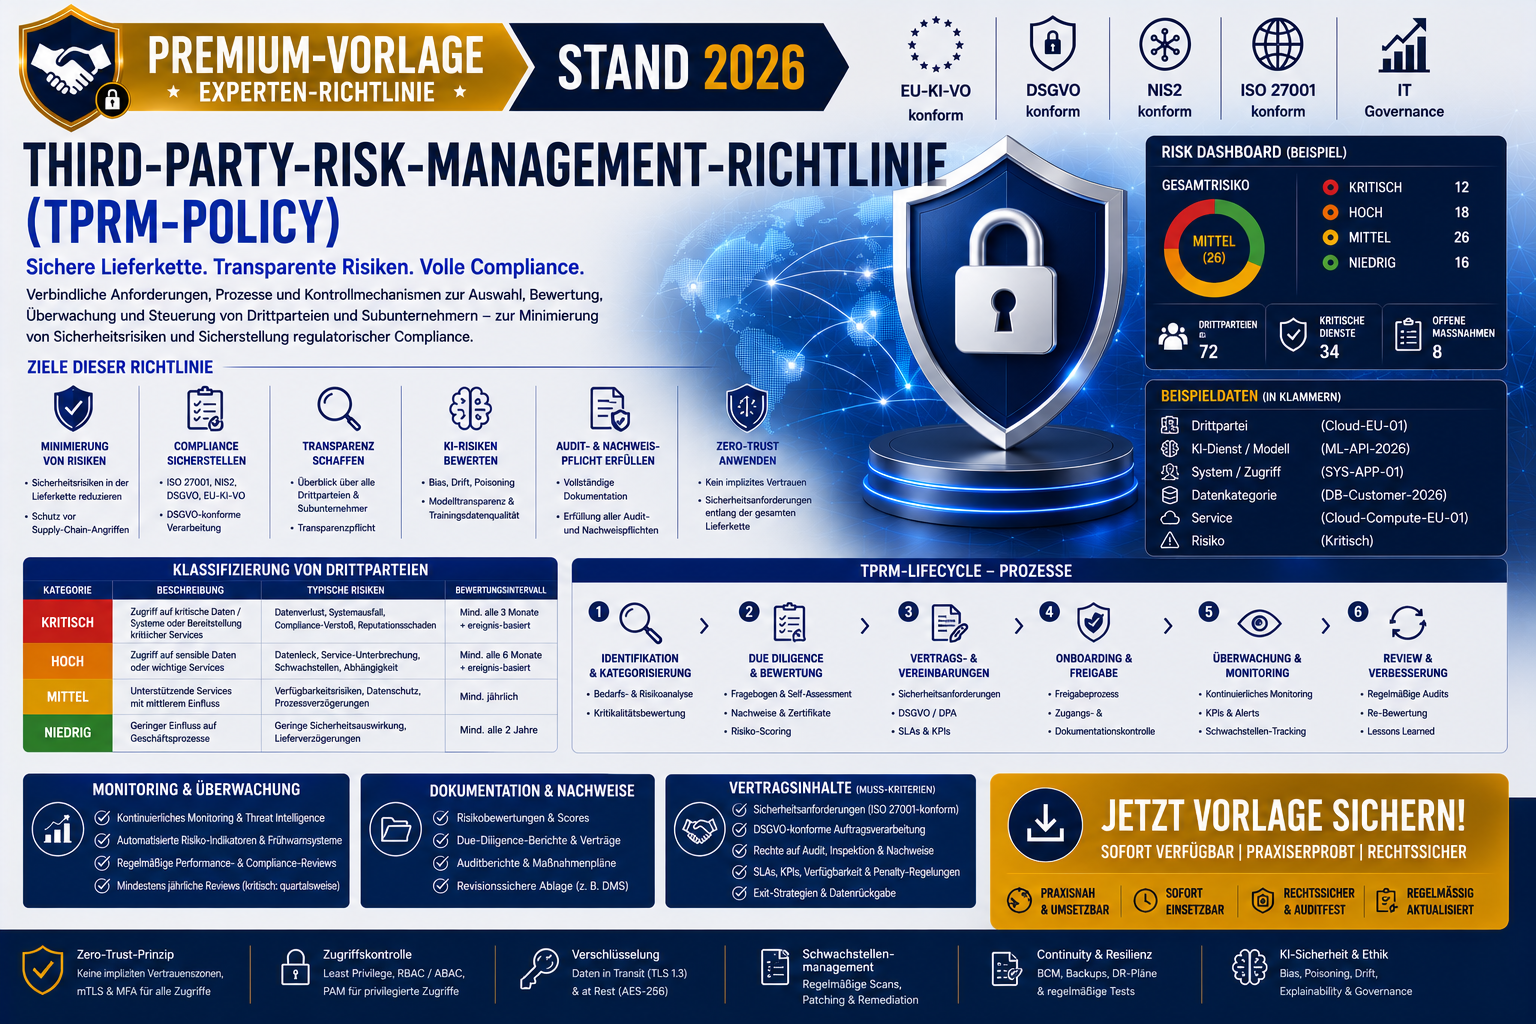
KI_D0077_KI Third Party Risk Management Richtlinie
Minimieren Sie Drittparteienrisiken, erfüllen Sie die NIS2‑, DSGVO‑ und EU‑KI-VO‑Pflichten und schützen Sie Ihre digitale Supply Chain – mit der professionellen Third‑Party‑Risk‑Management Richtlinie
Third‑Party‑Risk‑Management Richtlinie (2026) ISO 27001 / NIS2 / DSGVO / EU‑KI-VO / Zero‑Trust‑Supply‑Chain konform
Die Third‑Party‑Risk‑Management Richtlinie (TPRM-Policy, 2026) definiert die verbindlichen Anforderungen, Prozesse und Kontrollmechanismen zur sicheren Auswahl, Bewertung, Überwachung und Steuerung von Drittparteien, Dienstleistern, Partnern und Subunternehmern.
Sie erfüllt die Anforderungen aus ISO 27001, NIS2, DSGVO, EU-KI-VO und modernen Zero‑Trust‑Supply‑Chain‑Frameworks.
Warum diese Richtlinie?
Supply‑Chain‑Angriffe, KI‑Manipulationen und Compliance‑Verstöße gehören 2026 zu den größten Unternehmensrisiken. Diese Richtlinie stellt sicher, dass alle Drittparteien – ob Cloud‑Provider, Softwareanbieter, KI‑Dienstleister oder Auftragsverarbeiter – sicher, transparent und auditfähig betrieben werden.
Vorteile für Ihr Unternehmen
- sofort einsatzbereit
- vollständig auditfähig
- ideal für NIS2‑Compliance
- perfekt für DSGVO‑ und EU‑KI-VO‑Konformität
- spart 80–140 Stunden interne Dokumentationsarbeit
- geeignet für KMU, Mittelstand, Konzerne und kritische Infrastrukturen