BCM_D070_Behörden Meldeleitfaden (NIS2_DSGVO)
BCM_D070_Behörden Meldeleitfaden (NIS2_DSGVO)
Auditfähiger Meldeleitfaden für Sicherheitsvorfälle, Datenpannen und Betriebsstörungen nach NIS2, DSGVO und IT‑SiG 3.0
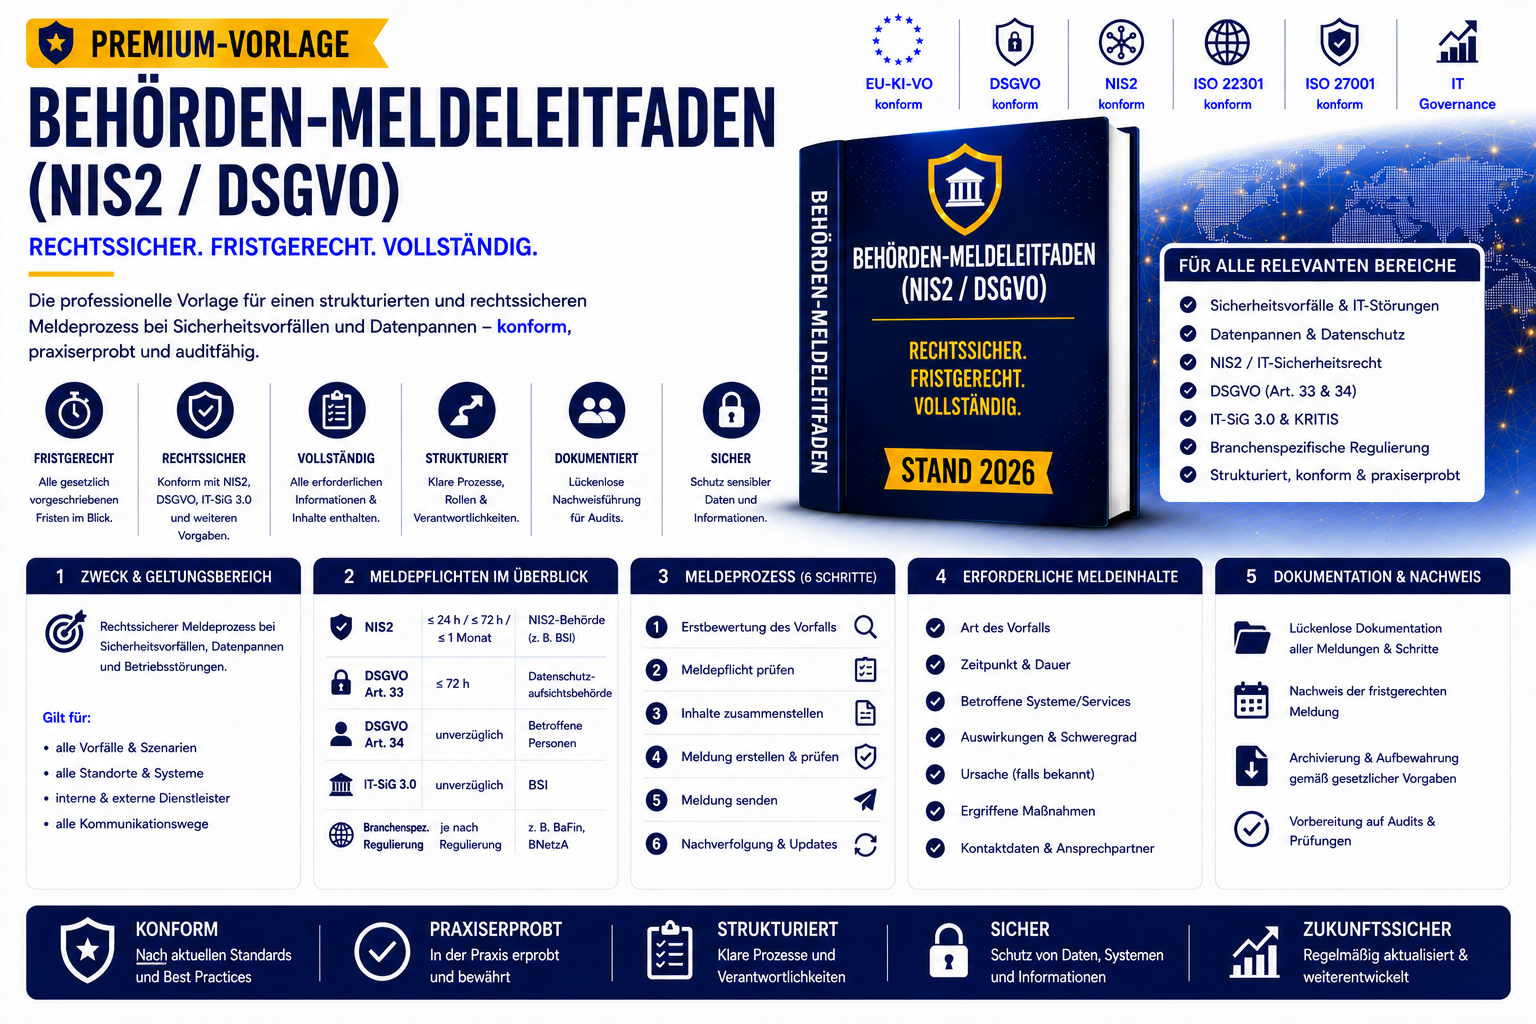
Der Behörden‑Meldeleitfaden (NIS2 / DSGVO) definiert die rechtlichen, organisatorischen und technischen Anforderungen für die fristgerechte und vollständige Meldung von Sicherheitsvorfällen, Datenpannen und Betriebsstörungen an Behörden.
Er stellt sicher, dass Unternehmen alle Meldepflichten korrekt erfüllen – vollständig konform mit NIS2, DSGVO Art. 33/34, IT‑SiG 3.0, branchenspezifischen Regulierungen (BaFin, BNetzA, Gesundheitswesen) und internen Governance‑Anforderungen.
Kerninhalte:
- Übersicht aller Meldepflichten (NIS2 Early Warning ≤ 24 h, Incident Notification ≤ 72 h, Final Report ≤ 1 Monat, DSGVO ≤ 72 h, IT‑SiG „unverzüglich“)
- klare Rollen & Verantwortlichkeiten (Incident Manager, Recht/Compliance, Datenschutz, Krisenstab, IT‑Security, Lieferantenkoordination)
- Meldeprozess (Erkennung → Bewertung → Aktivierung → Erstellung → Freigabe → Übermittlung → Folge‑/Abschlussmeldungen)
- rechtlich vorgeschriebene Inhalte für NIS2‑Meldungen (Early Warning, 72‑h‑Meldung, Final Report)
- rechtlich vorgeschriebene Inhalte für DSGVO‑Meldungen (Art der Datenpanne, Kategorien, Anzahl Betroffener, Maßnahmen)
- Mustertexte für NIS2‑Early‑Warning, DSGVO‑Meldungen und behördliche Vorfallmeldungen
- Checklisten für NIS2‑ und DSGVO‑Meldungen
- Dokumentations‑ & Nachweisführung (Zeitstempel, Empfänger, Freigaben, Behördenantworten, Aufbewahrung ≥ 5 Jahre)
- rechtssichere Abstimmungswege zwischen Recht, Compliance, Datenschutz, Krisenstab und IT‑Security
Dieses Dokument ermöglicht Unternehmen, innerhalb von 60 Minuten eine rechtssichere Erstmeldung an Behörden zu erstellen, Fristen einzuhalten und Bußgelder sowie regulatorische Risiken zu vermeiden.