NIS2_D0070_NIS2 Secure Configuration Inventory Erweiterung
NIS2_D0070_NIS2 Secure Configuration Inventory Erweiterung
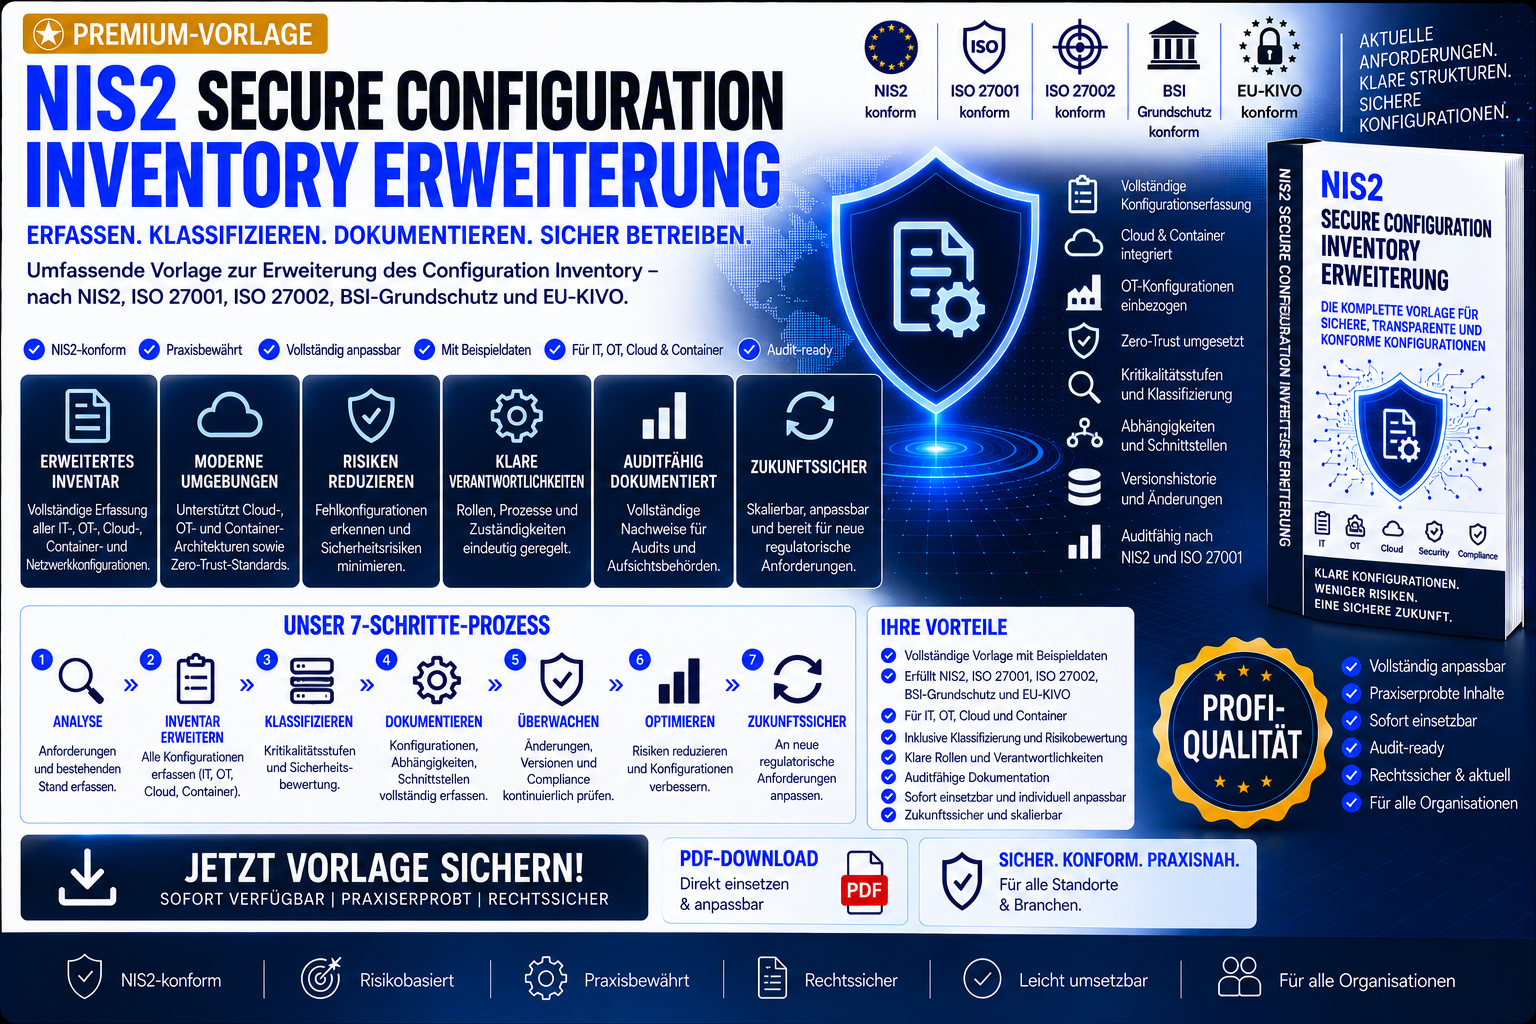
NIS2 Secure Configuration Inventory Erweiterung - Vorlage zur Erstellung eines erweiterten NIS2‑konformen Konfigurationsinventars
Diese professionelle Erweiterung ergänzt bestehende Configuration‑Inventory‑Richtlinien um zusätzliche Anforderungen, die durch neue regulatorische Vorgaben, moderne Cloud‑, OT‑ und Container‑Architekturen sowie aktuelle Zero‑Trust‑Standards notwendig geworden sind.
Die Vorlage dient als strukturierte Grundlage zur Erstellung eines erweiterten und auditfähigen NIS2‑konformen Konfigurationsinventars.
Abgedeckt werden die kritischen Bereiche moderner Konfigurationsverwaltung: Erfassung der IT‑, OT‑, Cloud‑ und Container‑Konfigurationen, Klassifizierung nach Kritikalität, erweiterte Dokumentationspflichten, Validierungsmechanismen, Konfigurationshärtung, Echtzeit‑Monitoring, SIEM‑Integration, Anomalieerkennung, Backup‑ und Recovery‑Anforderungen sowie vollständige Audit‑Nachweise.
Zusätzlich enthält die Vorlage Rollenmodelle, Rechtsgrundlagen, Validierungsprozesse, Hardening‑Profile, Monitoring‑Vorgaben und jährliche Überprüfungsprozesse gemäß NIS2, ISO 27001/27002, BSI‑Grundschutz und EU‑KI‑VO.
Die Erweiterung ist auditfähig und eignet sich für Unternehmen mit hohen Anforderungen an Konfigurationssicherheit, Zero‑Trust‑Architekturen, OT‑Security, Cloud‑Governance und regulatorische Compliance.