NIS2_D0025_NIS2 Management Commitment_Erklärung der Leitungsebene
Price199.00 €
Price199.00 € Net
NIS2_D0025_NIS2 Management Commitment_Erklärung der Leitungsebene
NIS2 Management Commitment Erklärung
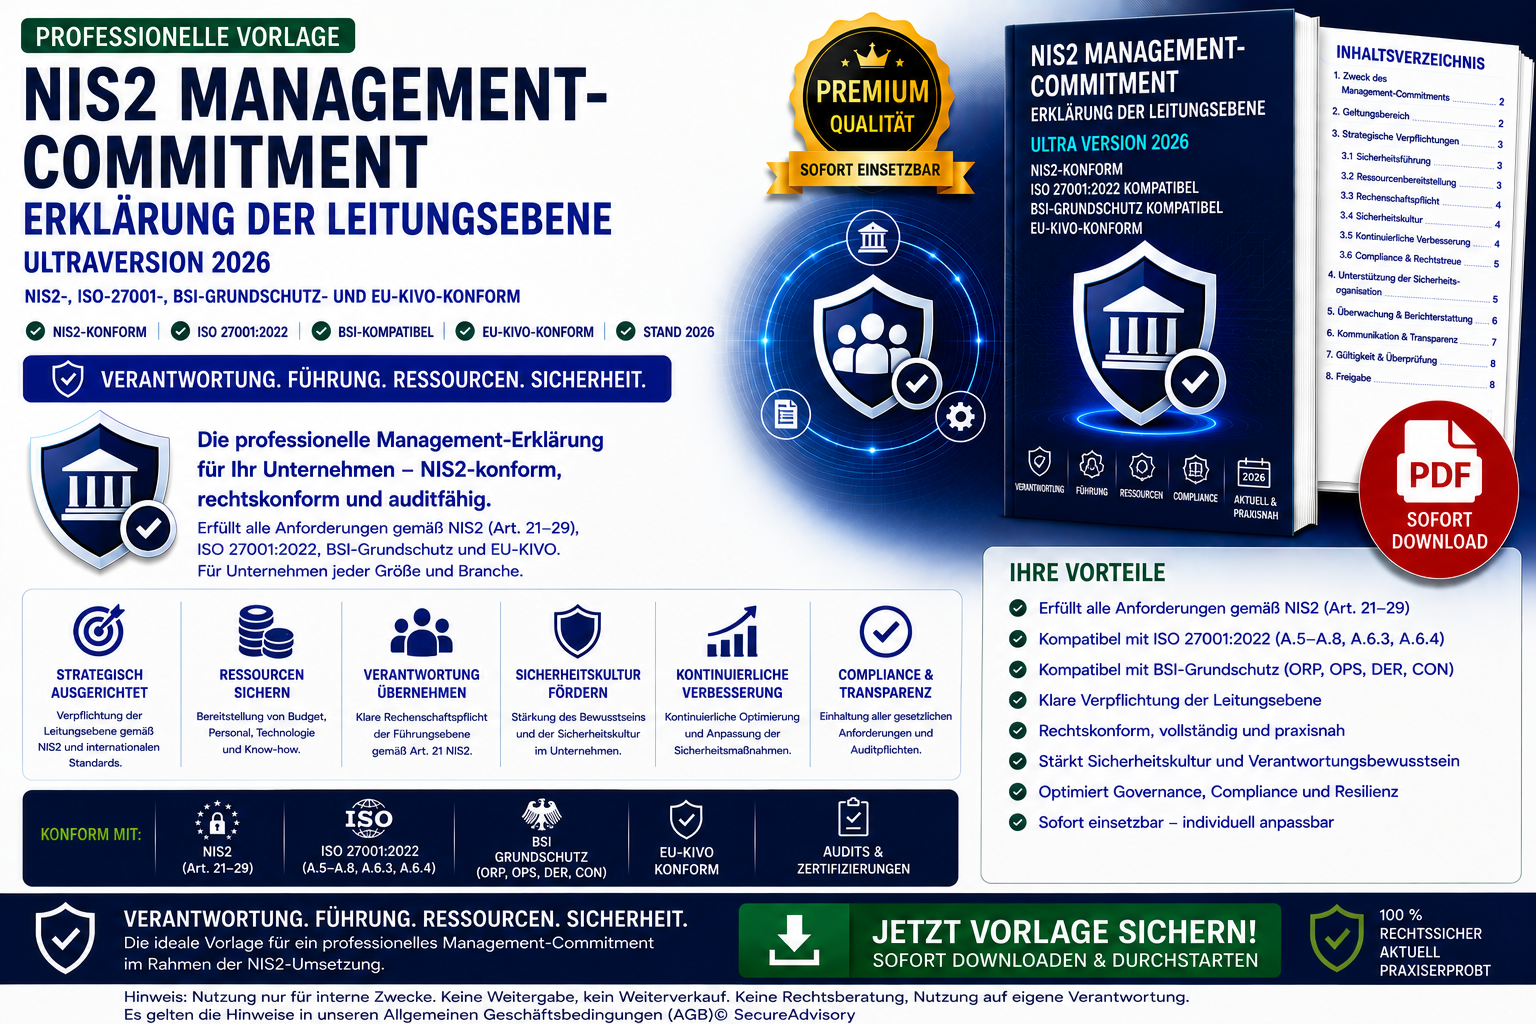
Die NIS2 Management Commitment Erklärung bildet die Vorlage für ein hochprofessionelles Governance‑Dokument, das die verbindliche Selbstverpflichtung der Unternehmensleitung zur Umsetzung der NIS2‑Richtlinie festlegt.
Es ist ein Pflichtdokument für jedes Unternehmen, das NIS2‑relevant ist oder eine ISO‑27001‑Zertifizierung anstrebt.
Das Dokument definiert die strategische Verantwortung der Leitungsebene für:
- Bereitstellung finanzieller, personeller und technischer Ressourcen
- Rechenschaftspflicht gemäß Art. 21 Abs. 2 NIS2
- Förderung einer Sicherheitskultur im gesamten Unternehmen
- Unterstützung aller sicherheitsrelevanten Rollen (CISO, ISB, IT‑Security, IRT, BCM)
- Sicherstellung der 24‑Stunden‑Meldepflicht gemäß Art. 23 NIS2
- Einhaltung aller Dokumentations‑ und Auditpflichten
- kontinuierliche Verbesserung der Sicherheitsmaßnahmen
- Lieferkettensicherheit und Third‑Party‑Governance
- Schulungs‑ und Awareness‑Programme
Highlights des Dokuments
- strategische Verpflichtung der Leitungsebene
- NIS2‑konform, ISO‑27001‑kompatibel, BSI‑Grundschutz‑kompatibel
- Enthält konkrete Sicherheitsziele (Integrität, Verfügbarkeit, Vertraulichkeit)
- Enthält Verpflichtungen zu Incident‑Response, BCM, DR und Lieferkettensicherheit
- Enthält Schulungs‑ und Awareness‑Verpflichtungen
- Enthält Audit‑ und Behörden‑Schnittstellen
- Ultra Version‑2026‑Standard mit Beispieldaten
Dieses Dokument eignet sich für:
- Geschäftsführung, Vorstand, Leitungsebene
- Unternehmen mit NIS2‑Pflichten
- KRITIS‑Organisationen
- ISO‑27001‑Zertifizierungsprojekte
- Beratungen, die NIS2‑Frameworks implementieren
- Compliance‑ und Governance‑Abteilungen